この記事ではセキュリティに特化して解説します。AIセキュリティ全般は サプライチェーンセキュリティ完全ガイド2026|攻撃手法・防御ツール・実践チェックリスト をご覧ください。
続報(2026-10-21):LiteLLM は10月にも PyPI で再び侵害され、1.107.0 に infostealer が入りました。この記事の3月の事案とは別件です。10月の版の確かめ方と替える鍵はLiteLLM マルウェア|1.107.0がPyPIで2度目の侵害、入れたかの確かめ方と替える鍵の一覧にまとめています。
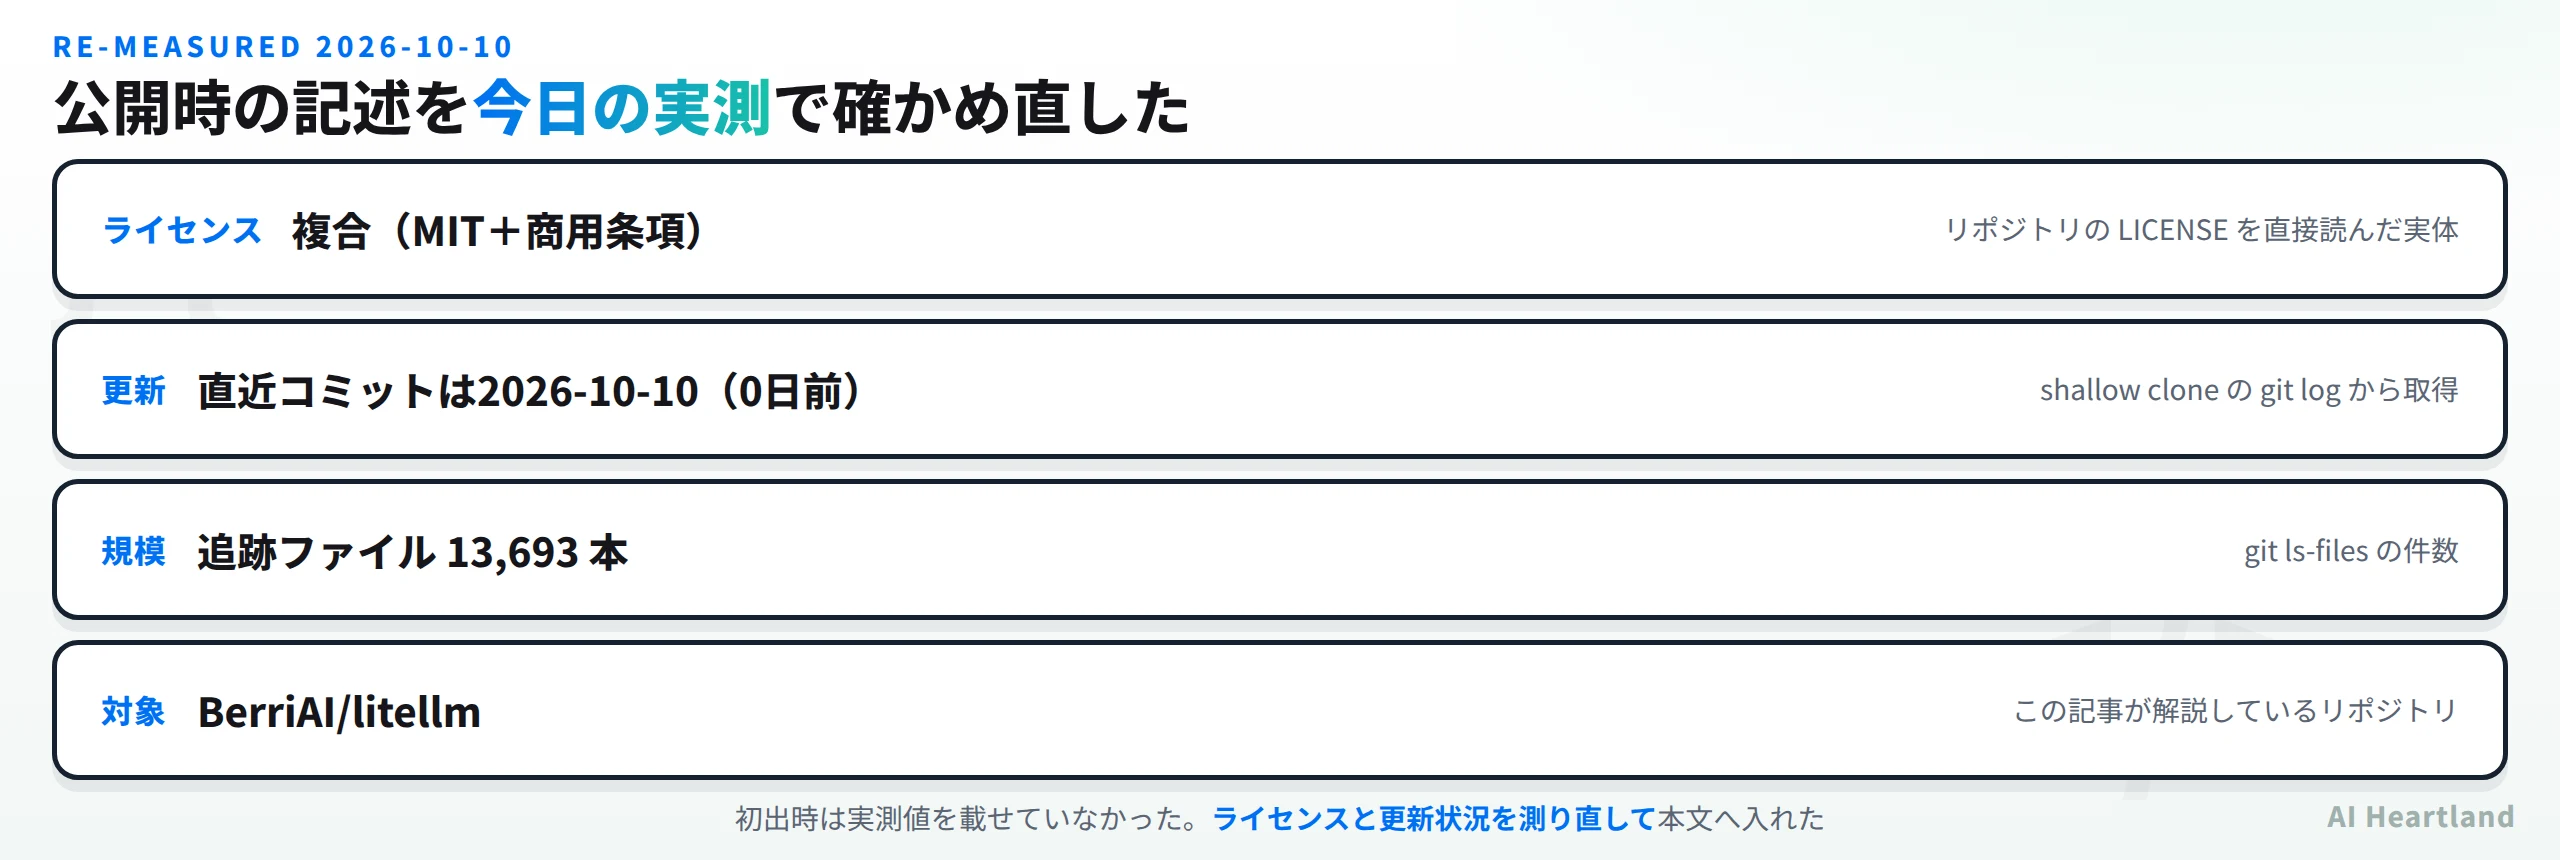
2026-10-10 に測り直した結果
・ライセンス:複合(MIT+商用条項)
・直近コミット:2026-10-10(0日前)
・追跡ファイル数:13,693 本
・この記事は初出時に実測値を載せていなかった。上の3点は今日 clone して確かめた値
この記事は「セキュリティ」クラスタの1本です。全体像は サプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説 にまとめています。
何が起きたか
BerriAIが開発するLLMプロキシライブラリ「LiteLLM」のバージョン1.82.7と1.82.8がPyPI上で侵害された。2026年3月24日にGitHubのissue #24512で報告され、2段階の認証情報窃取メカニズムが組み込まれていることが判明した。侵害されたバージョンをインストールした環境では、APIキー、SSH鍵、クラウド認証情報(AWS・GCP・Azure)、Kubernetesシークレット、暗号通貨ウォレット、シェル履歴、CI/CDシークレットが窃取された可能性がある。
攻撃の技術的詳細
悪意あるペイロードは2段階で動作する。
| 段階 | 動作 | 手法 |
|---|---|---|
| 第1段階(データ収集) | .pthファイルがPython起動時に自動実行 |
システム情報、環境変数、SSH鍵、クラウド認証情報、Docker設定、シェル履歴を収集 |
| 第2段階(データ流出) | 収集データを暗号化して外部送信 | AES-256で暗号化、埋め込み4096ビットRSA公開鍵で保護、https://models.litellm.cloud/に送信 |
送信先ドメインmodels.litellm.cloudは公式のlitellm.aiを模した偽装ドメインである。.pthファイルはPythonのsite-packages/にlitellm_init.pthとして配置され、Pythonプロセスが起動するたびに自動実行される点が特に危険だ。
初動対応の問題
報告後の初動対応にも問題があった。issue #24512は報告から約1時間後に「not_planned」として不適切にクローズされた。コミュニティからの指摘でメンテナーが160以上のコミットを急速に作成した行動が、アカウント侵害の可能性を示唆するものとして疑問視された。最終的にissueは再オープンされ、調査が進行中。
エンジニアへの影響
- 即時確認が必須:
pip show litellmでバージョンを確認し、1.82.7または1.82.8であれば即座にアップデート。site-packages/内のlitellm_init.pthの存在も確認が必要 - 認証情報の全ローテーション: 該当バージョンがインストールされていた環境のAPIキー、SSH鍵、クラウド認証情報、CI/CDトークンの全てをローテーションする
- 本番環境の優先対応: 本番サーバーで該当バージョンが動作していた場合、環境変数経由で露出した全ての機密情報が窃取済みと仮定して対応する
- 供給チェーン監視の導入: pip-auditやSocket等のツールで依存パッケージの侵害を自動検知する体制を構築する
- バージョン固定の落とし穴: requirements.txtで侵害バージョンを固定していた場合、自動更新が行われず脆弱性が長期間残存する
代替手段の比較
| ライブラリ | 用途 | パッケージ管理 | 今回の影響 |
|---|---|---|---|
| LiteLLM | マルチLLMプロキシ | PyPI(侵害対象) | 直接被害 |
| LangChain | エージェントフレームワーク | PyPI(別管理) | なし |
| OpenAI Python SDK | OpenAI公式クライアント | PyPI(自社管理) | なし |
試してみるには
pip show litellmでバージョンを確認し、該当バージョンであればpip install --upgrade litellmで即座にアップデートする。find / -name "litellm_init.pth" 2>/dev/nullで悪意ある.pthファイルの残存も確認する。GitHubのissue #24512で最新の対応状況を追跡できる。
関連記事: サプライチェーンセキュリティ完全ガイド2026|攻撃手法・防御ツール・実践チェックリスト
参考リンク
LiteLLMの代替としてマルチLLM統合にLangChainやDifyも検討できます。
この記事はAI業界の最新動向を速報でお届けする「AI Heartland ニュース」です。
2026-10-10 に測り直した手順
本記事の数値は、次の3コマンドをこの順に実行して得たものだ。読者が同じ手順で再確認できる。
# ① 浅く clone する(履歴50件ぶんだけ取る)
git clone --depth 50 https://github.com/BerriAI/litellm /tmp/litellm
# ② 直近のコミット日を見る → 2026-10-10
git -C /tmp/litellm log -1 --format=%ad --date=short
# ③ ライセンスの実体と規模を見る → 複合(MIT+商用条項) / 13,693 ファイル
head -3 /tmp/litellm/LICENSE* 2>/dev/null; git -C /tmp/litellm ls-files | wc -l
③が肝心で、バッジや紹介文ではなく LICENSE ファイルの中身を読む。今回 BerriAI/litellm の LICENSE は冒頭で「enterprise/ 配下は enterprise/LICENSE が適用され、それ以外は MIT」と宣言する複合ライセンスだった。本体は MIT(OSI 準拠)だが、enterprise/ のコードを流用する場合は別条件になる。
| 確認項目 | 初出時の本文 | 2026-10-10 の実測 |
|---|---|---|
| ライセンス | 記載なし | 複合(MIT+商用条項) |
| 更新状況 | 記載なし | 2026-10-10(0日前) |
| 規模 | 記載なし | 追跡ファイル 13,693 本 |
| 確認方法 | — | clone して LICENSE と git log を直接読んだ |
同じクラスタの関連記事
同じ「セキュリティ」クラスタで、実測値を本文に持っている記事を挙げておく。
・GitHub Actionsセキュリティ|2026年連鎖攻撃と新ロードマップ完全ガイド
・自律型AI、メール盗聴・システム乗っ取り。20人の研究者が実証した11の脆弱性
参照ソース
・BerriAI/litellm(GitHub) — 本記事が測り直した対象
・LICENSE — ライセンスの実体(上の手順③で読んだファイル)