PHP 8.6 セッションの既定値が、3つ安全側に変わる。 session.use_strict_mode と session.cookie_httponly が 1 に、session.cookie_samesite が Lax になる。だが既定値は「php.ini に書かれていないとき」だけ効く。8.3 までの php.ini は3つとも安全でない値を明記しているので、それを持ち越して 8.6 に上げても何も変わらない。編集部は PHP 8.6.0RC7 をソースからビルドし、8.3.6 と同じ要求を送って、攻撃者が決めたセッションIDが通るかを確かめた。本記事は、3つの既定値が何を防ぐか、何が壊れるか、自分のサーバーでどう確かめるかを、図と実測でまとめる。
WHAT CHANGES IN PHP 8.6RFC「Secure Session Configuration Defaults」。3つとも別々の投票で可決
セッションの既定値が3つ、安全側に変わる
8.5 まで
8.6
8.5 まで: use_strict_mode = 0:他人が決めたIDも受け入れる
8.6: 1:保存に無いIDは作り直す
8.5 まで: cookie_httponly = 0:JavaScript から読める
8.6: 1:document.cookie から見えない
8.5 まで: cookie_samesite = 未設定:他サイトのPOSTにも付く
8.6: Lax:他サイトからのPOSTには付かない
8.5 まで: cookie_secure = 0
8.6: 0 のまま(今回は変わらない)
30秒でわかる PHP 8.6 のセッション既定値
- ・何が変わる:
use_strict_modeとcookie_httponlyが 1、cookie_samesiteがLaxに。cookie_secureは 0 のまま - ・落とし穴:古い php.ini を持ち越すと、8.6 でも従来の値のまま。8.3 の php.ini で攻撃者のIDが通ることを実測
- ・まずやること:
php -iで実際に効いている値を見る → php.ini の明記を洗い出す → 他サイトからの POST を使う処理を確かめる - ・壊れうるもの:SAML などの他サイトからの POST、JavaScript でのセッション Cookie の読み出し、外から渡したIDでのセッション開始
PHP を含む実行環境と依存の更新の全体は、サプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説 にまとめている。ブラウザが Cookie 属性をどう扱うかの実測は、連載の Cookie属性とセッション管理|HttpOnly・Secure・SameSite・__Host-は防ぐ攻撃で選ぶ で扱った。本記事はその続きとして、サーバー(PHP)の側の既定値を見る。
PHP 8.6 セッション既定値の変更の経緯とタイムライン
変更は、2026年4月に提案された RFC「Secure Session Configuration Defaults」で決まった。3つの設定は別々に投票され、それぞれ3分の2以上の賛成で可決した。
| 日付(2026年) | 出来事 |
|---|---|
| 4月4日 | RFC「Secure Session Configuration Defaults」を公開(対象は PHP 8.6) |
| 5月18日 | 3つの設定それぞれの投票が締め切られ、可決 |
| 11月12日 | PHP 8.6.0RC7 を公開(編集部の実測に使った版) |
| 11月19日 | PHP 8.6.0 の正式版(GA)の予定日 |
| 11月19日 14:00〜14:30 UTC | 既存の系列(8.2〜8.5)のセキュリティリリース。8.6 の既定値とは別件(後述) |
変更は ext/session/session.c の既定値を3か所書き換えるだけで、新しい設定や関数は増えていない。RC7 のソースでも、session.cookie_httponly が "1"、session.cookie_samesite が "Lax"、session.use_strict_mode が "1" になっていることを確かめた。あわせて、配布物の php.ini-production も3つとも新しい値に書き換わった。正式版が出たら、同じ手順で確かめ直す。
3つの既定値は何を防ぐか、何を防がないか
3つは、それぞれ別の攻撃を防ぐ。セッション固定は strict mode が止め、XSS による Cookie の盗み出しは HttpOnly が値の読み出しだけを止め、CSRF は SameSite=Lax が他サイトからの POST だけを止める。平文の HTTP での盗聴は、8.6 にしても止まらない。
WHAT EACH DEFAULT STOPSどの既定値が、どの攻撃をどこまで止めるか
止まる攻撃と、8.6 でも止まらない攻撃
セッション Cookie
- 01セッション固定 止まるstrict mode が未登録のIDを作り直す
- 02XSS で Cookie を盗む 通るHttpOnly で値は読めない。ページ内の操作は防げない
- 03CSRF(他サイトのPOST) 通るLax で付かない。副作用のある GET は防げない
- 04平文 HTTP での盗聴 通るcookie_secure は変わらず 0
| 設定 | 8.6 の既定値 | 防ぐもの | 防がないもの |
|---|---|---|---|
session.use_strict_mode |
1 | 攻撃者が決めたIDを使わせるセッション固定 | 正規に発行されたIDそのものを盗まれた場合 |
session.cookie_httponly |
1 | XSS で document.cookie からIDを読み出して持ち出すこと |
XSS がページの中から要求を送ること(Cookie の送信自体は止めない) |
session.cookie_samesite |
Lax | 他サイトからの POST やサブリソースの要求に Cookie が付くこと(CSRF) | 他サイトからの GET などのトップレベル遷移。副作用のある GET は守れない |
session.cookie_secure |
0 のまま | — | 平文の HTTP での盗聴。HTTPS のサイトは自分で 1 にする |
HttpOnly は、ブラウザが Cookie を送るかどうかには影響しない、と RFC は明記している。XSS そのものへの対策は、連載の XSS対策は出力時のエスケープとCSP で扱った。SameSite について RFC は、Chrome は 80 から属性の無い Cookie を Lax として扱う一方、Safari は属性が無い Cookie に暗黙の Lax を当てないとしている。PHP の側で Lax を明記すると、ブラウザごとの違いに頼らなくて済む。
セッション固定攻撃と、strict mode が断ち切る場所
SESSION FIXATIONセッション固定攻撃。strict mode は被害者の最初のアクセスでIDを作り直す
攻撃者が決めたIDで、被害者のログインを横取りする
-
攻撃者がIDを決める
例:attackerchosenid…。保存はしていない
-
被害者に踏ませる
細工したリンクや Cookie で、そのIDを持たせる
-
被害者がログイン
strict 0 ならそのIDのまま。1 なら最初のアクセスで新しいIDに変わる
-
攻撃者が成りすます
同じIDで、ログイン済みのセッションに入る
セッション固定は、攻撃者が自分で決めたIDを被害者に持たせ、被害者がそのIDのままログインするのを待つ攻撃だ。strict mode が 0 だと、session_start() は送られてきた形の正しいIDを、保存されているかを確かめずに受け入れる。strict mode が 1 だと、保存に無いIDは捨てられ、新しいIDが発行される。
RFC によれば、標準のファイル保存では、そのIDのセッションファイルがあるかで判断する。Redis や Memcached については、RFC は「既定のハンドラは validateId() を実装しておらず true を返すので、影響を受けない」と書いている。だが拡張のソースを読むと、phpredis は Redis の EXISTS、php-memcached はキーの存在確認で ID を検証しており、RFC の記述と実装が食い違う。編集部は phpredis(開発版 6.3.0RC1)を組み込んだ 8.6.0RC7 で確かめた。攻撃者が決めた ID を送ると、strict mode が 1 なら新しい ID が発行された。0 なら送った ID のまま Redis にキーが作られた。Redis 構成でも strict mode は効き、外から渡した ID を使う処理は壊れうる。データを入れないセッションでも、次のリクエストで ID は変わらなかった(lazy_write の有無で同じ)。Memcached はソースを読んだだけで、動かしてはいない。使っている拡張の版でも、同じ要求で確かめる。
どの環境でも、ログインの直後に session_regenerate_id(true) でIDを作り直すのが確実で、PHP のマニュアルも strict mode とIDの再生成をあわせて行うよう勧めている。
PHP 8.6 セッションの落とし穴:古い php.ini では既定値が効かない
既定値は、php.ini などに値が書かれていないときだけ使われる。 8.3 までの php.ini-production は、3つの設定を安全でない値で明記している。これを持ち越して 8.6 に上げると、新しい既定値は1つも効かない。
WHY IT MAY NOT APPLY既定値は「php.ini に書かれていないとき」だけ効く
8.6 にしても、古い php.ini なら何も変わらない
php.ini に残っている:
- session.use_strict_mode = 0
- session.cookie_httponly =(空=無効)
- session.cookie_samesite =(空=付かない)
- Ubuntu 付属の 8.3 の php.ini も同じ値
明記した値が、新しい既定値より優先される
PHP 8.3 の php.ini-production と、Ubuntu が実際に入れる /etc/php/8.3/cli/php.ini には、どちらも次の3行がある。
| 設定 | 8.3 の php.ini-production | 8.6 の php.ini-production |
|---|---|---|
session.use_strict_mode |
= 0 |
= 1 |
session.cookie_httponly |
=(空=無効) |
= 1 |
session.cookie_samesite |
=(空=付かない) |
= "Lax" |
編集部は、ビルドした PHP 8.6.0RC7 と Ubuntu の PHP 8.3.6 で、php.ini の条件を変えて ini_get() の値を読んだ。
| 条件 | use_strict_mode | cookie_httponly | cookie_samesite | cookie_secure |
|---|---|---|---|---|
| 8.3.6・php.ini なし | 0 | 0 | 空 | 0 |
| 8.6.0RC7・php.ini なし | 1 | 1 | Lax | 0 |
| 8.6.0RC7+8.3 の php.ini | 0 | 空 | 空 | 0 |
| 8.6.0RC7+8.6 の php.ini-production | 1 | 1 | Lax | 0 |
8.3 の php.ini を読ませた 8.6 は、8.3 とまったく同じ値になった。Ubuntu の /etc/php/8.3/cli/php.ini を読ませても結果は同じだった。cookie_secure は、どの条件でも 0 のままだった。
値の差は、実際の要求で挙動の差になる。3つのサーバーを php -S で立て、攻撃者が決めたIDを Cookie に入れて要求を送った。
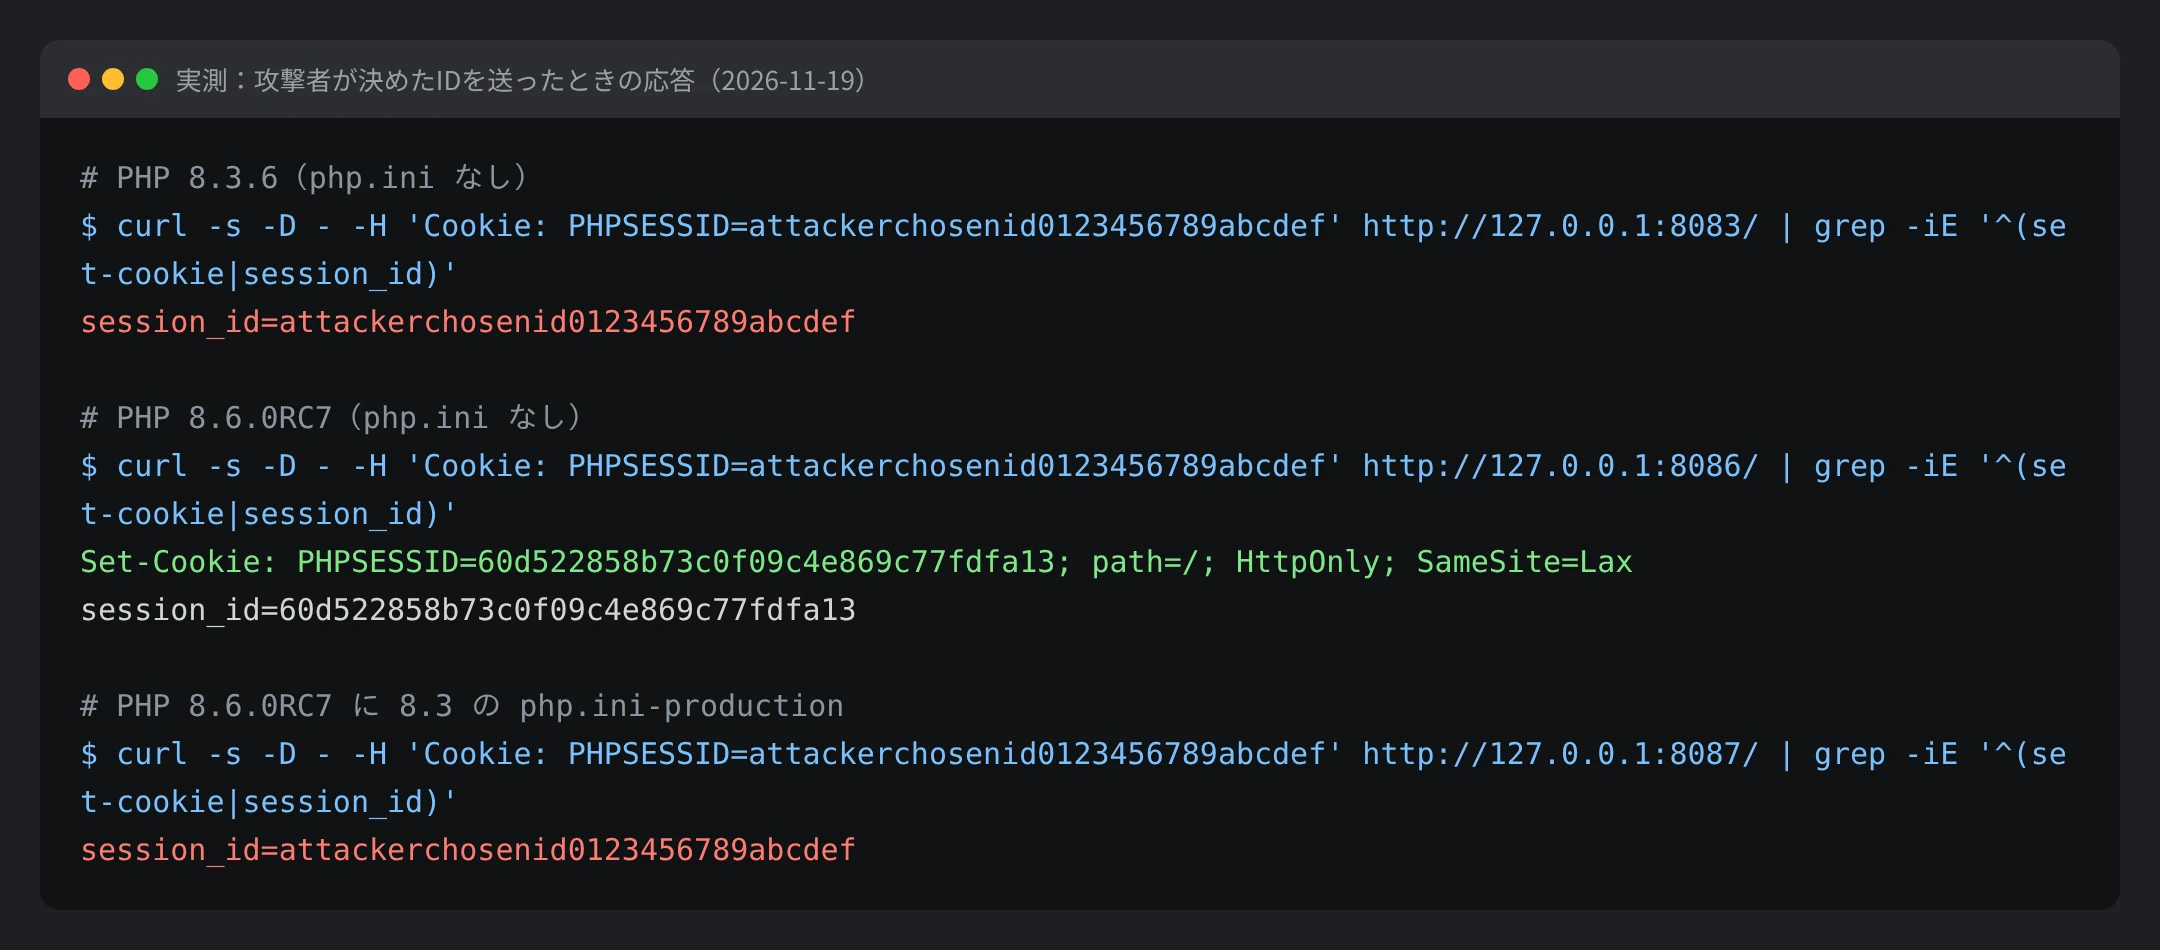
8.6 の既定では、送ったIDは捨てられ、HttpOnly; SameSite=Lax の付いた新しいIDが返った。8.3 と「8.6+8.3 の php.ini」は、攻撃者が決めたIDのままセッションを始め、Set-Cookie も返さなかった。正規に発行されたIDを送り直した場合は、8.6 の既定でもIDはそのまま保たれ、普段のセッションが壊れないことも確かめた。
8.6 で壊れうる3つの構成と直し方
RFC が互換性への影響として挙げるのは3種類だ。他サイトをまたぐ処理と、IDを外から渡す処理が対象で、同じサイトの中で完結する普通のログインは影響を受けない。
WHAT MAY BREAK壊れるのは、他サイトとまたぐ処理と、IDを外から渡す処理
8.6 で動かなくなりうる3つと直し方
-
1.他サイトからの POST でログイン状態を使う
SAML の SP-initiated SSO や、昔ながらの別オリジンからのフォーム送信。その URL だけ SameSite=None と cookie_secure=1、またはトークン方式へ
-
2.JavaScript でセッション Cookie を読む
独自ヘッダーに ID を入れる作りは動かない。セッション ID は読ませず、HttpOnly でない CSRF トークンを別に用意する
-
3.外から渡した ID でセッションを始める
サブドメイン間の受け渡しや独自ハンドラ。送り側で session_write_close() してから渡すか、validateId()・create_sid() を実装する
自分のアプリがどれに当たるかで、8.6 の既定値のままでよいか、何を足すかが決まる。
| アプリの作り | 8.6 の既定値のまま | すること | 向く場面 |
|---|---|---|---|
| 同じサイトの中で完結するログイン | 問題なし | HTTPS なら cookie_secure = 1 を足す。ログイン直後に session_regenerate_id(true) |
多くの Web アプリ |
| 他サイトから POST で戻ってくる(SAML の SP-initiated SSO など) | Lax で Cookie が付かない | そのフローで使うセッション Cookie を SameSite=None と Secure で発行する、またはトークン方式に移す |
SSO・外部連携のある社内システム |
| JavaScript でセッション Cookie を読む | HttpOnly で読めない | セッションIDは読ませず、HttpOnly でない CSRF トークンを別に用意する | 独自ヘッダーにIDを入れている SPA |
| 外から渡したIDでセッションを始める | strict で拒否される | 送り側で session_write_close() してから渡す。独自ハンドラは validateId()・create_sid() を実装 |
サブドメイン間の受け渡し・独自ハンドラ |
| Redis・Memcached の既定のハンドラ | strict で拒否される(phpredis で実測。RFC の「影響なし」と異なる) | 外から渡すIDを使う処理は、上の行と同じ直し方。拡張の版ごとに確かめる | 複数台でセッションを共有する構成 |
SameSite は、ブラウザが Cookie を保存したときの属性で送るかどうかを決める。None にするなら、そのフローで使う Cookie を最初から None; Secure で発行しておく必要がある。php.ini や FPM のプールに書くときは、"None" と引用符で囲む。INI では引用符なしの None が「空」と読まれ、8.6.0RC7 で session.cookie_samesite = None は空文字(SameSite 属性が付かない)、"None" は None になった。RFC は、該当するエンドポイントで明示的に設定するか、トークン方式に移るよう求めている。
既定値のほかに変わる、セッションの細かい挙動
UPGRADING には、既定値のほかにも次の変更が載っている。独自のセッションハンドラを書いている場合に効く。
・session_encode() の戻り値:空のセッションでは false ではなく空文字を返す。8.3.6 は false、8.6.0RC7 は '' を返すことを確かめた
・lazy_write と updateTimestamp():空のまま読まれて空のまま書かれるセッションは、write() ではなく updateTimestamp() が呼ばれる。空のデータで write() が呼ばれることを当てにして削除していたハンドラは、同じ処理を updateTimestamp() にも書く
・validateId() と create_sid() を持たない独自ハンドラ:UPGRADING は非推奨としている。8.6.0RC7 で実行すると、「SessionHandlerInterface を実装するクラスに create_sid()(と validateId())が無い。PHP 9.0 で必須になる」という Warning が出た
・NUL バイト:session.cookie_path・session.cookie_domain・session.cache_limiter に NUL バイトを含む値を設定すると、警告を出して値を変えない(UPGRADING の記載)
自システムの確認:効いている値と、外から見た Set-Cookie
確かめるのは、実際に効いている値と、php.ini に明記された値と、外から見た Set-Cookieの3つだ。CLI と Web(PHP-FPM や Apache)では読む php.ini が別のことが多いので、Web で動く PHP の値を見る。
# 1) 実際に効いている値(On/Off と no value で出る)
php -i | grep -E '^session\.(use_strict_mode|cookie_httponly|cookie_samesite|cookie_secure) '
8.6.0RC7 を php.ini なしで動かすと session.use_strict_mode => On => On のように出て、8.3 の php.ini を読ませると Off と no value が出た。PHP-FPM では php-fpm -i を当てにしない。 編集部は 8.6.0RC7 の FPM で、プールに php_admin_value[session.use_strict_mode] = 0 を書いて試した。php-fpm -i は同じ設定ファイルを渡しても On と表示した。一方、そのプール経由のリクエストで ini_get() を見ると 0 だった。プールごとの値は、そのプールで動く一時的な診断ページで見る。ini_get() で4つの値を、php_ini_loaded_file() と php_ini_scanned_files() で読まれた php.ini を出し、見終わったらすぐ消す。
# 2) 設定ファイルに明記された値の候補(php.ini・conf.d・FPM のプール)
grep -rnE '^[[:space:]]*(session\.(use_strict_mode|cookie_httponly|cookie_samesite|cookie_secure)[[:space:]]*=|php_(admin_)?(value|flag)\[session\.(use_strict_mode|cookie_httponly|cookie_samesite|cookie_secure)\])' /etc/php/
php.ini に残った = 0 や空の値、conf.d の上書き、FPM のプールの php_admin_value[...] を拾う。行頭が ; のコメント行は拾わない。編集部は、8.3 の php.ini を置いた構成、conf.d で None に上書きした構成、プールで strict mode を 0 にした構成、コメント行だけの構成の4通りで試し、最初の3つの行がすべて出て、コメント行は出ないことを確かめた。出た行は候補で、値を見て判断する。.htaccess の php_value など、/etc/php の外の設定は対象にならない。
# 3) 外から:セッションを始めるページの Set-Cookie
curl -s -D - -o /dev/null https://example.com/ | grep -i '^set-cookie'
example.com は、session_start() を呼ぶ自分のページに置き換える。8.6 の既定なら HttpOnly; SameSite=Lax が付く。CDN やリバースプロキシが Set-Cookie を書き換えている場合は、そちらの設定も見る。
# 4) 外から:strict mode が効いているか(攻撃者が決めたIDを送る)
curl -s -D - -o /dev/null -H 'Cookie: PHPSESSID=attackerchosenid0123456789abcdef' https://example.com/ | grep -i '^set-cookie'
送ったIDとは別のIDで Set-Cookie が返れば、strict mode が効いている可能性が高い。何も返らなければ、送ったIDがそのまま使われた疑いがある(8.3 の既定と、8.3 の php.ini を読ませた 8.6 がこの形になった)。セッション名を PHPSESSID から変えている場合は、その名前で送る。
どのコマンドも、結果だけでは安全とは言えない。 1と2で分かるのは設定の値だけで、アプリが session_set_cookie_params() や ini_set() で上書きしていれば、実際の Cookie は違う。4は、ログインのように毎回 session_regenerate_id() でIDを作り直すページで試すと、strict mode が 0 でも別のIDが返り、効いているように見えてしまう。編集部は、8.3 で session_regenerate_id() を呼ぶページを作り、この誤判定が起きることを確かめた。4はIDを作り直さない普通のページで試し、結果は「可能性」として読む。
影響範囲と、移行の順番
影響の出方は、php.ini の持ち越しと、アプリの作りの重なりで決まる。
| 条件 | 8.6 に上げたあとの状態 |
|---|---|
| 古い php.ini を持ち越す | 3つとも従来の値のまま。セッション固定・CSRF・XSS によるID持ち出しへの守りは強くならない |
| 新しい php.ini(または値を消す)× 同じサイトの中で完結 | 3つとも効く。壊れるものは無い |
| 新しい php.ini × 他サイトの POST・JS での読み出し・外から渡すID | 該当する処理が動かなくなる。前の節の表で直す |
| どの条件でも | cookie_secure は 0 のまま。HTTPS のサイトは自分で 1 にする |
移行は次の順に進めると、壊れる処理を本番の前に見つけられる。
- 確認コマンドの1と2で、いま効いている値と、php.ini に明記された値を洗い出す
- 8.6 の
php.ini-productionと自分の php.ini の、session の行を比べる(明記された古い値を、新しい値に書き換えるか消す) - 他サイトからの POST・JavaScript でのセッション Cookie の読み出し・外から渡すIDを使う処理を洗い出す
- ステージングで SSO・外部連携・独自ハンドラを動かして確かめる
- 本番に出し、確認コマンドの3と4で、外から見た Set-Cookie を確かめる
3つの設定は 8.5 以前にもある(cookie_samesite は PHP 7.3 から)。PHP 8.3.6 でも3つとも設定値として読めることを確かめたので、8.6 を待たずに今の版で同じ値にしてよい。
セッション以外の PHP 8.6 変更点(運用とセキュリティに関わるもの)
8.6 の UPGRADING には、セッションの既定値のほかにも、エラーの出方や監査に関わる変更がある。どれも既存のコードが警告や例外を出し始める形で表に出る。
| 変更(UPGRADING の記載) | 何が起きるか | 確かめること |
|---|---|---|
fileperms()・filesize() など一部のファイル関数に NUL バイトを含むファイル名を渡すと ValueError |
入力をそのまま渡していた処理が、例外で止まる | アップロードや帳票の処理が、ファイル名を検証してから関数に渡しているか |
finally ブロックの中の return が非推奨 |
非推奨の警告が出る。finally の return は例外を握りつぶすので、もともとエラーの見落としの元になる |
例外とログが、finally で消されていないか |
mbregex(mb_ereg()・mb_ereg_replace() など)が非推奨 |
下で使う Oniguruma の保守が止まったため。日本語の入力チェックや置換で使われていることが多い | PCRE(preg_*)に移すとき、マッチの意味が変わらないかをテストで確かめる |
深刻なメモリー不足で exit(1) ではなく abort() を呼ぶ |
終了コードが 134 になり、コアダンプが出ることがある | コアダンプの出力先と権限。メモリーの中身(認証情報を含みうる)が公開領域に残らないか |
11月19日のセキュリティリリースとは別の話
同じ11月19日に、PHP のセキュリティチームは既存の系列向けのセキュリティリリースを予告している(14:00〜14:30 UTC)。予告によれば、サポート中のすべての版に影響する脆弱性を直すもので、最も深刻なものは CRITICAL。ただしその CRITICAL は、既定以外の設定や通常と違う設定でなければ成立しないとしている。修正版の番号と詳細はリリースと同時に出る。
これは 8.6 の新しい既定値とは別件で、8.2〜8.5 を使っているなら、8.6 への移行を待たずに同じ系列の修正版へ上げる。8.6 の検証はそのあとに並行して進めればよい。PHP 公式のサポート期限は、8.2 が 2026年12月31日、8.3 が 2027年12月31日、8.4 が 2028年12月31日、8.5 が 2029年12月31日。8.2 を使っているサイトは、年内に 8.3 以降へ移る計画が要る。PHP の更新そのものの考え方は、柱の記事 PHP 脆弱性 CVE-2026-109618・109619|php2shell の修正版と更新できないときの緩和策 にまとめている。
参照ソース
・PHP RFC: Secure Session Configuration Defaults(wiki.php.net)
・php-src の UPGRADING(PHP-8.6 ブランチ)
・PHP 8.6.0RC7 available for testing(php.net・2026-11-12)
・PHP 8.6 のリリース予定(wiki.php.net)
・セッションの設定(PHP マニュアル)
・セッション管理の基本(PHP マニュアル)
・Supported Versions(php.net)
・PHP のニュース一覧 2026(php.net・セキュリティリリースの予告を含む)