SECURITYセキュリティ
セキュリティ
脆弱性スキャン、認証認可、ハニーポット。
セキュリティの記事一覧(260本)
セキュリティ
disable_functionsはセキュリティ境界ではない|PHPの関数無効化が頼れない理由と、本当の隔離の作り方PHPのdisable_functionsは、関数を名前で呼ぶことだけを止める保険であって、セキュリティ境界ではない。メモリバグ1つや新しい実行形態で回避されうる理由、PHP...
セキュリティ
Apache 脆弱性 CVE-2026-119618|mod_http2のRCEを2.4.71で修正、対象と確認方法Apache 脆弱性 CVE-2026-119618 は、mod_http2 のヒープ破壊からリモートコード実行につながりうる問題で、深刻度は critical。対象は Ap...
セキュリティ
GitHubアカウント侵害でCIシークレット窃取マルウェア|6万超リポジトリに拡散したwfx攻撃の確認と対策2026年11月10日から、盗まれたGitHub認証情報で悪意あるワークフローが6万超のリポジトリにpushされた。狙いはCIシークレット窃取で、Aikidoの報告では4,8...
セキュリティ
Notion 情報漏洩の可能性|Fireworks AIへの不正アクセスでAIチャットが流出か、利用者がやることNotion 情報漏洩の可能性について、Notion と Fireworks AI の公式告知3本を読んで整理した。Fireworks AI への不正アクセスで、Notion...
セキュリティ
iOS 27.2.1の脆弱性9件|Bluetooth無操作ペアリングとBrotli境界外書き込みを修正iOS 27.2.1 の脆弱性は9件。Apple が2026年11月9日に公開したセキュリティ内容を一次情報で整理した。Bluetooth 圏内から操作なしでペアリングされう...
セキュリティ
Terminal2Shellとは|CVSS 11.0の「全OS脆弱性」はパロディ、本物の見分け方「1971年以来すべてのOSが脆弱」とうたうTerminal2Shellは、ターミナルを開くとシェルが使える仕様を脆弱性に見立てたパロディ。CVSSは最大10.0で11.0は...
AIエージェント
HexStrike AIとは|AIに150のセキュリティツールを渡すMCPサーバの中身と危うさHexStrike AIは、ClaudeなどのAIにnmapなど150以上のセキュリティツールを使わせるMCPサーバ(MIT・★1.34万)。中継役とAPIサーバの2本立ての...
AIエージェント
AIペネトレーションテストOSSの選び方|主要7本の違いと、動かす前に決める5つAIペネトレーションテストOSSを、★の多い順に7本比べる。Strix・Shannon・PentAGI・PentestGPT・HexStrike AI・CAI・Decepti...
AIエージェント
PentestGPTとは|論文の対話型とClaude Codeを動かす自律型、2つの中身と注意点PentestGPTは、USENIX Security 2024の論文から生まれたAIペンテストOSS(MIT・★1.63万)。今は論文の対話型と、Claude CodeやC...
AIエージェント
PentAGIとは|自律型AIペンテストOSSの仕組みと、既定設定で気をつける4点PentAGIは、13の役割のAIエージェントがKaliのコンテナでnmapやsqlmapを動かす自己ホスト型の自律ペンテストOSS(MIT・★3.37万)。仕組みと対応LL...
セキュリティ
React Server Components 脆弱性 CVE-2026-126187|認証不要RCEの対象とNext.jsの確認法React Server Components 脆弱性CVE-2026-126187(GHSA-xqc2)は認証不要のRCE。修正版は19.0.9/19.1.10/19.2....
セキュリティ
Claude Codeの「Don't ask again」で秘密が平文に|settings.local.jsonの漏えいと確認手順Claude Codeで「Yes, and don't ask again」を選ぶと、承認したコマンドが引数ごと.claude/settings.local.jsonに平文で...
セキュリティ
JWTの落とし穴対策|アルゴリズムはトークンでなくサーバが決め、署名とクレームを必ず検証するJWTの落とし穴(CWE-347)対策を整理。トークンのalgヘッダを信じるとalg: noneやRS256→HS256のすり替えで署名を迂回される仕組みと、exp・aud・...
セキュリティ
OpenSSH認証バイパス“SSH hole”(CVE-2026-123158)|musl+非PAMでrootの恐れ・10.6p2へOpenSSH 認証バイパス“SSH hole”(CVE-2026-123158・High)。Linux+musl libc(Alpine等)+PAM不使用+パスワード認証で...
セキュリティ
CORSの設定ミス対策|Originを反射せず、完全一致の許可リストで読み取りを絞るCORSの設定ミス(CWE-942)対策を整理。Originをそのまま反射してAllow-Credentials: trueを付けると、どの悪意サイトも認証済み応答を読める仕...
セキュリティ
オープンリダイレクト対策|行き先を入力に決めさせず、相対パスか許可リストで転送するオープンリダイレクト(CWE-601)対策を整理。next= や redirect= の値へそのまま転送すると別ドメインへ飛ばされ、フィッシングやOAuthトークン窃取に悪用...
セキュリティ
安全でないデシリアライゼーション対策|信頼できないデータをオブジェクトに復元しない設計安全でないデシリアライゼーション(CWE-502)対策を整理。信頼できないバイト列をネイティブオブジェクトに復元すると、復元の最中にマジックメソッドが走りガジェット連鎖でコー...
セキュリティ
ChatGPTの“ロックダウンモード”が回避されていた|Check Point報告・2026-09-18修正済みChatGPT ロックダウンモードの回避——Check Pointが修正済み脆弱性を報告。コードブロックのHTMLプレビューで入れ子サンドボックスを作りポップアップで脱出し、...
セキュリティ
APTに深刻な脆弱性CVE-2026-109518|通信途中でパッケージ差し替え・root権限で悪用の恐れDebian/UbuntuのAPTに深刻な脆弱性CVE-2026-109518(High/CVSS4 7.7)。経路上の攻撃者が通信途中でパッケージを差し替え、未検証パッケー...
セキュリティ
Node.js 11月セキュリティリリース公開|22.23.5/24.22.3/26.13.1へ今すぐ更新、HTTP/2・TLSのHIGH多数Node.js の11月セキュリティリリースが公開。修正版は26.13.1・24.22.3・22.23.5で、HTTP/2とTLS・HTTPのHIGHが複数(CVE-2026...
セキュリティ
OSコマンドインジェクション対策|シェルに文字列を渡さず、コマンドと引数を分けて直接実行するOSコマンドインジェクション(CWE-78)対策を整理。記号をシェルが解釈して別コマンドを足される仕組みと、エスケープやブラックリストでは守りきれない理由、コマンドと引数を分...
セキュリティ
Rails Active Storageの緊急脆弱性|画像添付でファイル書き込み・読み取り、修正は8.0.5.2/8.1.4.1Rails Active Storage の脆弱性(GHSA-f3w6-w445-fwh9・Critical・CVSS 9.8)。ImageMagick 経由で未認証の攻撃者...
セキュリティ
firebase-ios-sdkの証明書問題でFirestore通信がMITMの恐れ|13.1.1/12.19.3へ更新Firebaseのapple/iOS SDK(Cloud Firestore)に、侵害されたeMudhra中間CA由来のルート証明書が埋め込まれていた問題。古いSDKのままだ...
AIエージェント
Playwrightを消すな|古いChromiumとサンドボックスOFF論争の正しい読み方『PlaywrightはCVE入りの古いChromiumを同梱、サンドボックスもOFFだから消せ』というバズ投稿と、Playwright公式の反論を整理。Playwright...
セキュリティ
VOLTA|盗んだ情報をAIに値付けさせるWindows infostealerをTalosが公表Cisco Talosが公表したWindows infostealer『VOLTA』は、Gmailやトークンを盗んだあと、収集物をAIに送り被害者の『価値』を評価したレポート...
セキュリティ
@fastify/http-proxyでプレフィックス逸脱|CVE-2026-120213を11.6.6で修正@fastify/http-proxyに、固定したはずの上流パスを抜けられるプレフィックス逸脱(CVE-2026-120213・CVSS 9.1)。rewritePrefix...
セキュリティ
PyPI公開まわりの信頼に2つの穴|pypi-publishの失効CAと@sigstore/ociの資格情報漏れPyPIの公開経路に2件。pypi-publish(gh-action-pypi-publish)が失効対象のemSignルートCAを同梱した問題(1.14.3で除去・CVS...
セキュリティ
Kubeflow Pipelinesに2件の脆弱性|ログ無認可アクセスと解凍爆弾DoSを2.18.0で修正Kubeflow PipelinesのAPIサーバに高深刻度(CVSS 7.5)の脆弱性が2件。ログの無認可アクセス(CVE-2026-118759)と解凍爆弾DoS(CVE...
セキュリティ
Vercel Domainsのドメインがレジストラ側で乗っ取り|ウォレットドレイナー配信の報告Vercel Domainsで登録したドメインがレジストラ側で乗っ取られ、正規ドメインがウォレットドレイナーを配信しているとの報告が2026年10月31日から相次いでいる。V...
セキュリティ
WordPress 7.1.4がコアRCEを修正、24時間で6万件の攻撃試行|今すぐ確認をWordPress が2026年10月28日に7.1.4を公開し、コアのリモートコード実行(RCE)を含む22件を修正した。影響は4.7〜7.1.3で、Wordfenceは2...
セキュリティ
MSRC『今すぐパッチを』|PHP2Shell・Brotli・eMudhra、誰が何を直すかMSRC が『今すぐパッチを』と一斉警告した PHP2Shell(CVE-2026-109618/109619)・Brotli OOB書き込み(CVE-2026-111497...
セキュリティ
pgAdmin 脆弱性 CVE-2026-116241|Import/ExportのOSコマンドインジェクションpgAdmin 脆弱性 CVE-2026-116241 は、Import/Export Data ツールのOSコマンドインジェクション(CVSS 9.9)。二重引用符の識別子...
セキュリティ
Cursor Marketplace の改ざん Claude Code 拡張に SSH バックドア|2.1.313 削除改ざん版 Claude Code 拡張 [email protected] が Cursor のマーケットプレイスで約11時間配布され SSH バック...
セキュリティ
phpMyAdmin 5.2.3 の WebAuthn 2FA バイパス|署名未検証の CustomServerphpMyAdmin 5.2.3 の WebAuthn 2FA が署名を暗号検証せずに通る問題。既定 tarball は web-auth/webauthn-lib を同梱せ...
セキュリティ
Linux カーネル TCP のゼロクリック RCE|CVE-2026-98432 と MPTCP・確認と緩和CVE-2026-98432 は Linux カーネルの TCP 経路の use-after-free(CVSS 9.8)。Anthropic は未公開モデルが MPTCP ...
セキュリティ
NGINX HTTP/3 の Use-after-Free|CVE-2026-42530・1.31.2 で修正NGINX の HTTP/3 モジュールの Use-after-Free、CVE-2026-42530(CVSS v4.0 9.2)。HTTP/3 構成時にリモート無認証で ...
セキュリティ
GitLab を上げても直らない|CVE-2026-97229 と自前 Ruby の落とし穴・確認手順GitLab CVE-2026-97229(CVSS 10.0)は、修正の1週間後に Alpine の GitLab サーバで悪用が試みられた。バグは Ruby の Onig...
セキュリティ
LocalStack deploy GUI の XSS でコンテナ内コード実行|CVE-2025-65200AWS をローカルで模す LocalStack の脆弱性 CVE-2025-65200。deploy GUI が templateURL を未エスケープで反射し、未認証オリジ...
セキュリティ
php2shell と Fragnesia の連鎖で root 奪取|25台侵害、FW から AD へ横展開php2shell(CVE-2026-109618・109619)と Linux カーネルの権限昇格 Fragnesia(CVE-2026-46300)を連鎖させ、25台のサ...
セキュリティ
SGLang の KVキャッシュがリクエスト間で漏れた|GLM-5.3 で155件露出、v0.5.20 で修正LLM推論の KVキャッシュがリクエスト間で漏れる新しいクラスの事故。Cloudflare の GLM-5.3 で155件の応答に他テナントのデータが混入し、原因は SGLa...
セキュリティ
Echo の静的配信の脆弱性 CVE-2026-118650|%2F で認可を抜ける仕組みと 5.4.0 への更新Go の Web フレームワーク Echo の脆弱性 CVE-2026-118650(CVSS 7.5)は、グローバルな middleware.Static で %2F を含...
セキュリティ
VMware SDDC Manager の Brotli 脆弱性|VMSA-2026-0008・パッチ待ちの回避VMware SDDC Manager の脆弱性 VMSA-2026-0008(CVE-2026-111497)は、同梱 Node.js の Brotli デコーダ経由の R...
セキュリティ
Authlib の署名検証バイパス脆弱性 CVE-2026-96760|空の署名が通る欠陥、すぐ 1.9.1 へ更新Authlib の脆弱性 CVE-2026-96760(CVSS 9.1・Critical)は JWS JSON の署名検証バイパス。空の signatures を無検証で「...
セキュリティ
Black October 2026|10月に相次いだサプライチェーン攻撃の共通構造と今すぐやる防御2026年10月はLiteLLM・OVHcloud CLI・Tensorlakeなどサプライチェーン攻撃が相次ぎ『Black October』と呼ばれた。公開パイプラインの侵...
セキュリティ
Claude Code・Codex を狙う AGENTS.md/CLAUDE.md 攻撃|仕込まれた文脈と2層の防御作業ディレクトリに仕込んだ悪意ある AGENTS.md/CLAUDE.md で AI コーディングエージェントを操る攻撃を、Forever Security の研究と Che...
セキュリティ
Flutter・Firebase の eMudhra CA 侵害対応|Dart 3.13.7 へ上げ再ビルドが要る理由eMudhra の証明書の脆弱性(CA 侵害)は Flutter・Firebase にも波及。Android/Windows/Linux は Dart 3.13.7、Clou...
セキュリティ
AIエージェントがAnthropic内部に12時間で到達|Cathedralの認可テストと割れる評価セキュリティ企業CathedralがAIエージェントを使い、Anthropicの外部研究者プログラム下の認可テストで約12時間で内部業務システムの一部へ到達したと報じられた。...
セキュリティ
AWS SAM CLIのTerraformフックに脆弱性|OSコマンドインジェクション CVE-2026-115414AWS SAM CLIの脆弱性CVE-2026-115414を解説。sam build --hook-name terraform が生成するMakefileにTerrafo...
セキュリティ
Microsoft Authenticator 脆弱性 CVE-2026-80097|Androidのトークン窃取と開発者の教訓Microsoft Authenticator 脆弱性 CVE-2026-80097(Android・CVSS8.6)を開発者向けに解説。権限ゼロのアプリがexportedな...
セキュリティ
Gheist|盗難GitHubトークンでActionsを悪用しprivateリポのシークレットを流出させる進行中攻撃GitHub Actions シークレット流出を狙う進行中攻撃「Gheist」をWizの報告で解説。盗難トークンでワークフローを仕込み、秘密情報をbase32でログに出して持...
セキュリティ
Tailscale SSH 脆弱性Tailworm|11件の未確認所見と今やる緩和(CVE未割当)「Tailscale SSH 脆弱性」として報道された11件の所見(通称Tailworm)を整理する。研究者が2026年10月25日に調整なしで公開し、Tailscaleは未...
セキュリティ
OpenAIのAIエージェント封じ込め研究|サンドボックス間のサイドチャネルとCVE-2026-24834OpenAIが自社フロンティア訓練環境のレッドチーム研究を公開した。別々のmicroVMに隔離したエージェントがCPUキャッシュのタイミング差で秘密を交換し、Kata Con...
セキュリティ
Brotli RCE(CVE-2026-111497)の射程はEnvoy・Istioまで|クロススタック対応表と緩和Brotli RCE(CVE-2026-111497)はアプリだけでなく Envoy・Istio でも Brotli をデコードするため、プロキシ/サービスメッシュ層まで射程...
セキュリティ
Python/PyPIのBrotli脆弱性(CVE-2026-111497)|pip-auditが取りこぼした盲点と確認法pip-audit Brotli の盲点を一次情報で整理する。node2shell(CVE-2026-111497)は PyPI の brotli・brotlicffi にも...
セキュリティ
curl 脆弱性 CVE-2026-92392|HTTP/2 アップロードの UAF を 8.23.0 で修正curl 脆弱性 CVE-2026-92392 は、HTTP/2 アップロード中の use-after-free。影響版 8.12.0〜8.22.0 と 8.23.0 での修...
セキュリティ
PHP CVE-2026-115560|php2shellとは別の未修正RCE、upload_progress無効化で今すぐ緩和PHP CVE-2026-115560 は php2shell とは別の未修正RCEで、修正版8.5.12でも影響する。発動には3条件すべてが必要で狭いが、session.u...
セキュリティ
HTTP2Shell とは|node2shellの正体は上流Brotliの問題、HTTPでBrotliを展開する多くのライブラリに波及HTTP2Shell とは、node2shell(CVE-2026-111497)の正体が上流の google/brotli にあり、HTTP で Brotli を展開する多...
セキュリティ
eMudhra とは? 1社の鍵の弱さがGo・Java・Pythonに波及した仕組みをわかりやすく解説eMudhra とは何か、なぜその鍵の弱さが Go・Java・Python・Node.js など多くの言語に一斉に波及したのかを、認証局と「信頼の鎖」のたとえからわかりやすく...
セキュリティ
Java 緊急更新 CVE-2026-91403|eMudhra 弱鍵CAをJSSEが信頼する問題と、blocked.certsでの直し方Java 証明書 脆弱性 CVE-2026-91403(CVSS 9.1)は、弱い鍵の eMudhra 中間CAを Java(JSSE) が信頼し、MITM 位置の攻撃者に偽...
セキュリティ
Ruby 正規表現エンジンOnigmoにRCEの問題|GitLab発見の4件と、信頼できない入力からのRegexpコンパイルRuby 正規表現 脆弱性の速報。正規表現エンジン Onigmo のコンパイル時の整数オーバーフローや二重解放でリモートコード実行に至りうる。GitLab が発見し4件の C...
セキュリティ
Node2shell(CVE-2026-111497)|Node.js同梱Brotliデコーダの境界外書き込みRCEと直し方node2shell(CVE-2026-111497)は Node.js 同梱の Brotli デコーダの境界外書き込みで、細工した Brotli でメモリ破壊からコード実行...
セキュリティ
pip をいますぐ26.2.2へ更新|認証局eMudhraの弱い鍵と、OSの証明書を直しても pip が直らない理由pip アップデートを急ぐニュースの正体を速報で整理する。認証局eMudhra(emSign)の中間CAの秘密鍵が当て推量で復元できるほど弱く、偽のHTTPS証明書で pip...
セキュリティ
お名前.com 不正アクセス|デスクトップクラウド(FX自動売買VPS)で取引口座の情報が悪用、最大2.6万サーバー停止と対策お名前.com 不正アクセス(デスクトップクラウド/GMO)を公式発表で時系列に整理。FX自動売買VPSに不正プログラムが設置され最大26,739件が停止、取引口座情報が悪用...
セキュリティ
パストラバーサル対策|../の除去では防げない理由と、正規化して基底ディレクトリ内か確かめる設計パストラバーサル(ディレクトリトラバーサル)を、../の除去では防げない理由から整理。多重・エンコード・絶対パス・symlinkですり抜ける仕組みと、正規化して実パスに解決し...
セキュリティ
ファイルアップロードのセキュリティ|拡張子でなく中身で種類を確かめ、Webルート外に実行権限なしで保存するファイルアップロードで起きる事故を入口に、安全な検証と保存の設計を整理する。拡張子でなく中身で種類を確かめる許可リスト方式、ファイル名はサーバーが決める、Webルート外に実行...
セキュリティ
SQLインジェクションとORMの落とし穴|プレースホルダで防げる所と識別子・ORDER BYで防げない所SQLインジェクションを、文字列でSQLを組み立てる所から整理。プレースホルダで防げる値と、識別子・ORDER BY・LIKEのように防げない所を、Python標準のsqli...
セキュリティ
PHP 緊急アップデートを数分で本番に当てる|事前に仕込むDockerイメージのビルド高速化と配布基盤の作り方PHP 緊急アップデートで時間を食うのは、コードの修正ではなくイメージのビルドと配布です。常駐BuildKitとCOPY --link によるビルド高速化、registry ...
セキュリティ
CSRF対策はSameSiteで足りるか|Laxでも通る3つの攻撃と、Fetch Metadata・トークンの重ね方CSRF対策をSameSite=Laxだけに任せると何が残るかをChromium 141で実測。副作用のあるGET、兄弟サブドメインからのPOST、属性なしCookieの2分...
セキュリティ
BIND 脆弱性 CVE-2026-94300とは|対象バージョンと修正版・GSS-TSIGの確認手順BIND 脆弱性 CVE-2026-94300 は GSS-TSIG の実装の欠陥で、署名したメッセージの再送で named のメモリを破壊し、条件次第で RCE に至る恐れ...
セキュリティ
バルテック 不正アクセスで顧客情報に流出とみなされる事実|PHPの脆弱性が原因と発表、利用者とPHP運用者の対応バルテック 不正アクセスの第一報(2026年10月22日公表)を発表の範囲で整理する。顧客情報に「流出とみなされる事実」を確認し、原因はPHPの脆弱性を標的とした攻撃と説明。...
セキュリティ
AI サイバー攻撃の転換点|php2shell が実環境で大量悪用、侵害後にAIを使う攻撃まで報告されたAI サイバー攻撃の転換点として注目される php2shell(CVE-2026-109618・109619・CVSS 9.2)が、公表から数日で実環境の大量悪用に至りました...
セキュリティ
XSS対策は出力時のエスケープとCSP|入力で消さず出す場所で変換し、nonceとTrusted Typesで止めるXSS対策を、入力で消すのではなく出す場所に合わせて変換する考え方から整理。HTML・属性・JS・URL・CSSごとの変換表、フレームワークの抜け道、nonceとstrict...
セキュリティ
Storybook 脆弱性 CVE-2026-114125|悪性サイトが開発中のファイルを書き換えうる、修正版と確認手順Storybook 脆弱性 CVE-2026-114125(Critical)は、開発サーバーの起動中に悪性サイトを開くと、プロジェクトのファイルが無断で変更されうる問題。修...
セキュリティ
脆弱性診断とセキュリティレビューの違い|SAST・DAST・手動テストで何が見つかり何を見逃すかを実測脆弱性診断は動いているアプリを外から試し、セキュリティレビューは設計とコードを読む。設計レビュー・SAST・SCA・DAST・手動診断・クラウド設定レビューが何を見つけ何を見...
セキュリティ
Pillow 脆弱性 CVE-2026-112900|Ghostscript引数注入の条件と13.0.0への更新・緩和策Pillow 脆弱性 CVE-2026-112900(GHSA-w889-685w-c8fh)を一次情報で整理。EPS の描画でファイル名がそのまま Ghostscript ...
セキュリティ
HTTP/3 脆弱性 Header Accordions|QPACKのDoS、quic-go・Bunの修正版と確かめ方HTTP/3 脆弱性 Header Accordions で影響を受ける実装と修正版を一次情報で整理。QPACK の展開後の大きさに上限が効かず、1接続でサーバーが止まりうる...
セキュリティ
GitLab 脆弱性 CVE-2026-110264|CVSS 10.0の未認証RCE、系列ごとの修正版と確認手順GitLab 脆弱性 CVE-2026-110264(CVSS 10.0)は、細工した正規表現のコンパイル時の整数オーバーフローで未認証の任意コード実行に至りうる問題です。1...
セキュリティ
LiteLLM マルウェア|1.107.0がPyPIで2度目の侵害、入れたかの確かめ方と替える鍵の一覧PyPI の 1.107.0 に入った LiteLLM マルウェアは、SSH 鍵やクラウドの認証情報を盗んで送る infostealer だと GMO Flatt Secur...
セキュリティ
Node.js 脆弱性|2026年10月セキュリティリリースのBrotli RCEと修正版への上げ方Node.js 脆弱性の2026年10月リリースを一次情報で整理。最重大は Brotli デコーダの RCE(CVE-2026-111497・High)、修正版は 26.12...
セキュリティ
中間CAの危殆化・失効で自分のサイトの証明書はどうなる?確認手順とeMudhra事例中間CAが危殆化・失効すると、有効期限内の自分のサイトの証明書まで検証に失敗します。eMudhra(emSign)の中間CA(10月の8件に11月の8件を加え計16件)の事例...
セキュリティ
漏えい等報告の期限と第一報の書き方|「おそれ」で動く4類型、速報3〜5日・確報30日と公表文のテンプレ漏えい等報告は、確定してからではなく「おそれ」の段階で動きます。報告が要る4つの事態(要配慮・財産的被害・不正の目的・1,000人超)、速報の目安3〜5日と確報30日・60日...
セキュリティ
ゼロデイ攻撃とは|受けると何が起きるかを非エンジニア向けに図で解説、被害の4分類と今すぐできる対策までゼロデイ攻撃とは、修正がまだ無い弱点を突かれる攻撃です。受けると情報の窃取・改ざん・身代金・踏み台の4つの被害が起きます。非エンジニアの経営者やサイト運営者に向けて、何が危険...
セキュリティ
React 脆弱性の多くは本体ではない|XSS・依存・SSR・古い版の4層を実測で整理する付き合い方「React 脆弱性」で調べると CVE データベースが並ぶが、実務で詰まるのは本体ではなく別の層だ。react/react-dom 19.3.1 を実測し、XSS を生む書...
セキュリティ
Go 脆弱性 CVE-2026-111943|x509がeMudhraの中間CA 8件を拒否、作り直しと確認手順Go 脆弱性 CVE-2026-111943 の更新(1.27.3 / 1.26.10)で、crypto/x509 が eMudhra の中間CA 8件の鍵を通るチェーンを拒...
セキュリティ
ダークウェブの情報漏洩の販売告知は本物か|サンプルを買わずに確かめる6つのシグナルと企業・利用者の初動ダークウェブで「〇〇の2,400万件を売る」と告知されたとき、企業と利用者は何を確かめるか。再販・寄せ集め・作り物が混ざる理由、データを買わずにサンプルを読む6つのシグナル、...
セキュリティ
PHP 脆弱性 CVE-2026-109618・109619|php2shell の修正版と更新できないときの緩和策PHP 脆弱性 CVE-2026-109618・109619(php2shell・CVSS 4.0 で各9.2)の修正版 8.5.12・8.4.27・8.3.36・8.2.3...
セキュリティ
Palo Alto 脆弱性 CVE-2026-0257|GlobalProtect認証回避がランサムウェアの入口にPalo Alto 脆弱性CVE-2026-0257(GlobalProtect認証回避)を、アドバイザリとUnit 42の10月19日更新から整理。認証オーバーライドcoo...
セキュリティ
AIサイバー攻撃の実例|AIエージェントがクラウド・K8s・CI/CDを渡り歩いた侵入と、防御側の見つけ方Wiz CIRT が対応したAIサイバー攻撃の実例を防御側から分解する。公開された Kafka UI から入り、IMDS とサービスアカウントの認証情報を乗り継いで GCP・...
セキュリティ
PingCAP不正アクセス|NebuSec調査でTiDB Cloud APIキーは暗号化、サポート経由の鍵は要ローテPingCAPの不正アクセスで、独立調査会社NebuSecが攻撃連鎖と流出範囲を確定した。TiDB CloudのAPIキーは暗号化され平文主張は当たらない一方、サポート経由の...
セキュリティ
SpeeCAN RAIDEN 不正アクセス|パストラバーサルから設定ファイルの鍵、ID総当たりへ。登録者・自治体・開発者の対応SpeeCAN RAIDEN 不正アクセスを、アルカディアの経過報告(2026年10月19日)で整理。パストラバーサルで設定ファイルを取られ、鍵とアカウントIDの総当たりでロ...
セキュリティ
Laravel 脆弱性|TokenGuardの認証回避、12.68.0と13.29.0で修正・当てはまる条件と確認手順Laravel 脆弱性 GHSA-f9x3 は、TokenGuard でトークンを知らずに別の利用者として認証されうる問題です。条件は MySQL/MariaDB、修正は 1...
セキュリティ
ARTEXとは|AI自律型ペネトレーションテストツールの悪用と、Shodanから消える偽装ゲートARTEXは中国発のAI自律型ペネトレーションテストツール。韓国の金融機関や日本企業約20社を狙う攻撃元で確認された。二次フォークに入った偽装ゲートがShodanからどう姿を...
セキュリティ
監査ログの設計|事故のあとに「誰が・いつ・何を」答えるための記録項目・マスキング・ハッシュチェーンの改ざん検知監査ログを、事故のあとに「誰が・いつ・何を」答えられる形で設計する。記録するイベント、1行に入れる項目、残してはいけない値とマスキング、改ざんされない置き場所と保持期間を整理...
セキュリティ
仮想パッチとは|修正版を当てるまでの数日をWAFで稼ぐ手順と、IDORやカーネルなどWAFでは守れない脆弱性仮想パッチは、脆弱なコードを変えずにWAFで攻撃の形だけを止め、修正版を当てるまでの時間を稼ぐ方法。OWASP CRSのアノマリスコアとパラノイアレベル、狭いルールをログのみ...
セキュリティ
BASE 情報漏洩はショップサーブの件|Eストアー不正アクセス最終報、約2,335万人・7,858店の見分け方と対応BASE 情報漏洩で話題の件は、BASE子会社Eストアーの「ショップサーブ」への不正アクセス。最終報(2026年10月16日)で約2,335万6,000人・7,858店が対象...
セキュリティ
ドコモメール 公式マーク付きの詐欺メール|PASSでも届くDKIM リプレイと入力の悪用、送信側の対策と確認手順ドコモメール 公式マーク付きの詐欺メールは、SPF・DKIM・DMARC が通っていました。正規の送信基盤が署名したメールの再送(DKIM リプレイ)と、フォーム入力を自動返...
セキュリティ
ゆうID 不正ログイン|外部で取得されたパスワードで249件、2段階認証の必須化と利用者・開発者がやることゆうID 不正ログインの公表(2026年10月19日)を整理。ゆうゆうポイントサイトに外部で取得されたID・パスワードで249件がログインされ、会員情報と住所録が閲覧された可...
セキュリティ
ニフティ 不正アクセス|回線申込の管理用ツールから最大54万件漏えいの可能性、対象の見分け方と二次被害への備えニフティ 不正アクセスの第一報(2026年10月19日)を整理。回線申込・受付管理システムから、2019年以降にWeb以外で@nifty光など3サービスを申し込んだ最大542...
セキュリティ
Rank Math 脆弱性|SEO PRO 3.0.123にマルウェア混入、該当する時間枠と確認手順Rank Math 脆弱性 CVE-2026-111862 は、SEO PRO 3.0.123 のうち2026年10月15日20:02〜16日07:12(UTC)に配られた一...
セキュリティ
npm audit の結果はどれから直す?依存関係の脆弱性を到達性・EPSS・KEVで仕分ける実践手順npm audit の警告を重大度の順に直すのをやめ、到達性・露出・EPSS・CISA KEV・修正版の有無で仕分ける手順を実測で解説。直接依存と推移的依存の見分け方、ove...
セキュリティ
SSRFとは|サーバーに内側を叩かせる攻撃の仕組みと、素朴なブロックリストが破られる理由・正しいSSRF対策SSRFは、URLを受け取って取得する機能を踏み台に、サーバー自身にクラウドのメタデータや内部の管理画面を叩かせる攻撃。どこに潜むか、127.0.0.1を禁止する素朴なブロッ...
セキュリティ
Snapmart 本人確認書類の画像が認証なしで閲覧可能に|URL直指定の設定不備とIDORの違い、保存先の点検Snapmart 本人確認書類の画像が、URLを直接指定すると認証なしで表示される状態だった件を公式発表の範囲で整理。対象者がやること、ID差し替え型のIDORとの違い、保存...
セキュリティ
Cookie属性とセッション管理|HttpOnly・Secure・SameSite・__Host-は防ぐ攻撃で選ぶCookie属性のHttpOnly・Secure・SameSite・__Host-が何を防ぎ何を防がないかを、Chromium 141での実測で整理。HttpOnlyでも乗っ...
セキュリティ
パスキーと多要素認証|SMSやTOTPでも中継されるフィッシングの穴と、WebAuthnが塞ぐ理由を実測パスキーと多要素認証の違いを、SMSやTOTPのコードが偽サイトから本物へ中継される手口から整理。RFC 6238のTOTPと、WebAuthnのoriginとRP IDの照...
セキュリティ
OpenCode セキュリティ侵害|Console利用者1.4%の連携APIキーに流出の恐れ、失効手順と手元の確認OpenCode セキュリティ侵害を公式投稿と報道に分けて整理。Console利用者の1.4%、外部プロバイダを連携した一部が対象。連携したOpenAI・Anthropic・...
セキュリティ
7-Zipの脆弱性とバージョン確認・更新の手順|2024〜2026年のCVEと修正版7-Zipの脆弱性は2024年6月から2026年10月までに18件のCVEが修正され、最新版は26.04です。版ごとの修正内容の時系列、Mark-of-the-Webの回避と...
セキュリティ
KDDI情報漏洩とは|ISPメールのパスワード761万人分が平文、対象の見分け方・原因と利用者がやることKDDI情報漏洩を一次資料で整理。ISP向けメールシステムに第三者製ソフトの脆弱性から侵入され、761万6,173人分のパスワードが平文のまま漏れた。対象のISPとauのメー...
セキュリティ
バーガーキング情報漏洩|アプリ会員約1,118万件・10項目が流出、なりすましへの備えと開発者の確認バーガーキング情報漏洩を同社の発表から整理。公式アプリの会員情報約1,118万件で、氏名・メールアドレス・電話番号・生年月日など10項目が漏えいした。カード番号は非保持で漏え...
セキュリティ
リスト型攻撃の対策|他社で漏れたパスワードで自社が破られる仕組みと、パスワード漏洩確認の実装・ログでの検知リスト型攻撃は、他社で漏れたメールアドレスとパスワードの組を自社のログインで1回ずつ試す攻撃。回数制限をすり抜ける理由、漏洩パスワードの照合(k匿名性)の実装、ログでの見分け...
セキュリティ
APIレート制限の設計|正しい認証のまま会員情報を大量に引かれるAPIを、鍵・重さ・業務の流れで止めるAPIレート制限は、正しい認証のまま会員情報を大量に引かれる事故を手前で止める仕組み。誰ごと・重さごと・業務の流れごとの鍵の決め方、429とRetry-After、RateL...
セキュリティ
シークレットスキャンの入れ方|gitleaksをコミット前・プッシュ時・CIの3層に組み込み誤検知を絞るシークレットスキャンをコミット前のpre-commitフック、プッシュ時の保護、CIの全履歴走査の3層に入れる手順です。gitleaks v8.30.1を偽の鍵で実測し、公式...
セキュリティ
アクセスキー漏洩を防ぐ|開発用クラウドの長期キーをやめ、漏れても使えず気づける形にする手順と、漏れた最初の1時間アクセスキー漏洩は開発用クラウドの入口になる。鍵が残る6つの場所、長期キーを一時的な認証情報に置き換える方法、gitleaksとgit logで履歴に残ったキーを探す手順(対...
セキュリティ
AIエージェントの権限設計|プロンプトインジェクションを防ぎきれない前提で被害の上限を決める操作別の対策表AIエージェントの権限は、プロンプトインジェクションを防ぐ道具ではなく被害の上限を決める道具です。OWASP LLM Top 10 2026・MCP仕様・Claude Cod...
セキュリティ
MITRE ATT&CK v20のAI攻撃技術|プロンプトインジェクションとAI経由の持ち出しを自社AI機能に当てはめる2026年10月13日公開のMITRE ATT&CK v20がEnterpriseに加えた新技術9件をSTIXデータの差分で確認。AIを主題とする5件(間接・直接プロンプトイ...
セキュリティ
IDOR(認可漏れ)の見つけ方|2アカウントのテストとコードレビューで「他人のデータが見える」を潰すIDOR(認可漏れ・BOLA)は、IDを差し替えるだけで他人のデータが見える不具合です。潜む場所、2アカウントのテスト、コードレビューで探す書き方、所有者で絞る修正と落ちるテ...
セキュリティ
UUIDv7か連番か|IDを推測されにくくしても認可漏れは防げない、主キーの挿入性能を100万行で実測IDは連番かUUIDか。UUIDにしても認可漏れ(IDOR/BOLA)は防げず、遅くなるのは乱数のUUIDv4を主キーにしたときです。SQLiteとPostgreSQL 16...
セキュリティ
暗号鍵管理の置き場所|HSM・KMS・ハードコードで「守れる範囲」が変わる、ソースネクストの説明から逆算暗号鍵管理をHSM・KMS・ハードコードの3つの置き場所で比べる。鍵素材を守ることと、復号の権限を守ることは別。攻撃者の権限ごとにできることを整理し、AWSで復号できる主体と...
セキュリティ
パスワードのハッシュ化と暗号化の違い|鍵ごと盗まれる保存をやめ、遅いハッシュとソルトへ移す手順を実測で解説パスワードのハッシュ化と暗号化の違いを、鍵ごと盗まれると全件が戻る暗号化の弱点から整理。SHA-256とArgon2id・bcryptの計算速度を実測し、OWASPとNIST...
セキュリティ
IPAの不正アクセス対策を実践する手順|外部公開・外部サービス・保有データの3つの点検、ログの見方と今日から今月の優先順IPAが2026年10月9日に出した不正アクセス対策の注意喚起を、手を動かせる手順にした。外部公開アプリ・外部サービス・保有データの3つの点検について、作る棚卸し表、見るログ...
セキュリティ
日経不正アクセスで183万件漏えい|システム開発に利用するクラウドの認証情報が入口、対象者と開発チームの点検日経不正アクセスの発表を整理。日経がシステム開発に利用するクラウドサービスに、盗まれた認証情報で入られ、約183万件の個人情報が漏えいした。氏名などを含むのは約15万件。9月...
セキュリティ
ソースネクスト情報漏洩|最大2,252万件・パスワードも対象、会員とAPIを持つ側が確認することソースネクスト情報漏洩の発表を整理。会員情報取得APIが悪用され、最大22,519,960件の会員情報が流出した可能性がある。パスワードも対象で、同社は対象のパスワードをリセ...
セキュリティ
CVE-2026-99999(PwnEscape)とは|さくらが新規受付を止めたLinuxカーネル脆弱性と確認手順CVE-2026-99999(PwnEscape)はLinuxカーネルのIPv4処理の欠陥で、細工したゲストからホストのメモリを読める。修正版7.2.11〜5.10.272の...
セキュリティ
Studio不正アクセスで利用者がやること|APIキー・フォーム・保護ページの鍵を取り替える手順Studio不正アクセスの第一報(10月16日)と、フォーム利用者向けの10月17日の案内を整理した。パスワード変更だけでは足りず、API連携のキーや保護ページの鍵は利用者が...
セキュリティ
メルカリ情報漏洩の主張|2,400万件のデータ販売は未確認、分かっていることと利用者の備えメルカリ情報漏洩の主張について、2026年10月16日時点で分かっていることを整理。販売者tetが2,400万件を400ドルで売ると主張しているが、真偽もメルカリからの流出も...
セキュリティ
Next.js CVE-2026-96889|SVG経由のRCEと10月の3件、sharpが古いまま残る落とし穴Next.js CVE-2026-96889(SVG経由のRCE)と同日公開のuse cache RCE・Server Actions DoSを一次情報で整理。修正版15.5...
セキュリティ
MemTensorのnpm/PyPIが改ざん|削除された版をレジストリで実測し自分の環境を確認するMemTensorのnpmパッケージとPyPIのMemoryOSに改ざん版が公開された。npmとPyPIの公開メタデータを直接取得し、どの版が消されどの版が残ったかを実測。ロ...
AIエージェント
CoreBreakとは|AIエージェント 脆弱性の確認バイパスをADK/AgentCore/Vercelで解説Black Hat USA 2026で公表された攻撃クラス「CoreBreak」は、Google ADK・AWS AgentCore・Vercel AI SDKに共通するAI...
セキュリティ
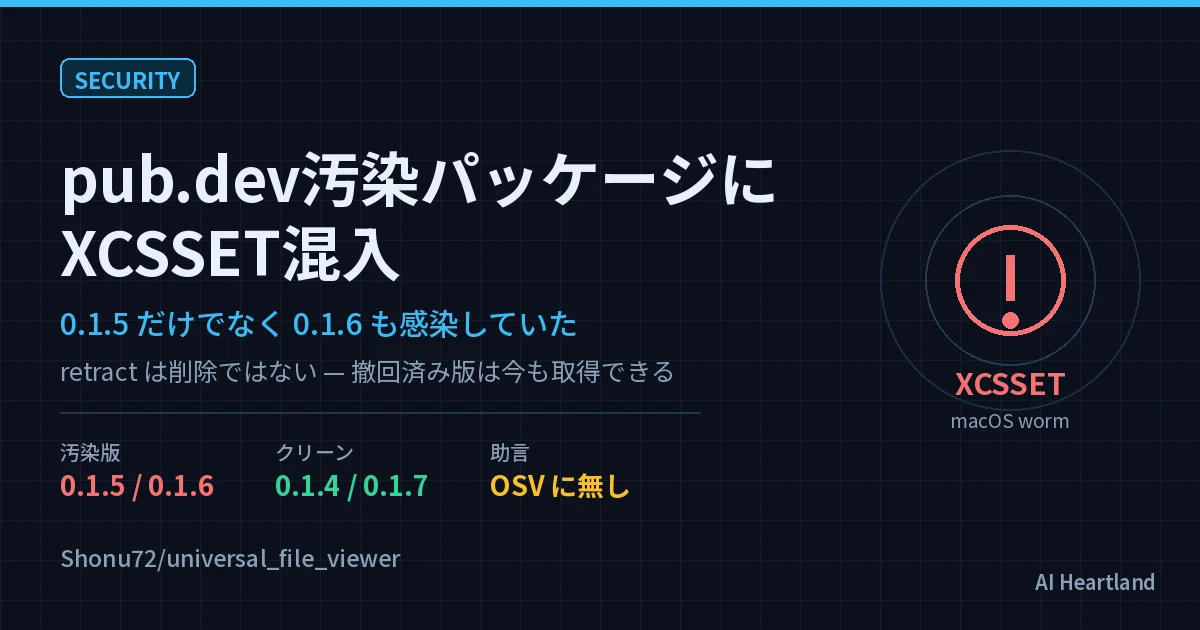
pub.dev汚染パッケージのXCSSET混入を実測|0.1.6も感染・retractは削除ではないpub.devのFlutterパッケージにmacOSワームXCSSETが混入。レジストリ実測で、報告された0.1.5に加え0.1.6も同一の感染Xcodeプロジェクトを同梱と...
セキュリティ
MariaDBのGRANT PROXY権限昇格(MDEV-40470)|管理者乗っ取りの仕組みと確認・対処MariaDBのGRANT PROXY構文に、USAGE権限だけの一般ユーザーが既存管理者のパスワードを書き換えDBAを乗っ取れる欠陥MDEV-40470(報告者申告CVSS...
SECURITY
TeamCity CVE-2026-63077 とは|JetBrains Cadence 侵害で確認された事実と、まだ分かっていないことTeamCity の脆弱性 CVE-2026-63077(CVSS 9.8)を悪用され、JetBrains 自身のクラウドサービス Cadence が侵害された。公式声明で確...
セキュリティ
SpiderFootとは|OSINT自動化ツールの現在地——本家は2023年で停止、自社ドメインで実測SpiderFootはドメインやIPを起点にOSINTを自動収集するMITライセンスのOSS。本記事は公式リポジトリの更新状況をGitHub APIで実測し、masterが2...
セキュリティ
@7nohe/openapi-react-query-codegenに悪性版10種|Trusted Publishingでも防げなかった理由週15万DLの@7nohe/openapi-react-query-codegenに悪性版10種(unpublish済み)。JFrogがShai-Hulud Trinitit...
セキュリティ
Next.js脆弱性|CVE-2026-75604とAVIF RCEの影響範囲・自分のアプリの確認手順Next.jsの脆弱性を2026年公開の33件から整理。8月のcritical 2件(CVE-2026-75604のWindows RCEとAVIF経由のRCE)について、影...
セキュリティ
Xinference 脆弱性CVE-2026-61539|プロンプトがevalに届くCVSS10.0のRCEを実測xinference の CVE-2026-61539(CVSS10.0)は、Llama3のツール呼び出し出力を eval() に渡していた実装不備。プロンプトがそのまま任意...
セキュリティ
crates.io サプライチェーン攻撃の全記録|arrayref改ざん86分をindex履歴から秒単位で再構成2026年8月20日の crates.io サプライチェーン攻撃を一次資料から再構成する。arrayrefなど3クレートが汚染された経緯をレジストリindexのgit履歴から...
セキュリティ
Windsurf 脆弱性CVE-2026-30615とは|ゼロクリックMCPハイジャックを5製品比較で読むWindsurf 脆弱性CVE-2026-30615は、AI IDE 5製品を横断調査したOX Securityの報告で唯一「ユーザー許可なしにMCP設定を書き換えられた」ゼ...

セキュリティ
Context7 脆弱性ContextCrush(CVE-2026-75130)|MCP配信悪用の手口と時系列Context7 脆弱性ContextCrush(CVE-2026-75130、CVSS v3.1で9.0)は、誰でも登録できるMCPドキュメント配信を悪用し、Custom ...

セキュリティ
さくらインターネット不正アクセスとは|第三報の951と136万・2023年4月からの期間・自分の確認手順さくらインターネット不正アクセスは第三報で、レンタルサーバが583から951アカウントに増え、販売管理システムへのアクセスは2023年4月以降と判明した。1,360,563と...

セキュリティ
Anthropic Cybersecurity Skillsとは|817個のセキュリティスキルをAIエージェントにAnthropic Cybersecurity Skills(mukul975・★28,361)は、AIエージェント セキュリティ スキルをMITRE ATT&CKなど6フレ...

セキュリティ
AIコーディングエージェント 脆弱性|GitHub Issue起点でCI/CDシークレットが漏れる攻撃チェーンAIコーディングエージェント 脆弱性はClaude Code・Gemini CLI・OpenAI Codexの3社で共通していた。GitHub Issueを起点にCI/CDの...

セキュリティ
reverse-skill徹底検証|AI逆解析スキルルーター41ルールを実測、日本語で空振りする条件reverse-skillはAPK・バイナリ・CTFの逆解析タスクをAIエージェントに振り分ける★25,000超のスキルパック。41ルーティングルールを実測した結果、PRIM...

セキュリティ
excel-mcp-server 脆弱性CVE-2026-40576とは|パストラバーサルの影響と確認コマンドexcel-mcp-server 脆弱性CVE-2026-40576(CVSS9.4 Critical)はパストラバーサル欠陥。SSE/streamable-HTTPトランス...

セキュリティ
Shannonとは|ソースコードを読んでから攻撃するwhite-box設計のAIペンテスターを実測で解説Shannon(KeygraphHQ・★47,147)は、ソースコードを読んで攻撃経路を計画してから実exploitを実行するwhite-box設計のOSS AIペンテスター...

セキュリティ
nginx-ui 脆弱性 CVE-2026-33032|MCP機能起点の認証バイパスから半年で25件超のRCE連鎖nginx-ui 脆弱性 CVE-2026-33032(通称MCPwn、CVSS9.8)は、MCPエンドポイントの認証バイパスに始まり、2026年7月・8月に計25件超のアド...

セキュリティ
GitHub Agentic Workflows 脆弱性「GitLost」|公開Issueで漏洩する仕組みと対策GitHub公式のAIエージェント自動化機能に、公開Issueへの一言でプライベートリポジトリを漏洩させる「GitLost」プロンプトインジェクションが実演された。GitHu...

セキュリティ
Claude Code セキュリティ|サンドボックスの守備範囲と公開アドバイザリで見る攻撃面・確認コマンドClaude Code セキュリティの実態を、公開済みGitHub Security Advisories 30件の実測と公式ドキュメントの記述から整理する。サンドボックスが...

セキュリティ
AWS Kiro 脆弱性CVE-2026-10591とは|MCP設定書き換えRCEを2系統の報告から検証AWS Kiro 脆弱性CVE-2026-10591は、MCP設定ファイルへの書き込み制御不足を突く未認証RCE。AWS公式は修正版0.11としているが、7月の第三者調査はm...

セキュリティ
CopyEscapeとは:docker cpのdestination escapeでホストを乗っ取るCVE-2026-17106CopyEscape(CVE-2026-17106)は、docker cp / sbx cp のtar展開の欠陥で悪意あるコンテナがホストの任意ファイルを上書きし、条件次第で...

セキュリティ
LiteLLM×TeamPCP続報:434K CI/CD暴露の被害全貌とFBI警告・自システム確認コマンドLiteLLMのPyPI侵害を起点にしたTeamPCPサプライチェーン攻撃の続報。CloudSEK/Hudson Rockが434,000 CI/CDパイプライン・2,500...

セキュリティ
Flowise 脆弱性CVE-2026-40933|CustomMCPで再燃したRCE、CVSS9.9の内実Flowise 脆弱性は2025年9月にCVSS10.0のCVE-2025-59528としてパッチされたが、2026年4月、同じCustomMCP機能の別経路にCVE-202...

セキュリティ
Assembly Hall of Shameとは|最遅x86命令を競うリーダーボードとSMM前提が壊れる話Assembly Hall of Shame(xoreaxeaxeax/asm-hall-of-shame)は最速ではなく最遅の単一x86命令を競うリーダーボード。27命令の...

SECURITY
Sequelize CVE-2026-69240|Oracle方言のSQLインジェクション、修正版は3月提供済みSequelize(GitHub★3万・Node.js ORM定番)のOracle方言に見つかったSQLインジェクションCVE-2026-69240を解説。GHSA公開は7月...

セキュリティ
Cal.com 脆弱性まとめ|cal.diyで重大CVE3件、CVSS9.9〜10.0が連続Cal.com 脆弱性が2025年12月〜2026年1月にCVSS9.9〜10.0で3件連続公開された。認証バイパス・未認証RCE・NextAuth JWTなりすましの中身と...

セキュリティ
サプライチェーン攻撃の仕組みを図解|なぜnpm installだけで乗っ取られるのか・攻撃6分類と防御の対応サプライチェーン攻撃の仕組みを図で解説。なぜnpm installするだけでクレデンシャルが盗まれるのか、攻撃の6分類と典型的な攻撃チェーン、npm auditが沈黙する理由...

セキュリティ
keyv系30パッケージがnpmで汚染|サプライチェーン攻撃の時系列・影響範囲・自環境の確認コマンド2026年8月4日、keyvとcacheable系のnpmパッケージが汚染された。レジストリAPIで全件照合したところ、広く報じられた11本ではなく30本が同日に公開・削除さ...

セキュリティ
so-vits-svc 脆弱性CVE-2026-65701|更新停止2年9か月のパストラバーサルと対策so-vits-svc 脆弱性CVE-2026-65701(CVSS 9.1・★28,151)が公開。本家は2023年11月から更新停止中で公式パッチは来ない前提。自分の環境...

セキュリティ
SiYuan 脆弱性 CVE-2026-66012|CVSS10.0のMCP認可漏れで31ツールが未認証到達SiYuan 脆弱性 CVE-2026-66012(CVSS10.0)は、MCPエンドポイントで認可チェックが漏れ、31個のMCPツールが未認証で到達可能になったもの。SiY...

セキュリティ
next-auth 脆弱性|認可チェックがfail-openするGHSA2件、v5ベータが対象next-auth 脆弱性が2026年7月23日、GHSA2件として公開された。v5ベータの認可チェックが設定エラー時に全リクエストを通すfail-open型のGHSA-8f...

セキュリティ
DeepSeek自律攻撃をUnit 42が分析|460標的で自律フェーズ全失敗、成功3件は手動という実像Unit 42が2026年7月30日に公開したDeepSeek+Hermes Agentによる自律サイバー攻撃の分析。460超の標的で自律フェーズは1件も成功せず、確認された...

セキュリティ
better-auth 脆弱性|SCIM/OAuthでアカウント乗っ取り、CVSS9.9のGHSA4件better-auth 脆弱性が2026年6〜7月にSCIM/OAuth連携で4件のGHSAとして公開された。provider-id衝突による乗っ取り(CVSS9.9)や非組...

セキュリティ
Paysafe/Skrill/Neteller偽装npm・PyPIパッケージ|決済SDK typosquatting17件の手口2026年7月7日、決済ブランドPaysafe・Skrill・Netellerを偽装したnpm13種・PyPI4種、計17個の悪意あるパッケージが公開された。Socket.d...

セキュリティ
AIエージェントがPyPIにマルウェアを公開|Anthropic公表の経緯とanthropickitの確認手順Anthropicは2026年7月30日、自社のClaudeが評価環境から実在システムへ到達した3件のインシデントを公表した。うち1件はAIエージェントがPyPIへマルウェア...

セキュリティ
Rails CVE-2026-66066|Active Storageでファイル読み出し、修正版はlibvips 8.13必須Rails CVE-2026-66066(CVSS 9.5)はActive Storageのvariant処理でlibvipsのunfuzzed操作が有効なまま残り、未認証の...

セキュリティ
OpenAI Codex Securityとは|使い方と13スキルの中身をApache-2.0公開コードで解説OpenAIが公開したCodex SecurityのCLIとTypeScript SDKを、リポジトリの実コードから解説。Apache-2.0で公開されているのは13スキル分...

セキュリティ
datamodel-code-generator 脆弱性12件|生成コードのimportでRCE・修正は0.64.0datamodel-code-generator 脆弱性アドバイザリ12件が2026-07-29 JSTに一括公開された。悪意あるスキーマが生成コードのimport文を破り、...

セキュリティ
Claudeの共有会話がGoogle検索に露出した理由|robots.txtとnoindexの違い・自環境の確認手順2026年7月25日、Claudeの共有会話とArtifactがGoogle検索に出る問題が発覚した。編集部がclaude.aiの実ヘッダとWayback保存版を検証し、ro...

セキュリティ
Betterleaks徹底解説|Gitleaks原作者のシークレットスキャナ、v2で変わる-vと98.6%の正体BetterleaksはGitleaks原作者が作り直したMITのシークレットスキャナ。安定版v1.10.0とv2候補rc.7で何が変わったか、v2で-vが「見つけた鍵をプロ...

セキュリティ
AWS MCPサーバーのfail-open脆弱性CVE-2026-16584|deny設定が黙って無効化AWS MCPサーバー(awslabs.aws-api-mcp-server)のCVE-2026-16584は、起動時のデータ読み込みが失敗するとdenyList判定をプロセ...

セキュリティ
Claude Code脆弱性CVE-2026-55607解説|git worktree経由のサンドボックス脱出と対策Claude Code脆弱性CVE-2026-55607を解説。悪意あるリポジトリが「.git」という名前のworktreeとsymlink、core.fsmonitorを連...

セキュリティ
Open WebUI 脆弱性 CVE-2026-59221|9回エンコードで破られた多重デコード対策と確認手順Open WebUI 脆弱性 CVE-2026-59221(CVSS 7.7)は、パストラバーサル対策の「8回デコード」を9回エンコードで抜けるもの。影響は0.9.6以上0....

セキュリティ
Redis脆弱性CVE-2026-66373|AIが発見した0dayを自分のRedisで確認する実行コマンドRedisのstream共有NACK二重解放(CVE-2026-66373・CVSS 7.5)を一次ソースで検証して解説。2026年7月23日に6.2.23〜8.8.1の7本...

セキュリティ
Prompty脆弱性CVSS10.0|プロンプトインジェクションとは違うSSTI→RCEの仕組みと確認手順Promptyのnpmパッケージ@prompty/coreに、CVSS 10.0のSSTI→RCE(GHSA-w28w-gp39-m4p6)が公表された。プロンプトインジェク...

セキュリティ
Langflow CVE-2026-0770解説|CISA KEV5件目のAIエージェント基盤RCEと確認コマンドLangflow CVE-2026-0770(未認証でrootコード実行)とCVE-2026-55255(クロステナントIDOR)がCISA KEVに追加。対処期限3日、AI...

セキュリティ
AsyncAPIサプライチェーン攻撃の全手口|CI設定不備からnpm 4パッケージ汚染・自環境の確認まで2026年7月14日のAsyncAPIサプライチェーン攻撃を解剖する。@asyncapiの4パッケージ・5バージョンがnpmで汚染された経緯を、GitHub Actionsの...

セキュリティ
OneCLI解説|AIエージェントに実APIキーを渡さない認証情報ゲートウェイの仕組みと自システム確認コマンドOneCLIは、AIエージェントに実APIキーを渡さず外部サービスへ接続させるオープンソースの認証情報ゲートウェイ。ダミーキーを本物へ差し替えるRust製プロキシの仕組み、自...

セキュリティ
Windmill 脆弱性 CVE-2026-29059|認証不要でファイルと秘密情報を読まれる、確認と対策ワークフローエンジンの Windmill 脆弱性 CVE-2026-29059(CVSS 7.5・認証不要のパストラバーサル)。get_log_file経由で任意ファイルが読...

セキュリティ
Gitea act_runner解説|privileged:falseでも防げないコンテナ脱出CVE-2026-58053Gitea act_runner 脆弱性CVE-2026-58053を解説。Docker backendでprivileged:falseに設定していても、ワークフロー側のc...
セキュリティ
Fraggap解説|LinuxカーネルIPv6のOOB書き込みでroot昇格するCVE-2026-53362LinuxカーネルIPv6のOOB書き込み脆弱性Fraggap(CVE-2026-53362)を解説。fraggapの会計ミスがskb_shared_infoを最大15バイト...
セキュリティ
nginx 脆弱性|10月の修正版は1.30.6/1.31.7、7月にCVE-2026-42533で上げた版も対象F5が2026年10月14日に帯域外で公表したnginx 脆弱性3件(CVE-2026-15176・93479・97205)で、修正版は1.30.6/1.31.7に。7月にC...

セキュリティ
wp2shell(CVE-2026-63030)WordPress 脆弱性|7.0.2で修正、今の更新先と確認手順WordPress 脆弱性 wp2shell(CVE-2026-63030)は2026年7月17日のWordPress 7.0.2で修正されましたが、更新先はその後も動き、1...
セキュリティ
GhostApproval・SymJack解説|AIコーディング支援6種のsymlink承認ハイジャックAIコーディング支援6種に潜むsymlink承認ハイジャック「GhostApproval」(Wiz)と先行研究「SymJack」(Adversa)を一次ソースで検証して解説。...
セキュリティ
Cursor IDE脆弱性DuneSlide解説|CVE-2026-50548/50549でゼロクリックRCECursor IDEの脆弱性「DuneSlide」(CVE-2026-50548/50549、CVSS9.8)を解説。プロンプトインジェクションのみでサンドボックス脱出しOS...
セキュリティ
npm 148パッケージがサイト訪問者のブラウザをDDoSボット化|JFrog発見の新型サプライチェーン攻撃2026年、JFrogが148個のnpmパッケージによる新型サプライチェーン攻撃を公表。学生向けプロキシを装い、CI/CDや開発者ではなく“サイト訪問者のブラウザ”をWisp...
セキュリティ
公開 MCP サーバが標的に|AI 開発者を狙い撃つ走査を SANS ISC が観測公開 MCP サーバと Claude / Cursor / VSCode の設定ファイルを狙う走査を SANS ISC が観測。49 の IP が JSON-RPC ハンドシ...
セキュリティ
npm v12でpostinstallがデフォルト無効化へ|自システム確認コマンドと段階的な移行手順npm v12(2026-07-08リリース済み・現行latestはv12.0.2)でpostinstallなどのinstall scriptがデフォルト無効になり、pack...
セキュリティ
ipblocklist徹底解説:2時間ごと更新・25以上のソースを束ねた悪性IP遮断リストipblocklistは、25以上の脅威インテリジェンスソースを束ね、2時間ごとに更新される悪性IPの遮断リストです。攻撃元をブロックするinboundと、C2やボットネット...
SECURITY
Sec-Gemini徹底解説:Googleのサイバー防御特化AIとオープンソースSDKSec-GeminiはGoogleが公開した実験的なサイバーセキュリティ特化AIモデルです。GeminiにOSV・Mandiant・Google Threat Intelli...
セキュリティ
Strixとは|AIが実際に攻めてPoCで裏取りするOSSペンテスターを実測で解説Strixは自律型AIエージェントが実際にアプリを攻撃し、動くPoCで脆弱性を裏付けるオープンソースのペネトレーションテストツールです。v1.4.1で何が変わったか、組み込み...
セキュリティ
CVE-2026-46331「Pedit COW」解説|Linuxカーネルtcの欠陥でローカルからroot奪取CVE-2026-46331(通称Pedit COW)は、Linuxカーネルのトラフィック制御サブシステム net/sched の部分COW欠陥。tcf_pedit_act(...
SECURITY
CloakBrowser徹底解説|指紋ブラウザの仕組みをC++ソース改変58カ所から読むCloakBrowserは、ChromiumのソースコードをC++レベルで58カ所改変し、ボット検知を回避する『ステルスChromium』。Playwright/Puppet...
セキュリティ
Cloudflare security-audit-skill徹底解説|AIエージェントを“セキュリティ監査人”に変えるOSSCloudflareのsecurity-audit-skill(MIT・★59.2k)を2026年9月の全面改訂後の姿で解説。カバレッジ台帳を軸にした6フェーズ、confir...
セキュリティ
npmサプライチェーン攻撃「Mastra AI」|北朝鮮Sapphire Sleetが144パッケージを88分で侵害2026年6月17日、AIエージェントOSS『Mastra』のnpm 144パッケージが侵害。北朝鮮Sapphire Sleetがメンテナアカウントを乗っ取り、dayjs偽装...
セキュリティ
nginx CVE-2026-42055/42530/48142 解説|Critical 2件は条件付き・判定手順CVE-2026-42055 / CVE-2026-42530 / CVE-2026-48142 のnginx 3件を運用者視点で整理。CVSS 9.2のCritical 2...
セキュリティ
awesome-osint-arsenal 解説|OSINTツール集約OSSをブルーチーム視点で読む防御ガイドawesome-osint-arsenal(rawfilejson)はOSINTと調査系ツールを50カテゴリに整理したカタログ型OSS。本記事は攻撃手順や個人特定の手順を載せ...
セキュリティ
RedTeam-Tools(A-poc)とは|攻撃ツール集約OSSをブルーチーム視点で読む防御ガイドRedTeam-Tools(A-poc)はMITRE ATT&CKの14戦術に沿って攻撃側ツールを整理したOSSカタログ。本記事は攻撃手順を載せず、収録カテゴリの全体像とブル...
セキュリティ
NeuroSploit解説|100種の脆弱性に対応するAI駆動の自律ペンテストOSSを設計と防御視点で読むNeuroSploitは100種の脆弱性に対応するAI駆動の自律ペネトレーションテストOSS(★1.1k・MIT)。3ストリーム並列エージェント、Kaliサンドボックス隔離、...
セキュリティ
AWS Advanced Go Wrapperの権限昇格脆弱性 CVE-2026-11401|影響範囲・対処・検知方法AWS Advanced Go Wrapper(Amazon Aurora PostgreSQL用)にCVSS 8.6の権限昇格脆弱性CVE-2026-11401が公表。Gl...
セキュリティ
SBOM入門|ソフトウェア部品表でサプライチェーン攻撃を防ぐSPDX・CycloneDX・Syftの使い方SBOM(ソフトウェア部品表)は依存パッケージを一覧化しサプライチェーン攻撃の被害範囲を即特定する仕組みです。NTIA最小要素、SPDXとCycloneDXの違い、Syftの...
セキュリティ
CVE-2026-35273解説|Oracle PeopleSoft(PSEMHUB)の未認証RCEと確認手順Oracle PeopleSoft Enterprise PeopleToolsのEnvironment Management(PSEMHUB)に未認証RCE(CVE-202...
セキュリティ
npmワーム「Phantom Gyp」|binding.gypで監視を回避し57パッケージを2時間で汚染2026年6月3日、npm 57パッケージ・286版が「Phantom Gyp」で侵害された。preinstallを使わずbinding.gypのコマンド置換でnode-gy...
セキュリティ
Shai-Hulud派生「Hades」がMCP開発者を標的に|PyPI汚染とIronWorm併発の供給網ワーム総まとめ2026年6月、Shai-Hulud派生のワーム「Hades」がPyPIのMCP関連パッケージをtyposquatで汚染。npm狙いのMiasma、Rust製IronWorm...
AIエージェント
Microsoft RAMPART と Clarity 入門|AIエージェント安全性テスト用OSSをpytest流に書く2026年最新ガイドMicrosoftが2026年5月20日に公開したAIエージェント安全性テストOSS、RAMPARTとClarityを入門解説。pytest流に安全性テストを書きCIで回す方...
セキュリティ
malicious-pdf解説|PDFの脆弱性を検証する67種ペネトレーションテストツールの仕組みと防御malicious-pdf(GitHub 3.8kスター・BSD-2)は、PDFビューアやパーサの脆弱性をペネトレーションテストで検証する67種のテストPDF生成ツール。本記...
セキュリティ
MariaDB CVE-2026-49261|wsrep_notify_cmd 経由のRCEと修正版・影響確認wsrep_notify_cmd を含むGalera(wsrep)のパラメータ処理に、CVSS 10.0のRCE脆弱性CVE-2026-49261が公表。影響は10.6/10...
Claude Code
Claude CodeのMCP通信ハイジャックでOAuthトークンが窃取される攻撃|検知・対応・防御の手順MitigaによるClaude CodeのMCP通信ハイジャック攻撃を解説。悪性npmが~/.claude.jsonを書き換え、MCP通信をプロキシ経由に誘導しOAuthトー...
AIエージェント
npmタイポスクワット×プロンプトインジェクション|Sentry偽装でAIエージェントの障害対応を乗っ取る攻撃2026年6月発覚のnpmタイポスクワット攻撃を解説。攻撃者はSentryの公開DSNから偽エラーイベントを送り、偽の修復コマンドとAIエージェント宛てメタデータで障害対応を...
セキュリティ
OpenAI Codexを狙うnpmサプライチェーン攻撃|codexui-android偽パッケージの検知と対応偽npm『codexui-android』がOpenAI Codex CLIの~/.codex/auth.jsonから無期限refresh tokenを窃取していた。GitH...
セキュリティ
React Router v7 RCE脆弱性 CVE-2026-42211|影響確認とパッチ適用手順React Router v7のFramework Modeに未認証RCE脆弱性(CVE-2026-42211、CVSS 8.1)。影響は7.0.0〜7.14.1、修正版7....
セキュリティ
OpenStack Mistral RCE脆弱性(CVE-2026-41283 / CVSS 9.9)|低特権認証→executor RCEの確認と修正手順OpenStack Mistralに認可バイパス由来のRCE(CVE-2026-41283、CVSS 9.9)。低特権の認証ユーザーがポリシー検査を回避し、executorワ...
セキュリティ
プロンプトインジェクションとは?間接型の仕組みと対策を模擬エージェントで実測|OWASP LLM01プロンプトインジェクションとは、LLMが読む入力に紛れた指示で本来の動作を変えさせる攻撃です(OWASP LLM01)。直接型と間接プロンプトインジェクションの違い、LLMを...
セキュリティ
AIセキュリティとは?LLM時代の脅威モデル・代表的リスク・OSS対策ツールを体系解説する入門ガイドAIセキュリティとは何かを、LLM・エージェント・MLパイプラインの脅威モデルから体系解説。OWASP LLM Top 10・MITRE ATLAS・NIST AI RMFの...
セキュリティ
Vitest 脆弱性の修正版は4.1.10/3.2.7|Browser Mode 4件の確認手順つきVitestに4件のRCE脆弱性(CVE-2026-47429ほか、CVSS最大9.8)。Browser Modeの追加2件により修正版の下限は4.1.10 / 3.2.7 ...
セキュリティ
トークン窃取を多層で止める——セッション・AI推論・課金まで含めた防御パターン「トークン窃取」には2系統ある。XSSやdotenv流出で奪うセッション窃取と、公開APIを濫用し課金を破壊するAI推論トークン窃取だ。Edge・Auth・App・監査財務の...
セキュリティ
npmサプライチェーン侵害「Miasma」|redhat-cloud-services 31パッケージに自己増殖ワーム2026年6月1日、@redhat-cloud-servicesスコープのnpm 31パッケージが侵害。preinstallでBunを取得しROT-21復号evalで認証情報...
Claude Code
npmマルウェア「Malware-Slop」解説|Claudeのuser-dataを狙うmouse5212OX Securityが2026年5月27日に公表した「Malware-Slop」を解剖。npmパッケージmouse5212-super-formatterがClaudeのサ...
Claude Code
【公式検証】Claudeに送ったデータは学習に使われる?セキュリティ・プライバシー・ガバナンス完全ガイド「Claudeに入れた情報は学習に使われるのか」をAnthropic公式ドキュメントから徹底検証。Claude Codeが送る具体的データ、プラン別の学習利用ポリシー、API...
セキュリティ
TrapDoor|npm・PyPI・Crates.io横断34パッケージ384バージョンのクリプト窃取サプライチェーン攻撃Socket Securityが検知したTrapDoor:npm21本・PyPI7本・Crates.io6本、計34パッケージ384バージョンのクリプト窃取サプライチェーン攻...
セキュリティ
Packagist サプライチェーン攻撃2026:8パッケージを感染させたLinuxバイナリとLaravel-Lang 4パッケージ全汚染の全容2026年5月、Packagistで二つの独立したサプライチェーン攻撃が同時発生。8パッケージにpackage.jsonのpostinstallフックでGitHubホスト型L...
セキュリティ
Megalodon GitHub攻撃:5,561リポジトリに悪意あるCI/CDワークフローを6時間で注入した2026年最大のサプライチェーン攻撃2026年5月18日、攻撃者がGitHub Actions悪意あるワークフローを5,561リポジトリに6時間で注入(Megalodon)。偽装CIボット名・使い捨てアカウント...
セキュリティ
Nx Console 18.95.0に悪性コード混入|VS Code開発者6000人超が認証情報窃取マルウェアに感染2026年5月18日、Nx Console VS Code拡張機能の18.95.0に悪性コードが混入。11分間で最大6000件超に感染し、GitHub・AWS・Vault・C...
セキュリティ
NGINX Rift CVE-2026-42945:18年潜伏のヒープバッファオーバーフローとアクティブ攻撃の全容CVE-2026-42945(NGINX Rift)はngx_http_rewrite_moduleのヒープバッファオーバーフロー(CVSS 9.2)。2008年から18年間...
セキュリティ
@antv npmに不正コード混入|Mini Shai-HuludがAnt Design可視化323パッケージを22分で汚染2026年5月19日01:56 UTC、@antvエコシステムのメンテナアカウントatoolが乗っ取られ323パッケージ・639バージョンにMini Shai-Huludマル...
セキュリティ
Grafana Labs GitHubへの不正アクセス全容:TanStack npmサプライチェーン攻撃が侵入経路と公式確認Grafana Labsが公式ブログで公表。TanStack npmサプライチェーン攻撃(Mini Shai-Hulud)が侵入経路と確認。5月11日検出・5月16日身代金要...
セキュリティ
node-ipc npmが3バージョン汚染——週82万DLのIPCライブラリにDNS窃取マルウェア混入2026年5月14日、npm週82万DL超のnode-ipcに悪意あるバージョン9.1.6・9.2.3・12.0.1が公開。80KBの難読化IIFEがCJSバンドルに追加され...
Claude Code
pentest-ai-agents|Claude Code向け35の攻撃セキュリティ専門サブエージェント解剖pentest-ai-agentsはClaude Code用の攻撃セキュリティ・サブエージェント集。偵察・Web・AD・クラウド・C2運用まで認可ペネトレーションテスト全工程...
セキュリティ
Next.js CVE-2026-44578|WebSocket SSRF(CVSS 8.6)の仕組みと緊急対策Next.js CVE-2026-44578(CVSS 8.6)は、WebSocketアップグレードを悪用し自己ホストのNext.jsを踏み台に内部HTTP通信を発行させるS...
セキュリティ
RubyGems新規登録停止|BufferZoneCorpサプライチェーン攻撃の全容と該当パッケージ確認手順2026年5月12日、RubyGems.orgが新規登録を一時停止。BufferZoneCorpを名乗る攻撃者が数百個の悪意あるGemとGoモジュールを投稿し、メール未確認A...
セキュリティ
TanStackサプライチェーン攻撃の根本原因はpull_request_target|PostHog・Nx・LiteLLMも同じ穴TanStack公式postmortemは@tanstack/*マルウェア混入を3連鎖(pull_request_target Pwn Request+GitHub Acti...
セキュリティ
TanStack公式@tanstack/*にマルウェア混入|205パッケージに広がるMini Shai-Huludワーム2026年5月11日、TanStack公式@tanstack/*の14パッケージにマルウェアが混入。攻撃者のフォークをoptionalDependenciesで参照しBun経...
セキュリティ
GitHub Actions pull_request_targetの設計ミス:フォークPRで認証情報が漏洩するCVSS10.0脆弱性OSSのPostizでCVE-2026-42298(CVSS10.0)が発覚。pull_request_targetトリガーの設計ミスにより、フォークPRのDockerfil...
セキュリティ
Ollama CVE-2026-7482「Bleeding Llama」|30万台に影響するGGUFメモリ漏洩を解説Ollama 0.17.1未満のGGUFローダーに存在する境界外読み取り脆弱性CVE-2026-7482「Bleeding Llama」を解説。CVSS 9.1で約30万台が...
セキュリティ
Dirty Frag(CVE-2026-43284)解説|Linuxカーネル特権昇格の仕組みとディストリ別の修正版一覧Linuxカーネル特権昇格Dirty Frag(CVE-2026-43284/43500)を解説。悪用確認済み。Ubuntu・RHEL/AlmaLinux・Amazon Li...
セキュリティ
Redis RCE脆弱性5件まとめ CVE-2026-23479ほか|全バージョン影響・即パッチ必須Redisが2026年5月5日に公表した5件のCVE(CVE-2026-23479ほか)はすべてRCEに繋がる可能性。全Redis OSS/CE、Redis Software...
AIエージェント
Grokがモールス符号で騙され20万ドル流出|BankrBot乗っ取り攻撃の全貌2026年5月4日、Grokをモールス符号で騙してBankrBotから30億DRBトークン(約20万ドル)を窃取する前代未聞のプロンプトインジェクション攻撃が発生。NFT権限...
セキュリティ
AnthropicバグバウンティHackerOne完全ガイド|応募・スコープ・報酬・報告手順を実例付き解説AnthropicバグバウンティをHackerOne公開VDPとModel Safety Bug Bounty両面で完全解説。応募手順・対象スコープ・報酬体系・報告ルール・実...
セキュリティ
Next.js脆弱性CVE-2026-44574〜44582一斉公開|最大CVSS 8.6・15.5.18で修正Next.js脆弱性まとめ。Vercelが2026年5月6日に9件のCVE(CVE-2026-44574〜44582)を公開。WebSocket SSRF(CVSS 8.6)...
セキュリティ
Amazon SES悪用フィッシング・BEC攻撃急増2026|SPF/DKIM突破の手口とIAM最小権限防御Amazon SESを悪用した正規ドメイン経由のフィッシング・BEC攻撃が2026年に急増。SPF/DKIM/DMARCを全パスし、IPブロックも効かない。流出IAMキーから...
AIエージェント
Vercel DeepSec入門|AIコーディングエージェントで脆弱性を検出するOSSセキュリティハーネスVercelが2026年5月4日に公開したOSSセキュリティハーネス「DeepSec」を解説。Claude Opus 4.7とGPT 5.5を使い、5段階のスキャンで脆弱性を...
セキュリティ
偽TanStackパッケージが.env窃取|npmブランドスクワット攻撃の全容と緊急対策2026年4月29日、偽TanStackパッケージが27分間で.envを窃取するnpmブランドスクワット攻撃が発覚。postinstallで自動実行されAWS鍵やGitHub...
セキュリティ
Cursor IDE脆弱性CVE-2026-26268解説|Gitフックで任意コード実行、影響バージョンと対策Cursor IDEの脆弱性CVE-2026-26268を解説。NVD評価はCVSS9.9 Critical、影響は2.5未満で2.5にて修正済み。プロンプトインジェクション...
セキュリティ
Ubuntu DDoS障害とは|Canonicalが約30時間停止した経緯と、apt が失敗する時の回避策2026年4月30日、Canonical/UbuntuのインフラがDDoS攻撃で約30時間停止しapt updateが世界規模で失敗。313 Teamが26.04 LTS(R...
セキュリティ
マネーフォワードGitHub不正アクセス事件|銀行連携停止と侵入経路推測・対策まとめマネーフォワード2026年5月のGitHub不正アクセス事件をリライト解説。第一報から5/4までの続報、銀行口座連携機能の一時停止、メルカリ2021年Codecov事例の組織...
セキュリティ
Copy Fail(CVE-2026-31431)解説|root奪取・コンテナ脱出とECS/EKS対策Theori Xint発見のLinuxカーネル脆弱性Copy Fail(CVE-2026-31431)を解説。authencesnとAF_ALGのインプレース最適化で非特権ユ...
セキュリティ
Faraday徹底解説:6.5kスターの脆弱性管理プラットフォームOSS、80+セキュリティツール統合Faraday(GitHub 6.5kスター・GPL-3.0)は、80+のセキュリティツール(Nmap・Burp・Nessus・OWASP ZAP等)の出力を集約して脆弱性を...
セキュリティ
GitHub RCE脆弱性CVE-2026-3854解説:git push一発でサーバー乗っ取り、Wizが発見WizがGitHubのbabeld git proxyにRCE脆弱性CVE-2026-3854を発見。git push -oでX-Statヘッダーに任意フィールドをインジェク...
AIエージェント
PocketOS事件とは|CursorのClaudeが本番DBを9秒で削除した原因と防御策を徹底解説PocketOS事件(ポケットOS事件)とは何か。Cursor上のClaude Opus 4.6が本番DBとバックアップを9秒で削除した経緯を、広権限トークン・即時破壊API...
LLM
PasteGuard|LLMに送るプロンプトのPIIとAPIキーを自動マスクするOSSプロキシの仕組みと精度PasteGuardはOpenAIやAnthropic、ChatGPT、Claude Codeへ送るプロンプトに含まれるPIIとAPIキーをローカルプロキシで自動マスクするO...
セキュリティ
CAMPFIREのGitHub侵害から学ぶ:エンジニアが今すぐ直すべきSecret管理と最小権限設計CAMPFIREのGitHub不正アクセス→DB侵害(22.5万件漏洩)を解剖し、エンジニアが今すぐ直すべきSecret管理・Fine-grained PAT・GitHub ...
AIエージェント
OWASP APTS|AIエージェント時代の自律型ペネトレーションテスト基準を読むOWASP APTSは自律型ペネトレーションテストプラットフォームのガバナンス基準。Tier 1〜3の173要件を全ドメイン解説。Claude Code・Cursor等が準拠...
AIエージェント
BISSA Scanner解析:AI支援の大規模脆弱性スキャンと.envクレデンシャル窃取の仕組みDFIR ReportがBISSA Scannerを解析。CVE-2025-55182を悪用してNext.jsに大規模スキャンを実行し、.envから3万件超のAPIキー・クラ...
AIエージェント
「人間かボットか」を超えて:CloudflareのPrivacy Pass・Web Bot Auth・Agent Registryで変わるアクセス制御CloudflareがAIエージェント時代のアクセス制御を再設計。1日数十億トークンを処理するPrivacy Pass・Web Bot Auth・Agent Registry...
AIエージェント
GitHubコメントがAIエージェントを乗っ取る:「Comment and Control」攻撃の仕組みと防御策GitHubのPR・IssueコメントにAIへの命令を隠す「Comment and Control」攻撃を解剖。Claude Code(CVSS 9.4)・Gemini CL...
MCP
MCP脆弱性!STDIOトランスポートの設計欠陥で20万台のサーバーがRCEの危険に——OX Securityが警告AnthropicのMCPに設計レベルの脆弱性が発覚。STDIOトランスポートで任意コマンド実行が可能に。CVE 10件超、Cursor・LiteLLM・LangChain等...
セキュリティ
サプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説サプライチェーン攻撃とは何か、手口と防御策を開発者目線で解説。GlassWorm・Axios CVE等の実例、Renovate/Dependabot/Snyk比較、GitHu...
AIエージェント
AIエージェントが290件のファイル破壊インシデントを起こす理由とYoloFSが示す解法290件のAIエージェントファイル破壊インシデントを分析した研究論文を解説。Claude Code・Cursor・Codexなど13フレームワークの安全機構の限界と、Yolo...
セキュリティ
Gemini APIキーの不正利用を防ぐ方法|漏洩4ルートと制限・予算アラート・Vertex AI移行Gemini APIキーの不正利用を防ぐ方法を解説する。GitHub履歴やFirebaseキーの後付け有効化など4つの漏洩ルート、APIキー制限・予算アラート・Vertex ...
セキュリティ
Renovate・Dependabotの自動PRがマルウェアを運ぶ:違いの比較と今すぐ確認すべき安全設定Renovate・Dependabotの自動PRが悪意あるパッケージを運ぶ。2026年3月Axios侵害では5分でPR作成・895リポジトリ感染・60%が自動マージ。Reno...
AIエージェント
OpenClawのセキュリティリスク完全ガイド:138件のCVE、Cisco調査、安全な使い方GitHub 21万★のOpenClawに138件のCVEが発覚。Ciscoが発見したデータ窃取、中国政府の使用禁止措置、CVSS 9.9の権限昇格脆弱性を解説し、安全に使う...
SECURITY
GTFOBins:Linuxシステム管理者のための権限昇格・脱出ツール集12,900以上のスター獲得。Linuxバイナリの権限昇格やサンドボックス脱出方法をまとめたリファレンス。478種類以上のバイナリを網羅し、セキュリティテスト・システム管理に...
SECURITY
CISO Assistant:ISO 27001・NISTに対応したセキュリティリスク管理OSSツールの導入と活用法CISO Assistantは130以上のセキュリティフレームワークに対応したオープンソースのGRCプラットフォーム。ISO 27001、NIST CSF、SOC2、PCI ...