この記事ではDevOps・自動化に特化して解説します。AI自動化・DevOps全般は AI自動化ツール完全ガイド2026|ノーコードからコードまで徹底比較 をご覧ください。
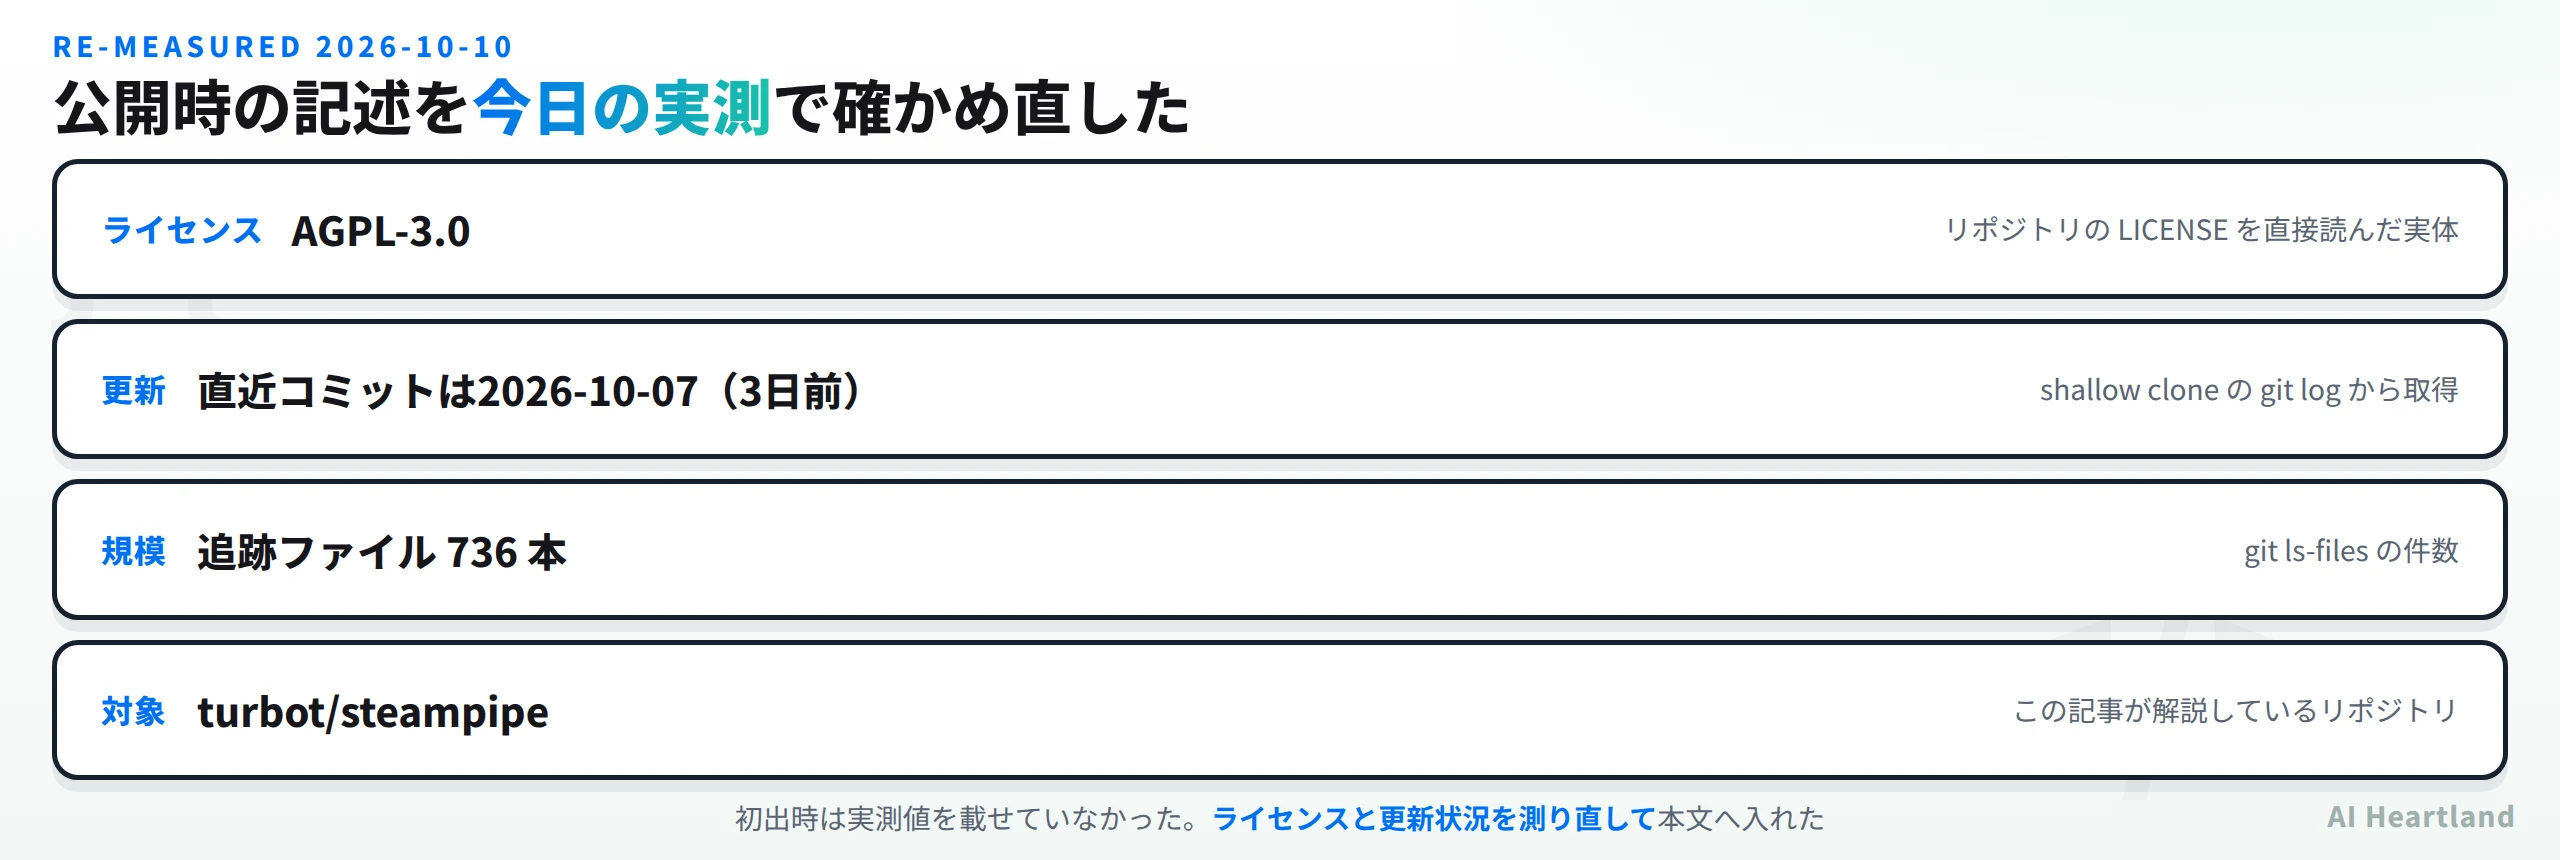
2026-10-10 に測り直した結果
・ライセンス:AGPL-3.0
・直近コミット:2026-10-07(3日前)
・追跡ファイル数:736 本
・この記事は初出時に実測値を載せていなかった。上の3点は今日 clone して確かめた値
この記事は「DevOps & 自動化」クラスタの1本です。全体像は AI自動化ツール|ノーコードからコードまで2026年版の比較と選び方 にまとめています。
Steampipeとはどんなクエリツールか
Steampipeは、クラウドAPIやSaaSサービスを標準SQLで直接クエリできるゼロETLツールだ。内蔵のPostgreSQLインスタンスがSQLクエリをライブAPIコールに変換し、データウェアハウスやETLパイプラインを構築せずにリアルタイムでインフラ情報を取得できる。
AWS、Azure、GCP、GitHub、Kubernetesなど150以上のサービスに対応し、2,000以上のテーブルが用意されている。
主な機能とAWSセキュリティ監査での活用
- 標準SQLでクラウドをクエリ:
SELECT * FROM aws_ec2_instanceのようなSQLでリソース情報を取得 - ゼロETL:データの事前取り込み不要。クエリ実行時にAPIを直接呼び出す
- 150以上のプラグイン:AWS、Azure、GCP、GitHub、Slack、Kubernetes など主要サービスをカバー
- 2,000以上のテーブル:各サービスのリソースが構造化されたテーブルとして定義済み
- インタラクティブコンソール:対話型のSQLシェルで即座にクエリを実行
- Powerpipe連携:ダッシュボードやコンプライアンスベンチマークの可視化が可能
インストールとAWSリソースの検索方法
# macOS
brew install turbot/tap/steampipe

# Linux / WSL
sudo /bin/sh -c "$(curl -fsSL https://steampipe.io/install/steampipe.sh)"
AWSプラグインのインストール:
steampipe plugin install aws
クエリの実行:
steampipe query
-- 全リージョンのEC2インスタンス一覧
SELECT region, instance_id, instance_type, instance_state
FROM aws_ec2_instance;

-- パブリックアクセス可能なS3バケット
SELECT name, region, bucket_policy_is_public
FROM aws_s3_bucket
WHERE bucket_policy_is_public = true;

-- 90日以上ローテーションされていないIAMキー
SELECT user_name, access_key_id, create_date
FROM aws_iam_access_key
WHERE create_date < now() - interval '90 days';
セキュリティ監査の実践例
CIS AWS Benchmarkに基づくコンプライアンスチェックを実行できる:
# Powerpipeでベンチマーク実行
powerpipe benchmark run aws_compliance.benchmark.cis_v300
特定のセキュリティ問題を調査するクエリ例:
-- 暗号化されていないEBSボリューム
SELECT volume_id, size, encrypted
FROM aws_ebs_volume
WHERE encrypted = false;

-- デフォルトVPCが残っているリージョン
SELECT region, vpc_id, is_default
FROM aws_vpc
WHERE is_default = true;
競合ツールとの比較
| ツール | クエリ言語 | データ取得 | 対応サービス | 用途 |
|---|---|---|---|---|
| Steampipe | SQL(Postgres) | リアルタイム | 150以上 | 監査・調査 |
| CloudQuery | SQL | 同期ベース | 多数 | 資産管理 |
| AWS Config | AWS独自 | 準リアルタイム | AWS | コンプライアンス |
| Cartography | Cypher(Neo4j) | 定期同期 | 主要クラウド | セキュリティグラフ |
差別化ポイント:SteampipeはゼロETLかつリアルタイムでクエリできる点が最大の強み。CloudQueryはETLで一度データを同期する必要があり、AWS Configは対象がAWSに限定される。SQLという広く知られた言語で即座にクラウドを検索できる手軽さは、他のツールにはない利点だ。
AWSインフラ管理ワークフローとの連携
Pulumiでインフラを構築し、Infracostでコストを見積もり、Steampipeで監査するという流れが効果的だ。Apache AirflowのDAGからSteampipeクエリを定期実行すれば、セキュリティ監査の自動化も実現できる。
関連記事: AI自動化ツール完全ガイド2026|ノーコードからコードまで徹底比較
まとめ:Steampipeが向いているケース
Steampipeは「クラウドリソースの現状をSQLで素早く把握したい」エンジニアに最適だ。AWS CLIやboto3スクリプトを書く代わりに、SQLの知識だけでセキュリティ監査やリソース棚卸しを実行できる。
2026-10-10 に測り直した手順
本記事の数値は、次の3コマンドをこの順に実行して得たものだ。読者が同じ手順で再確認できる。
# ① 浅く clone する(履歴50件ぶんだけ取る)
git clone --depth 50 https://github.com/turbot/steampipe /tmp/steampipe
# ② 直近のコミット日を見る → 2026-10-07
git -C /tmp/steampipe log -1 --format=%ad --date=short
# ③ ライセンスの実体と規模を見る → AGPL-3.0 / 736 ファイル
head -3 /tmp/steampipe/LICENSE* 2>/dev/null; git -C /tmp/steampipe ls-files | wc -l
③が肝心で、バッジや紹介文ではなく LICENSE ファイルの中身を読む。今回 turbot/steampipe は AGPL-3.0 で、OSI 準拠のオープンソースではあるがネットワーク越しに提供する場合もソース開示義務が生じる強いコピーレフトだった。「OSS だから自社SaaSに組み込める」とは言えないので、社内規程のライセンス区分を先に確認しておきたい。
| 確認項目 | 初出時の本文 | 2026-10-10 の実測 |
|---|---|---|
| ライセンス | 記載なし | AGPL-3.0 |
| 更新状況 | 記載なし | 2026-10-07(3日前) |
| 規模 | 記載なし | 追跡ファイル 736 本 |
| 確認方法 | — | clone して LICENSE と git log を直接読んだ |
同じクラスタの関連記事
同じ「DevOps & 自動化」クラスタで、実測値を本文に持っている記事を挙げておく。
・Certimateとは|SSL証明書の発行・配置・更新を自動化するセルフホストACMEツールを実測
参照ソース
・turbot/steampipe(GitHub) — 本記事が測り直した対象
・LICENSE — ライセンスの実体(上の手順③で読んだファイル)