MCP Events は、MCP(Model Context Protocol)に「外の出来事でエージェントを起こす」入口を加える公式の拡張だ。2026年11月20日に仕様 SEP-3415 が Final になり、拡張はベータとして公開された。編集部は仕様の原文と対応表を読み、Webhook で届くイベントの署名を手元で検証した。
WHAT CHANGES何が変わるか
「聞かれたら答える」MCP に、外の出来事で起きる入口が加わる
これまでの通知
resources/updated・list_changed
- 「変わった」だけで、引数も中身も無い
- つながっている間しか届かない
- 切れている間の出来事は失われる
MCP Events(ベータ)
io.modelcontextprotocol/events
- 引数で絞って購読し、中身つきで届く
- Poll・Push・Webhook の3方式
- cursor で再開。取りこぼしは truncated で分かる
30秒でわかる MCP Events(2026-11-21時点)
- ・何ができる:新着メール・push・障害などの「上流の出来事」を、引数で絞って購読し、起きたらエージェントに渡す
- ・届け方:Poll(取りに行く)・Push(流してもらう)・Webhook(POST してもらう)の3方式。サーバーが種類ごとに選ぶ
- ・対応:対応表では MCPJam(3方式)と ChatGPT(Webhook のみ)。Claude・Cursor などはまだ印が無い
- ・実測:Webhook の署名を検証した。生の本文なら一致し、1文字の改ざんでも、JSON を整形し直しただけでも一致しない
仕様の作者による告知と紹介動画(X 投稿)は次のとおり。
MCP Events がベータとして確定したという告知と紹介動画(X: @Poita_)
MCP サーバーの作り方の基本は MCPサーバーの作り方2026年完全ガイド:TypeScript・Python両対応チュートリアルにまとめている。Events が前提にする 2026-07-28 版までの仕様の流れは MCPの仕組み|リクエストの流れ・3つの機能・仕様改訂(2024-11-05〜2026-07-28)を図解、本番のエージェントでの MCP の使い方は Anthropic MCPガイド2026|Model Context Protocolで本番エージェントを構築 にある。
MCP Events とは:聞かれなくても動くための拡張
MCP Events は、利用者がいないあいだに起きた出来事にエージェントを反応させるための拡張だ。 MCP はリクエストで動く。利用者かモデルが聞き、サーバーが答える。しかしエージェントには、新しいメール、リポジトリへの push、本番の障害のように「誰も聞いていないときに起きること」に動いてほしい場面が増えている、と公式の概要は書く。
これまでも MCP には notifications/resources/updated や list_changed の通知があった。仕様(SEP-3415)は、それでは足りない理由を3つ挙げる。
| これまでの通知の限界 | Events での扱い |
|---|---|
| 引数も中身も無い。「P1 の障害がサービス X で起きた」を表せない | 購読に引数(inputSchema)、中身に型(payloadSchema)がある |
| 開いた接続の上でしか届かない。つながっていないクライアントには何も届かない | Poll・Push・Webhook から、配置に合う方式を選べる |
| 再開できない。切れている間の出来事は失われ、失ったことも分からない | cursor で続きから再開。取りこぼしは truncated: true で知らせる |
告知したのは、仕様の作者で Tasks and Events Working Group のリーダーの Peter Alexander 氏(@Poita_)だ。「クライアントとサーバーが採用してフィードバックできる段階になった。仕様の問題を直して安定させたい」と書いている。同じワーキンググループのリーダーには、AWS と Microsoft の人も名を連ねる。
MCP Events の仕組み:発見・購読・配信・再開
サーバーが出来事の種類を示し、クライアントが引数をつけて購読し、届いた出来事を cursor つきで受け取る。 公式の概要は、流れを6段階で説明している。
HOW AN EVENT TRAVELS届くまで
上流の出来事が、cursor つきでエージェントに届く
-
上流のシステム
メール、リポジトリへの push、障害など
-
MCP サーバー
events/list で種類と schema を示す
-
届け方
Poll・Push・Webhook のどれか
-
クライアント SDK
cursor を保存、eventId で重複を除く
-
エージェント
新しいターンを始めるかを決める
- 能力の確認:サーバーは
server/discoverでio.modelcontextprotocol/eventsを示す - 発見:クライアントが
events/listを呼ぶ。種類ごとに名前・引数の型・中身の型・使える届け方が返る - 購読:名前と引数で購読する。
cursor: nullは「今から」を意味する - 配信:出来事は
{eventId, name, timestamp, data, cursor}の形で届く - 再開:切れたあとは保存した cursor で購読し直す。その位置から出せないときは
truncated: true - 反応:クライアント SDK がエージェントの実行環境に渡し、新しいターンを始めるかを決める
THREE DELIVERY MODES3つの届け方
サーバーは種類ごとに使える方式を選ぶ(必須の方式は無い)
-
Poll
events/poll
指示された間隔で取りに行く。サーバーはクライアントごとの状態を持たない
サーバーレス向き
-
Push
events/stream
長く開いた要求の上に、通知として流れてくる
stdio・つなぎっぱなし
-
Webhook
events/subscribe
https のコールバック URL に署名つきで POST。TTL で更新
リモート・接続を保てない
3つの方式に必須のものは無い。サーバーは種類ごとに使える方式を並べ、クライアント SDK はそこから選ぶ。SDK は普通、コールバックの受け口があれば Webhook、なければ Push、最後に Poll の順で選ぶ、と概要にある。
保証の範囲も仕様に書かれている。上流が履歴を保てて、クライアントが最後の cursor から再開すれば「少なくとも1回」届く。履歴を持たない種類は cursor: null を返し、その場合は空白の期間の出来事を取り戻せない。順序は Poll と Push では購読の中で保たれ、Webhook はベストエフォートで、timestamp で並べる。購読の一覧はクライアントが持ち、サーバーには購読を一覧するメソッドが無い。
範囲外として、購読より前の出来事の再生、SQS・Kafka などのメッセージキューへの直結、あるサーバーの出来事で別のサーバーのツールを動かすこと、確実な配達の保証が挙げられている。
MCP Events のセキュリティ:届いたイベントは信用しない
届いたイベントの中身は外部のデータとして扱い、イベントを受けたことは、エージェントが行動してよい許可にはならない。 仕様はこの2点をはっきり書いている。
WEBHOOK HARDENINGWebhook の門
届いたイベントは信用しない前提で、署名と宛先で止める
受け口の門
- 届く署名が合い5分以内 受けるwebhook-signature(HMAC-SHA256)
- 届く改ざんした配信 拒否署名が一致しない
- 登録http の URL InvalidParamsevents/subscribe
- 渡すイベントの中身 ツール結果と同じく未信頼外部システム由来
| 決まり | 仕様の内容 |
|---|---|
| 中身は未信頼 | 外部システムから来るので、プロンプトインジェクションを含みうる。ツールの結果と同じく、モデルに渡す前に無害化か隔離をする |
| 中身は最小に | 送るのは見分けて振り分けるのに足りる分(差出人・件名・ID など)。全文はクライアントがツールで取りに行く |
| 認可は毎回 | 購読時に確かめ、配信時にも確かめ直し、権限が取り消されたら購読を終える。イベントを受けても行動の許可にはならず、続くツール呼び出しは通常の MCP の認可を通る |
| Webhook の宛先 | https 以外の URL は拒否。宛先 IP を調べて SSRF を防ぐ。配信前に、受け口が本当に受けたいかを確かめる(チャレンジの往復・許可リスト・/.well-known/mcp-webhook-receiver.json など) |
| Webhook の署名 | Standard Webhooks 方式の HMAC-SHA256。秘密鍵はクライアントが whsec_+24〜64バイトの base64 で渡し、サーバーは作らない。5分より古い配信は受け口で拒否してよい |
署名は「受け取った生の本文」で計算しなければならない、と仕様は念を押している(パースして書き直した JSON で計算してはいけない)。
Webhook の署名を自分で検証する
受け口を作るなら、まず署名の検証だけを単体で動かしておくとよい。 編集部は、Standard Webhooks の公式 Python ライブラリ(standardwebhooks 1.3.0)で署名つきの配信を作り、OpenSSL だけで検証できるかを確かめた。
# Webhook 用の秘密鍵を作る(whsec_ と 32 バイトの base64。仕様は 24〜64 バイト)
printf 'whsec_%s\n' "$(openssl rand -base64 32)"
検証は次のスクリプトで行う。届いたヘッダーの値を環境変数に入れ、受け取った本文をファイルのまま渡す。
# verify-webhook.sh — 使い方:
# SECRET=whsec_... ID=<webhook-id> TS=<webhook-timestamp> SIG='<webhook-signature>' sh verify-webhook.sh <受け取った本文のファイル>
key=$(printf '%s' "${SECRET#whsec_}" | base64 -d | od -An -tx1 | tr -d ' \n')
calc=$(printf '%s.%s.' "$ID" "$TS" | cat - "$1" | openssl dgst -sha256 -mac HMAC -macopt hexkey:"$key" -binary | base64)
case " $SIG " in *" v1,$calc "*) echo "OK: 署名が一致" ;; *) echo "NG: 署名が一致しない"; exit 1 ;; esac
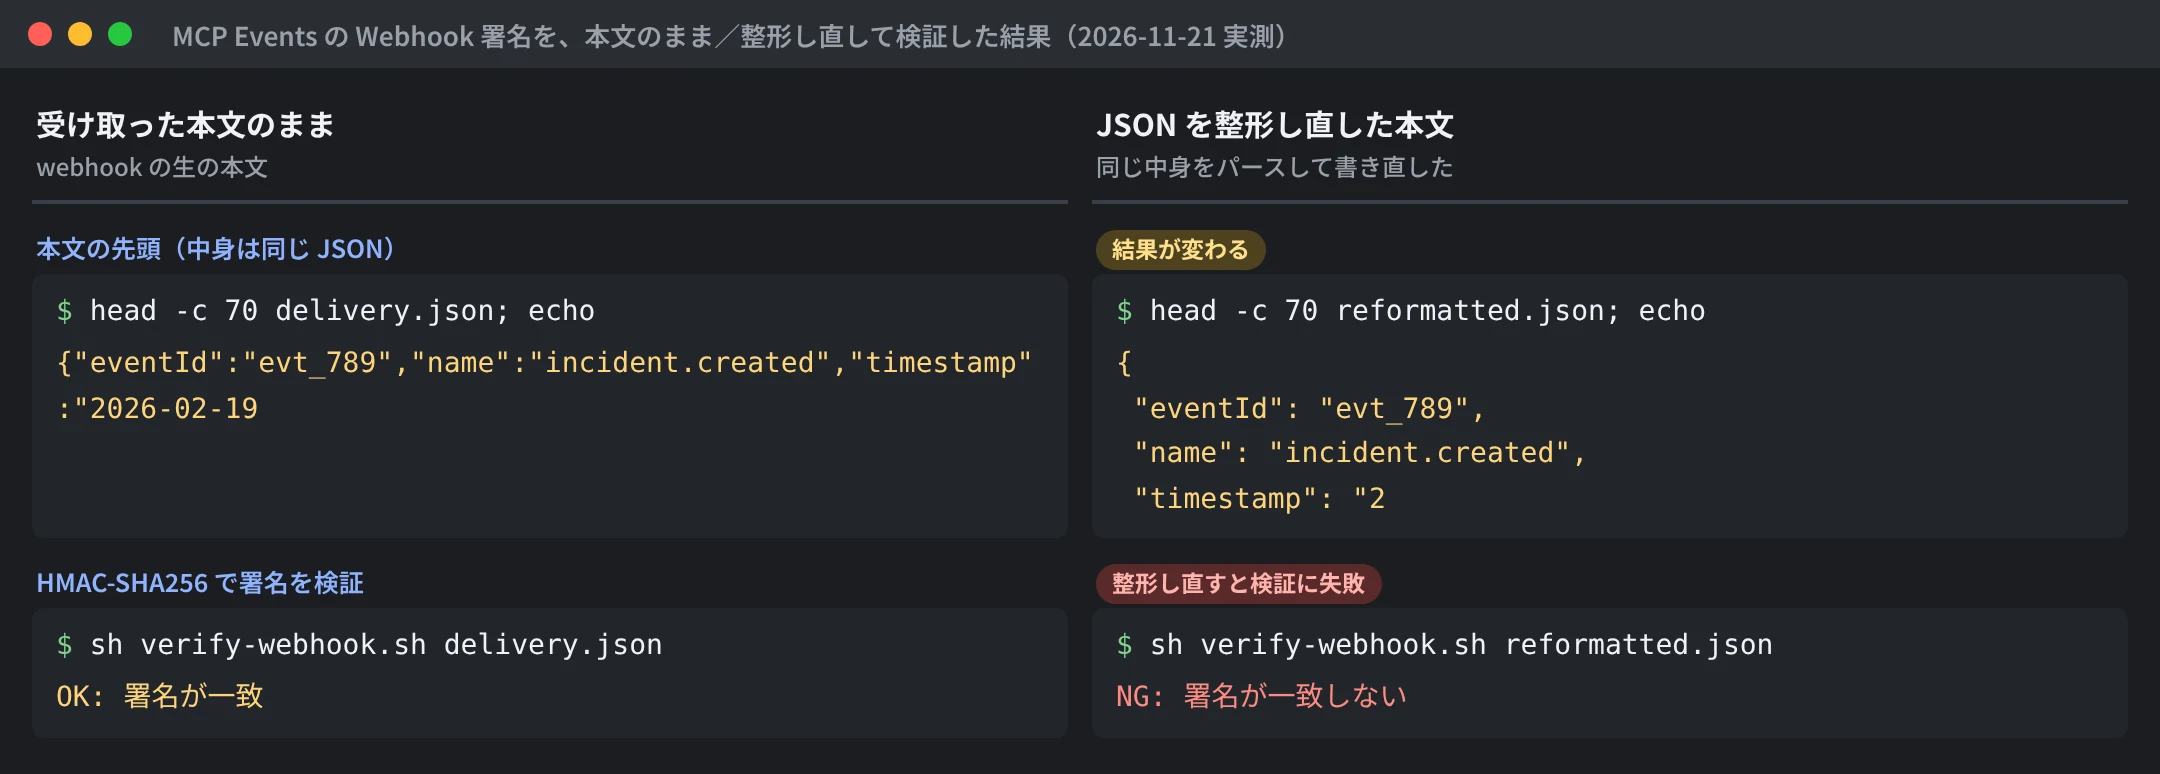
結果は次のとおり(OpenSSL 3.0.13・2026-11-21)。
| 渡した本文 | 結果 |
|---|---|
| 受け取った本文のまま | OK(ライブラリが作った署名と一致) |
| 1文字だけ書き換えた本文(P1 → P3) | NG |
| 同じ中身を整形し直した JSON | NG |
| 署名欄に2つの署名(鍵の切り替え中を想定) | OK(どちらかが合えば通す) |
整形し直した JSON が通らないのは、仕様の「生の本文で計算する」とおりの結果だ。フレームワークが本文を先にパースする作りだと、ここでつまずく。なお xxd が入っていない環境もあるので、鍵の16進変換は od で書いている。
MCP Events に対応しているクライアントと、今やること
2026年11月21日時点で、Events の印があるクライアントはまだ2つだけだ。 使うにはクライアントとサーバーの両方が拡張を有効にし、プロトコルの 2026-07-28 版以降に対応している必要がある。
| クライアント | Events の対応(公式の対応表) |
|---|---|
| MCPJam | 対応(Poll・Push・Webhook) |
| ChatGPT | 一部(Webhook のみ) |
| Claude(web・Desktop)・Claude Code・Cursor・VS Code の GitHub Copilot・Goose・Postman など | 印なし |
対応表には「多くの実装は SEP-3415 が Final になる前の下書きの仕様を追っている」という注記もある。Postman で MCP を担当する Infoxicador 氏は、3方式すべての対応を進めているとポストしている。
Postman で MCP Events を試す動画(X: @Infoxicador)
動画では、Postman の MCP リクエスト画面に「Events」タブがあり、counter.changed という出来事を push・poll・webhook から方式を選んで購読している。increment ツールでカウンターを上げると、右の AI のチャットに「値が5に変わった」「6に変わった」とイベントが届き、エージェントが内容を伝え直す。公式の対応表にはまだ Postman の印が無いので、開発中の機能の紹介として見ておきたい。
参照実装は、公式 TypeScript SDK のプルリクエスト(typescript-sdk#3209:サーバーとクライアント、3方式すべて)と、公式 Python SDK の上に載せたサーバー側の実装(mcp-webhook-events)がある。適合テスト(conformance#521)はレビュー中だ。仕様リポジトリ ext-events の README には「実験的なインキュベーションの場」という注記が残っていて、仕様の本文は specification/beta にある。
| 立場 | 今やること |
|---|---|
| MCP サーバーを作る人 | 出来事の種類ごとに inputSchema・payloadSchema と届け方を決める。上流の ID を eventId に、上流の位置を cursor に入れる |
| Webhook を受ける人 | 生の本文で署名を検証し、X-MCP-Subscription-Id で購読ごとの鍵を選ぶ。eventId での重複除去は購読ごとに行う |
| エージェントを使う人 | 対応表で使うクライアントの印を確かめる。届いた中身をそのまま指示として扱わない |
SDK がイベントをエージェントにどう渡すか(文脈に入れるか、特別なメッセージにするか)は、仕様でも未解決の論点として残っている。
参照ソース
- MCP Events overview(modelcontextprotocol.io):仕組み・3つの届け方・cursor・セキュリティ・実装ガイド
- SEP-3415: Events Extension:Status Final、Webhook の署名・TTL・範囲外・参照実装・未解決の論点
- MCP Extensions のクライアント対応表:Events の対応(2026-11-21 時点)
- modelcontextprotocol/ext-events:仕様のリポジトリ(Apache-2.0)
- Standard Webhooks の仕様:署名の方式
- Peter Alexander(@Poita_)の告知・Infoxicador(Postman)のポスト