OWASP dep-scan は、プロジェクトの依存関係に既知の脆弱性がないかを、手元で調べるツールだ。 部品表(SBOM)を作り、ダウンロードした脆弱性 DB と照合し、依存の木と優先順位つきのレポートを出す。ソフトウェア構成分析(SCA)と呼ばれる種類のツールで、最新は 2026年11月12日の v6.3.2、GitHub のスターは約1,400だ。編集部は、脆弱な版を入れた小さな Python のプロジェクトで試した。その結果と、DB の選び方の落とし穴、AI エージェントが主に書く開発体制をまとめる。
HOW IT WORKSdep-scan の流れ
部品表を作り、手元の DBと照合して優先順位を付ける
-
部品表を作る
cdxgen が依存を洗い出す(推移的な依存も)
-
DB と照合
手元にダウンロードした脆弱性 DB。サーバーは使わない
-
到達可能性
その依存のコードが実際に呼ばれるか(7言語)
-
レポート
優先順位、VDR、CSAF の VEX
30秒でわかる OWASP dep-scan
- ・何をする:依存関係の既知の脆弱性を、手元の DB で照合し、優先順位を付ける
- ・試した結果:脆弱な版を3つ入れた検体で、15件を見つけ、優先すべき1件を挙げた(約5秒)
- ・落とし穴:何も指定しないと約42GiB の DBを取りに行く。ソースだけなら
--vdb-scope app - ・開発:2026年7月から、変更の多くを AI エージェントが書き、別の AI が審査している
まずやることは、手元の1つのプロジェクトで下のコマンドを試し、レポートの「優先」の欄から直すことだ。DB はソースだけなら最初からアプリ用を選ぶ。
部品表そのものの考え方は SBOM入門|ソフトウェア部品表でサプライチェーン攻撃を防ぐSPDX・CycloneDX・Syftの使い方 で、依存先を含めた守り方の全体は サプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説 で扱っている。
OWASP dep-scan でできること
dep-scan は2020年から続く OWASP のプロジェクトだ。主な機能は次のとおりだ。
・ソースのリポジトリ、Linux のコンテナイメージ、Kubernetes のマニフェスト、OS のパッケージを調べ、既知の CVE を優先順位つきで出す
・脆弱な依存のコードが実際に呼ばれる経路にあるか(到達可能性)を、7つの言語の系統で調べる
・脆弱性の情報を含む部品表(VDR)と、CSAF 形式の VEX(「この脆弱性は自社製品に影響しない」などを伝える文書)を出す
・依存関係の取り違え(dependency confusion)や、保守が止まったパッケージといったリスクも調べる
部品表は、同じ系統の OSS の cdxgen が作る。到達可能性は言語ごとに別の解析器を使い、Java・JavaScript・Python・PHP は atom、Rust は rusi、Go は golem、.NET は dosai が受け持つ。到達可能性は --profile research で有効になる。
脆弱な版を入れた検体で試した結果
編集部は、わざと古い版を指定した requirements.txt(requests 2.31.0、urllib3 2.2.1、Jinja2 3.1.4)だけのプロジェクトを作り、dep-scan 6.3.2 でスキャンした。
pip install owasp-depscan
depscan-vdb download --scope app --time 2y
depscan -i ./myproject -o ./reports --vdb-scope app --vdb-time 2y --bom-engine CdxgenGenerator
cdxgen は指定した3つに加えて、requests が引き込む certifi や idna など、全部で7つの部品を洗い出した。dep-scan はそのうち3つのパッケージに、合わせて15件の脆弱性を見つけた。2回目以降の実行は約5秒で終わった。
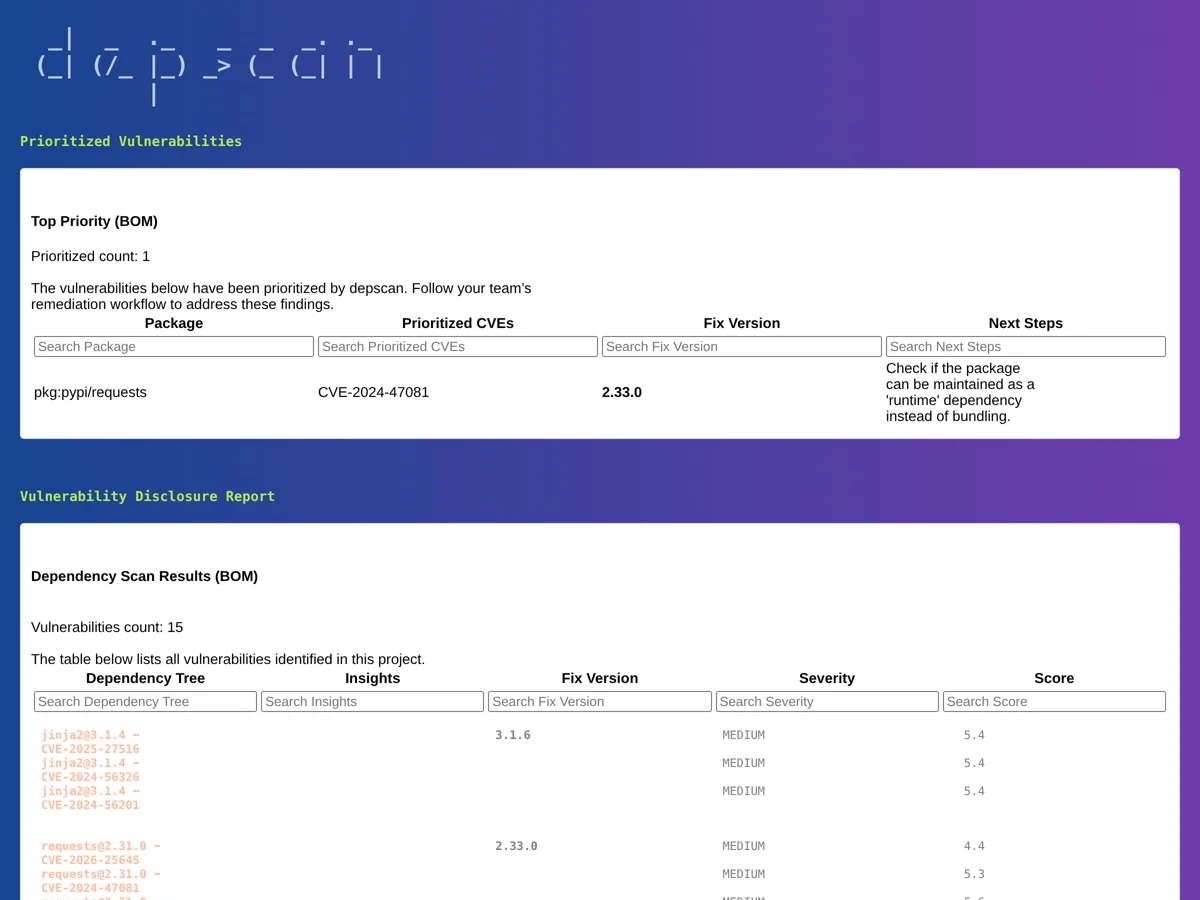
影響を受けるパッケージは次の3つだった。
| パッケージ | 見つかった件数 | 依存の種類 | 修正版(レポートの表示) |
|---|---|---|---|
| urllib3 2.2.1 | 9件(HIGH 5件を含む) | requests 経由の間接依存 | (表示なし) |
| requests 2.31.0 | 3件 | 直接 | 2.33.0 |
| Jinja2 3.1.4 | 3件 | 直接 | 3.1.6 |
レポートは2段になっている。上の「優先」の欄には、15件のうち1件(requests の CVE-2024-47081)だけが挙がった。下の一覧は全件で、urllib3 は「requests の下にある間接依存」として、依存の木の形で示される。どの依存を上げれば消えるかが、木を見れば分かる。対策は、レポートの修正版へのアップデートが基本だ。間接依存の urllib3 は requests を上げるか、urllib3 を直接指定して上げる。
逆に、0件と出ても、それだけでは安全とは言えない。DB にまだ載っていない脆弱性や、部品表に出てこない依存(ベンダーが同梱したコードなど)は見つからないからだ。
優先の1件がなぜ選ばれ、HIGH の urllib3 が選ばれなかったのか、その判断の中身までは今回たどっていない。到達可能性の解析(--profile research)も、Java などの追加の実行環境が要るため試していない。
dep-scan の脆弱性 DB の選び方
DATABASE SIZE脆弱性 DB の大きさ(展開後)
何も指定しないと、OS まで含む 42GiB 版を取りに行く
最初につまずいたのは DB の大きさだ。何も指定せずに depscan -i を実行すると、OS のパッケージまで含むアプリ+OS 版(展開後 約42GiB)のダウンロードが始まる。編集部の環境では、途中でディスクが一杯になって止まった。dep-scan 自身も「ソースだけのスキャンには大きすぎる。アプリ用を使うとよい」と警告を出す。
| 使い方 | 選ぶ DB | 付けるオプション |
|---|---|---|
| ソースコードの依存だけ調べる | アプリ用(2.96GiB) | --vdb-scope app |
| 最近の CVE だけでよい、容量を節約したい | アプリ用・2年(2.05GiB) | --vdb-scope app --vdb-time 2y |
| 古い依存も監査する | アプリ用・10年(3.52GiB) | --vdb-scope app --vdb-time 10y |
| コンテナや OS のパッケージも調べる | アプリ+OS(42.36GiB) | 指定なし |
もう1つ注意がある。depscan-vdb download で軽い DB を入れても、スキャンのときに同じ指定を付けないと、dep-scan は「DB の種類が変わった」と判断して既定の大きい DB を取り直そうとした。スキャンにも --vdb-scope と --vdb-time を毎回付ける。2年版は公表日が2024年以降の CVE しか持たないので、古いライブラリの監査には向かない。
Docker が入っている環境では、部品表を作る cdxgen を Docker のイメージで動かそうとする。手元に cdxgen(npm i -g @cyclonedx/cdxgen)を入れてあるなら、--bom-engine CdxgenGenerator を付けると手元のものを使う。
AI エージェントが主に書く OWASP のツール
BUILT BY AI AGENTS2026年7月からの開発の仕方
変更の多くは AI が書き、別の AI が審査する
人(メンテナー)
タスクを決める。リスクの高い変更は自分で確かめる
AI エージェント
1つのモデルが書き、別のモデルが審査。必須の検査を通れば自動でマージ
git-ai のノートに記録されたセッション(149コミット分)
dep-scan には、ほかのセキュリティツールにあまりない特徴がある。リポジトリの AI-DECLARATION.md で、開発に AI をどう使っているかを公表している点だ。
・2020年から2025年までは、主にメンテナーと貢献者が書いた
・2026年7月に AI のラベルが付いたプルリクエストが始まり、それ以降は AI エージェントが変更の多くを書いている
・1つのモデルが書き、別のモデルが審査し、必須の検査を通れば自動でマージされる。リスクの高い変更はメンテナーが確かめる
・使っているのは Claude Code、opencode(GLM・DeepSeek)、Gemini、GPT と Codex、Qwen、GitHub Copilot など
どの行をどの AI が書いたかは、git-ai という道具で git のノート(refs/notes/ai)に記録されている。編集部がノートを取得して数えると、149件のコミットに記録があり、セッションの道具は opencode が97、Claude Code が73だった。リポジトリには AI エージェント向けの作業の心得(SKILL.md、AGENTS.md)と脅威モデル(THREAT_MODEL.md)も置かれている。
セキュリティの道具を AI が書くことに不安を覚える人もいるだろう。dep-scan のやり方は、誰がどの行を書いたかを後から追えるようにし、別のモデルの審査と検査、人の確認を重ねるものだ。採用を決める前に、自分のチームの基準でこの体制を確かめておきたい。依存を自動で更新する道具の安全な設定は Renovate・Dependabotの自動PRがマルウェアを運ぶ:違いの比較と今すぐ確認すべき安全設定 にまとめている。
参照ソース
・owasp-dep-scan/dep-scan(GitHub)
・dep-scan ドキュメント(depscan.readthedocs.io)
・AI-DECLARATION.md(dep-scan)
・cdxgen(GitHub)
・OWASP dep-scan(OWASP Foundation)