AI でアプリを作る Lovable の製品で、Supabase RLS の設定ミスから個人情報がログインなしで読めた。 ドイツのセキュリティ企業 Crissy Field がこう公表し、2026年11月14日ごろから海外の開発者の間で話題になった。原因は Lovable や Supabase の脆弱性ではなく、アプリごとの権限の設定だ。本記事は、なぜ公開用の鍵で表が丸ごと読めるのかを図で示し、自分の Supabase を確かめる SQL と直し方を、手元の PostgreSQL で再現した結果とともにまとめる。
HOW IT LEAKS読めてしまう流れ
公開してよい鍵で、RLS のない表が丸ごと読める
-
ブラウザ
アプリの画面に、公開用の anon キーが埋め込まれている
-
Data API
誰でもその鍵で Supabase の API に問い合わせられる
-
anon ロール
ログインしていない要求として扱われる
-
RLS のない表
既定の権限のままだと、全部の行を返す
30秒でわかる Supabase RLS の設定ミス
- ・何が起きた:Supabase を使う Lovable 製アプリ 34,545 件のうち 24,664 件が、開いただけでデータを返した。7,403 件ではメールアドレスを含む表まで読めた
- ・原因:表の Row Level Security(RLS)が無効か、ログインしていない人に全部を見せるポリシーが付いていた
- ・鍵の問題ではない:ブラウザにある anon キーは公開してよい鍵。守るのは表の側
- ・やること:SQL エディタで下の2つの SQL を流し、当たった表に RLS とポリシーを設定する
まずやること
・Lovable などで作ったアプリに Supabase をつないでいる:下の「確かめる」の SQL を実行する。当たったら、個人情報を含む表から直す
・本物の顧客のデータをもう扱っている:直したあと、表のログで、ログインしていない読み取りがなかったかを確かめる
・これから公開する:公開の前に RLS と権限(grant)を確かめ、大きな変更のたびに見直す
認可の漏れで「他人のデータが見える」問題の見つけ方は IDOR(認可漏れ)の見つけ方|2アカウントのテストとコードレビューで「他人のデータが見える」を潰す で、依存先を含めた守り方の全体は サプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説 で扱っている。
Lovable 製アプリの Supabase 設定ミス:調査で分かったこと
| 時期(公表日) | 出来事 |
|---|---|
| 2025年12月〜2026年9月 | Crissy Field が、Common Crawl のデータから Lovable 製のアプリ 159,041 件を集めて調べた |
| 2026年11月2日 | ドイツの経済紙 Handelsblatt が調査結果を報道。Handelsblatt は Lovable に結果を伝えた |
| 2026年11月 | Crissy Field が、報道より新しい数字の英語版の報告を公開(公開日の記載はない) |
| 2026年11月14日ごろ | 海外の開発者コミュニティで話題になる |
THE STUDYCrissy Field の調査
開いただけでデータを返したのは7割超
34,545件
Supabase を使う Lovable アプリ
調べた 159,041 件のうち
24,664件
開いただけでデータを返した
ログインも操作も不要
7,403件
メールアドレスを含む表が読めた
24,664 件の 30%。漏えい率ではない
報告は、追加の読み取り要求で取り出せた記録の例として、次を挙げている。
・ドイツの趣味のフォーラムで、氏名・メールアドレス・生年月日などを含む8万件超のプロフィールと、20万件超のチャット
・イベントの主催者や飲食店で、チケットや食事の販売の記録数万件(電話番号・住所・支払いの情報・チケットのコードを含む)
・ある事業者で、パスポートの番号・有効期限・国籍を含む1,000件超の記録
・ある事業者で、顧客に送ったメール28万通
報告は、30% という数字を確定した漏えいの率として読まないよう注意している。メールアドレスは公開の連絡先やテストのデータのこともあり、標本も Lovable のアプリ全体を代表するものではない。データが悪用されたかどうかは確かめられていない。
なぜ読めるのか:Supabase RLS と anon キーの関係
Supabase のアプリは、ブラウザから直接データベースの API に問い合わせる。そのためブラウザには公開用の鍵(anon キー、新しい名前では publishable キー)が置かれる。この鍵は公開してよいもので、問題は鍵ではなく表の側にある。
Supabase の公式ドキュメントによると、表へのアクセスは2段階で決まる。
| 段階 | 決めること | 既定の状態 |
|---|---|---|
| 権限(grant) | そのロールが、その表に読み書きできるか | 既存のプロジェクトでは、public の新しい表に anon と authenticated の全権限が付く |
| ポリシー(RLS) | どの行に対して許すか | RLS を有効にしない限り、ポリシーは働かない |
つまり、RLS を有効にしていない表は、ログインしていない人(anon ロール)に全部の行を返す。RLS を有効にしても、anon に using (true) のポリシーを付けると、全員に全部の行を見せることになる。公式は、このポリシーを「公開してよいデータだけに使う」よう書いている。
手元の PostgreSQL 16 で、Supabase の anon・authenticated のロールと既定の権限を再現し、表の状態ごとに anon で読める行を確かめた。
TESTED手元で確かめた結果
RLS を有効にしても、using (true) では全員に読める
表の状態
ログインしていない人(anon)が読めた行
表の状態: RLS が無効(既定の権限のまま)
ログインしていない人(anon)が読めた行: 全部(2行中2行)
表の状態: RLS が有効・anon に using (true)
ログインしていない人(anon)が読めた行: 全部(2行中2行)
表の状態: RLS が有効・ポリシーなし
ログインしていない人(anon)が読めた行: 0行
表の状態: RLS が有効・本人だけのポリシー
ログインしていない人(anon)が読めた行: 0行(本人のログインでは自分の1行)
自分の Supabase を確かめる:2つの SQL
Supabase の管理画面の SQL エディタで実行する。どちらも読み取りだけで、データは変えない。1つ目は RLS が無効の表を、2つ目はログインしていない人に全部の行を見せる読み取りのポリシーを一覧にする。
select c.relname as table_name
from pg_class c join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'r' and not c.relrowsecurity
order by 1;

select tablename, policyname, roles, cmd
from pg_policies
where schemaname = 'public' and qual = 'true'
  and roles && array['anon', 'public']::name[]
order by 1;
設定ミスを置いた表と、直した表で試した結果は次のとおりだ。
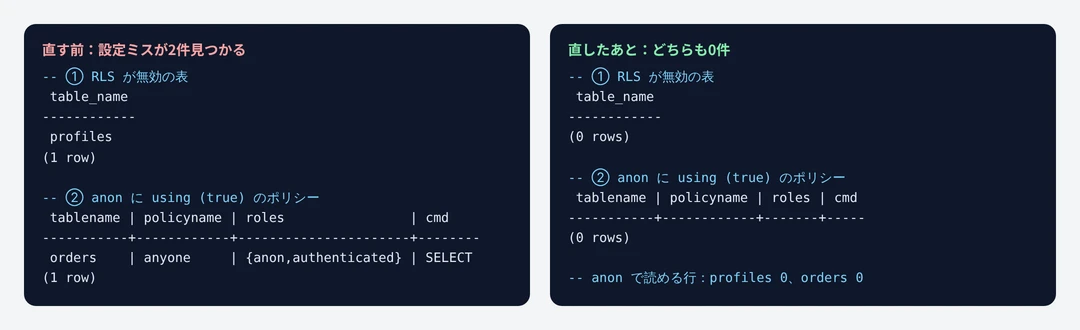
この SQL で分かるのは、public スキーマの表の2つの典型的な失敗だけだ。当たらなかったからといって、安全とは言い切れない。たとえば、using (auth.uid() is not null) のように「ログインしていれば誰でも全部読める」ポリシーは当たらないし、public 以外に公開しているスキーマや、ストレージのバケットも対象外だ。
Supabase の管理画面の Security Advisor にも、RLS が無効の表(0013 rls disabled in public)や、緩すぎるポリシー(0024 permissive rls policy)を知らせる項目がある。SQL と合わせて見るとよい。
Supabase RLS の対策:RLS を有効にし、権限を絞る
当たった表ごとに、RLS を有効にし、ログインしていない人の権限を取り上げ、必要な読み書きだけをポリシーで許す。Supabase の公式ドキュメントの手順に沿った例だ(profiles は自分の表の名前に置き換える)。
alter table public.profiles enable row level security;
revoke all on table public.profiles from anon;

create policy "own profile" on public.profiles
  for select to authenticated
  using ((select auth.uid()) = id);
手元の再現では、この形で anon の読み取りと書き込みは権限エラー(permission denied)で止まり、ログインした本人だけが自分の行を読めた。ログインしていない人にも見せる表(商品の一覧など)では、anon の select の権限は残し、見せてよい行だけをポリシーで許す。公式は、ポリシーを足しても権限(grant)は取り消されないので、ログインしていない人の権限は明示して取り上げるよう書いている。直したあとは、本物の利用者の画面で、必要な読み書きが動くかを確かめる。
Lovable で作ったアプリなら、AI に「すべての表で RLS を有効にし、本人の行だけ読めるようにして」と頼むこともできる。ただし、AI が書いたポリシーが using (true) になっていないかは、上の SQL で確かめ直す。
影響範囲と、まだわかっていないこと
| 対象 | 影響 |
|---|---|
| Supabase を使う Lovable 製アプリ | 調査の標本で 24,664 件が開いただけでデータを返した |
| Lovable 自体のデータベース機能 | 調査の対象外(似た設定ミスはありうると報告は書く) |
| Lovable 以外で作った Supabase のアプリ | 調査の対象外だが、仕組みは同じなので同じ確認が要る |
| Supabase の service_role キーをブラウザに置いたアプリ | RLS を無視するので、RLS を直しても守れない。鍵を作り直す |
まだわかっていないことは次のとおりだ。
・悪用の有無:調査は、見つかったデータが悪用されたかを確かめられていない
・Lovable の対応:Handelsblatt が結果を伝えたことは報告に書かれているが、Lovable の公式の回答は確認できていない
・全体の割合:標本は Common Crawl に載ったアプリだけで、Lovable のアプリ全体の割合ではない
同じように「認証なしで中身が見えた」事例は Snapmart 本人確認書類の画像が認証なしで閲覧可能に|URL直指定の設定不備とIDORの違い、保存先の点検 でも扱った。正しい鍵のまま大量に引き出される問題は APIレート制限の設計|正しい認証のまま会員情報を大量に引かれるAPIを、鍵・重さ・業務の流れで止める が詳しい。
参照ソース
・Lovable: Many Apps Built on the Platform Expose Sensitive Data(Crissy Field)
・Row Level Security(Supabase ドキュメント・2026-11-03 更新)
・Database Advisors(Supabase ドキュメント)