PHP の開発チームは2026年11月19日、CVE-2026-129289 を含む脆弱性を直す定例のセキュリティリリース 8.5.13・8.4.28・8.3.37・8.2.36 を、全サポート版に向けて公開しました。直した勧告は17件(CVE は18件)で、そのうち 7件が CRITICAL(CVSS v4.0 で 9.2)です。ただし前日の予告どおり、CRITICAL の7件はどれも特定の設定か構成が揃ったときにだけ当たる問題です。もっとも警戒したいのは、前段のサーバーが PHP-FPM への接続を使い回すときに要求が紛れ込む CVE-2026-129289 です。この記事は、7件それぞれの条件、修正版と再起動、自分のサーバーで条件を確かめるコマンドを、php-src の勧告(GHSA)と ChangeLog をもとに整理します。PHP は Composer の依存とは別の実行環境として更新します。依存から入る攻撃はサプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説で扱っています。
WHERE IT HITSCRITICAL の条件
CRITICAL でも、当たるのは特定の設定と構成
当たるのは条件つき:
- 129289:前段が PHP-FPM への接続を使い回す(nginx fastcgi_keep_conn on など)
- 115560:セッションのアップロード進捗+シリアライザの食い違い
- 129474:8.5 で zend.exception_ignore_args=0(php.ini が無いときの既定)
- 129496:ファイルに書く error_log+起動時の警告
- 126714:files ハンドラの書き込みが途中で止まる+使えるガジェット
自分の設定にその値があるかを確かめる
30秒でわかる
- ・何が:PHP の11月の定例修正。勧告17件のうち CRITICAL 7件(いずれも CVSS v4.0 で 9.2)
- ・条件:7件とも特定の設定・構成が条件。最も重い CVE-2026-129289 は、前段が PHP-FPM への接続を使い回す構成(nginx の fastcgi_keep_conn on など)
- ・修正版:8.5.13・8.4.28・8.3.37・8.2.36(同日の 8.6.0 も修正済み)。8.1 以前は修正版なし
- ・悪用:2026-11-19 に参照した勧告と CISA KEV に記載なし
まずやること
・自分で運用しているサーバーは、修正版(または配布元の修正パッケージ)へ上げ、PHP-FPM・Apache・常駐ワーカーを再起動する
・すぐ上げられないときは、nginx の fastcgi_keep_conn と Apache の enablereuse が on になっていないかを先に見る(確認コマンド)
・レンタルサーバー・マネージド環境・PHP を組み込んだ製品は、事業者・ベンダーの更新時期を確かめる
PHP 11月のセキュリティリリースの時系列:CVE-2026-129289 ほか17件の公表まで
10月に CVE-2026-115560 の修正を「次の定例リリースで出す」とした告知を受けて、11月18日の予告、19日の公開と進みました。日時は php.net の告知と ChangeLog によります。
| 日付(2026年) | 出来事 | 出典 |
|---|---|---|
| 10月22日 | 前回の修正版 8.5.12・8.4.27・8.3.36・8.2.35(php2shell の修正) | ChangeLog |
| 10月23日 | CVE-2026-115560 の暫定案内。session.upload_progress.enabled=0 を勧め、全文の勧告は次のリリースで出すと告知 |
php.net |
| 11月18日 | 予告。19日 14:00〜14:30 UTC(日本時間 23:00〜23:30)に全サポート版のリリース。最高深刻度は CRITICAL で、CRITICAL の問題は既定以外の設定かまれな構成が条件 | php.net |
| 11月19日 | 8.5.13・8.4.28・8.3.37・8.2.36 と勧告17件を公開。同じ日に 8.6.0 の正式版も公開 | php.net・GHSA |
| 11月19日時点 | NVD には未登録(CVSS は勧告の CNA 値のみ)。CISA KEV にも未掲載 | NVD・CISA |
前回の修正版(php2shell)の経緯と、PHP の稼働箇所の洗い出しはPHP 脆弱性 CVE-2026-109618・109619 の記事にあります。10月の修正版に上げていても、今回の17件は直っていません。
PHP-FPM のリクエストスマグリング CVE-2026-129289 の仕組み
CVE-2026-129289 は、PHP-FPM が読み残した要求本文を、同じ接続の次の FastCGI 要求として解釈してしまう脆弱性です。勧告(GHSA-qc49-hpvq-g2w6)は CRITICAL・CVSS v4.0 で 9.2 とし、8.2〜8.5 の修正版より前のすべてが影響を受けます。
REQUEST SMUGGLING129289 の流れ
読み残した本文が、次の要求として届く
-
前段が接続を使い回す
nginx fastcgi_keep_conn on・Apache enablereuse=on など
-
本文を読み切らずに終わる
php://input を開いて最後まで読まない処理
-
残りが FastCGI の要求に化ける
偽のパラメータが同じ接続で届く
-
ワーカーの権限でコード実行
勧告が実証。PHP の設定は既定のままで成立
勧告が条件として挙げるのは2つです。
・前段が PHP-FPM への接続を使い回す:nginx の fastcgi_keep_conn on、Apache mod_proxy_fcgi の enablereuse=on、接続を保つ HAProxy の FastCGI アプリケーション、LSAPI
・アプリに php://input を開いて最後まで読まない処理がある
この2つが揃うと、攻撃者は1回の要求で PHP-FPM のワーカーの権限のコードを実行できると勧告は書いています。偽の FastCGI パラメータで管理者用の PHP 設定を書き換え、既存の PHP スクリプトのパスを使う流れです。勧告はさらに、PHP-FPM では「他の利用者の操作も既定以外の PHP 設定も要らない」とし、同じワーカーへの後続の要求にも書き換えた設定が残るとしています。
一方、要求ごとに FastCGI の接続を閉じる標準的な nginx・Apache の構成は、実証された攻撃の対象外です(勧告の記載)。nginx の fastcgi_keep_conn の既定は off です。LSAPI については、要求のずれやサービス停止までで、任意コード実行は示していないと勧告は書いています。
CRITICAL 7件が当たる設定と構成:PHP の CVE ごとの条件
CRITICAL の7件は、どれも勧告に「この設定・構成のとき」と書かれた条件があります。条件に当たるかどうかで急ぐ度合いが変わりますが、当たらなくても修正版への更新は必要です。
HIT OR MISS当たる構成
同じ PHP でも、設定の値で当たり外れが分かれる
当たる構成
当たらない構成
当たる構成: nginx fastcgi_keep_conn on
当たらない構成: 既定の off(要求ごとに接続を閉じる)
当たる構成: php.ini 無しの 8.5(ignore_args=0)
当たらない構成: php.ini-production(ignore_args=On)
当たる構成: upload_progress 有効+ハンドラが混在
当たらない構成: upload_progress=0 か、全体で同じハンドラ
当たる構成: FPM プールで catch_workers_output=yes
当たらない構成: 既定の no(High の 129291)
| CVE(勧告) | 系列 | 何が起きるか | 条件となる設定・構成(勧告の記載) | 更新までの暫定策(勧告) |
|---|---|---|---|---|
| CVE-2026-129289(GHSA-qc49) | 8.2〜8.5 | 要求の紛れ込みでワーカー権限のコード実行(実証) | 前段が FastCGI 接続を使い回す+php://input を読み切らない処理 |
前段の接続の使い回しをやめる。PHP-FPM を信頼できないネットワークに出さない |
| CVE-2026-126714(GHSA-fm2m) | 8.2〜8.5 | セッションファイルの一部上書きからコード実行 | 既定の files ハンドラ。攻撃者がセッションの中身に影響でき、書き込みが途中で止まり、使えるデシリアライズのガジェットがある |
使わないなら session.upload_progress.enabled=0。信頼できないデータをセッションに入れすぎない |
| CVE-2026-115560(GHSA-658j) | 8.2〜8.5 | シリアライザの食い違いからコード実行 | アップロード進捗が有効で、session.serialize_handler が php_binary/php_serialize の側と php の側が同じセッションを読み書きする(実行時の ini_set()、別のアプリ・プール・CLI の設定違いなど) |
session.upload_progress.enabled=0(アプリの ini_set() では遅い) |
| CVE-2026-129481(GHSA-g3vh) | 8.3〜8.5 | 再利用されたワーカーで解放済みメモリの使用・クラッシュ(コード実行は未実証) | セッションに置いたストリームの、利用者定義のラッパーの stream_close() で致命的エラーが起きる。後続の要求が同じワーカーに届く |
PHP-FPM で pm.max_requests=1 にして再起動。アップロード進捗の無効化では防げない |
| CVE-2026-129474(GHSA-8mjj) | 8.5 のみ | マジックメソッドのバックトレースで解放済みメモリの使用、コード実行(8.5 で実証) | fatal_error_backtraces=1(8.5 の既定)かつ zend.exception_ignore_args=0。さらにアプリ側の条件とメモリアドレスの知識が要る |
zend.exception_ignore_args=1 か fatal_error_backtraces=0 にしてワーカーを再起動 |
| CVE-2026-129182(GHSA-2fjv) | 8.5 のみ | シャットダウン後の解放済みメモリの使用・クラッシュ(コード実行は未実証) | max_memory_limit を全体とパス別の両方で指定、または zlib 出力圧縮の全体とパス別の食い違い。前段が警告を生む PHP_VALUE を送る FPM 構成 |
fatal_error_backtraces=0 にして全ワーカーを再起動 |
| CVE-2026-129496(GHSA-gr4f) | 8.2〜8.5 | タイムゾーンのキャッシュの解放済みメモリの使用。クラッシュ、追加の条件つきでコード実行(ローカルで実証) | ファイルに書く error_log と、起動時の警告(不正な date.timezone、セッション設定の警告など) |
起動時の警告を出している設定を直す。ログを syslog などに送る |
読み方の注意が3つあります。
・「既定の設定」が条件の一部になっているものがある:CVE-2026-126714 の files ハンドラと、CVE-2026-129474 の fatal_error_backtraces=1 は既定です。既定だけでは揃わず、ほかの条件も要ります
・php.ini を置かない構成に注意:zend.exception_ignore_args は php.ini-production では On ですが、PHP に組み込まれた既定は 0 です(php-src の Zend/zend.c。8.3.6 の php -n で 0 を確認)。Docker 公式イメージは php.ini-production を同梱するものの有効にはしない、と案内しています。8.5 で php.ini を置いていないと、CVE-2026-129474 の設定の条件は揃います
・session.upload_progress.enabled の既定が変わった:CVE-2026-115560 の修正で、アップロード進捗は既定で無効になりました。明示的に有効にしている設定は新しい既定より優先されます。アップロードの進捗表示を使うアプリは、更新後に動きを確かめます
CRITICAL 以外の11件も更新すれば同時に直ります。条件だけを並べます。
| 深刻度(CVSS v4.0) | CVE | 何が起きるか・条件(勧告の記載) |
|---|---|---|
| High 8.8 | CVE-2026-129291 | PHP-FPM の epoll の解放済みメモリの使用で、プールの利用者から FPM マスターの権限へ昇格(ローカル)。catch_workers_output が有効なプールが条件で、Docker 公式の FPM イメージは有効にしている |
| High 8.7 | CVE-2026-127960 | 折り返した HTTP 応答ヘッダーで CPU を使い切るサービス停止。アプリが攻撃者の制御する応答を PHP の HTTP ラッパーで取りに行くとき |
| High 8.2 | CVE-2026-128064 | 大文字の HTTPS://・FTPS:// が平文で送られる。リダイレクト経由でも起きる |
| High 7.7 | CVE-2026-128090 | OpenSSL 署名つき Phar の署名の迂回 |
| Moderate 6.9 | CVE-2026-129538 | php-cgi の PATH_INFO の補正で範囲外の読み書き。cgi.fix_pathinfo=1(既定)の php-cgi のみ。PHP-FPM と mod_php は対象外 |
| Moderate 6.3 | CVE-2026-129501 | DOM の XML 出力での二重解放(8.4・8.5) |
| Moderate 6.3 | CVE-2026-15353 | SOAP で未初期化のヒープ約4バイトが漏れる |
| Moderate 6.3 | CVE-2026-129506 | SOAP の DTD の実体参照で解放済みメモリの使用(クラッシュ) |
| Moderate 6.3 | CVE-2026-129438 | Uri\Rfc3986\Uri で約2GiB の入力の出力が壊れる(8.5) |
| Moderate 5.3 | CVE-2026-129292 | PHP-FPM のステータスページの XSS |
| 記載なし | CVE-2026-48841 | 同梱の uriparser を 1.0.3 に更新(8.5・8.6 の ChangeLog) |
PHP の修正版(この版以上)と、更新後の再起動
公式の修正版は次のとおりで、各系列でこの版以降なら修正を含みます。系列によって含まれる修正の数が違うのは、その系列に無い機能の脆弱性があるためです。
| 系列 | 修正版(この版以上) | 直る CVE | うち CRITICAL | サポート |
|---|---|---|---|---|
| 8.5 | 8.5.13 | 18件 | 7件 | 2029年12月31日まで |
| 8.4 | 8.4.28 | 14件 | 5件 | 2028年12月31日まで |
| 8.3 | 8.3.37 | 13件 | 5件 | 2027年12月31日まで |
| 8.2 | 8.2.36 | 12件 | 4件 | 2026年12月31日まで |
| 8.6 | 8.6.0(同日公開の正式版。同じ修正を含む) | 18件 | 7件 | 新しい系列 |
| 8.1 以前 | なし(サポート終了) | - | - | 終了 |
8.2 のセキュリティサポートは2026年12月31日に終わります。今回の更新とあわせて、8.3 以降への移行の予定も立てておきます。
配布物ごとの状況は次のとおりです(2026年11月19日に確認した分)。
・Docker 公式イメージ(php):8.2.36・8.3.37・8.4.28・8.5.13・8.6.0 に追従(docker-library/php の versions.json)
・Ubuntu・Debian・RHEL 系・Remi・Ondřej Surý のパッケージ:未確認。各配布元の告知で確かめる。OS のパッケージは版番号を変えずに修正を取り込むことがあり、Ubuntu 24.04 の php8.3 は 8.3.6 のまま、末尾のパッケージ版で区別している
Docker イメージで PHP を動かしているときは、使っているタグの付け方で必要な作業が変わります。8.5-fpm のように系列だけを指すタグは、イメージを pull し直してコンテナを作り直すまで古い PHP のままです。8.5.12-fpm のように版まで固定したタグは、8.5.13-fpm などに書き換えます。どちらの場合も、作り直したコンテナの中で php -v を実行して、修正版の番号になっているかを確かめます。公式イメージを FROM に使う自前のイメージは、ベースを取り直して作り直します(docker compose build --pull など)。サードパーティーのイメージはそれぞれの告知を確かめます。たとえば serversideup/php は、v5.1.5 で 8.5.13・8.4.28・8.3.37・8.2.36 を取り込みました。8.1 と v4 系は対象外で、8.6 は別のリリース(v5.2.0)で出すと告知しています(メンテナーの告知、2026-11-19 確認)。
更新したら、PHP を読み込んでいるプロセスをすべて再起動します。PHP-FPM(systemctl restart php8.3-fpm など)、mod_php の Apache、Swoole・RoadRunner・FrankenPHP のような常駐ワーカー、キューのワーカーです。再起動するまでは古いコードのワーカーが要求を受け続けます。本番への当て方を急ぎで整える手順はPHP 緊急アップデートを数分で本番に当てる記事にまとめています。
WHAT STOPS IT対策の効き方
7件すべてを止めるのは更新と再起動
対策の門
- 017件すべて 止まる11月の修正版へ更新+再起動
- 02129289 この経路は止まる前段の接続の使い回しを切る
- 03115560 ほか 進捗の経路だけ止まるupload_progress.enabled=0
- 047件すべて 古いワーカーで通る更新したが再起動していない
すぐ更新できないときは、上の表の暫定策を当たる CVE にだけ入れます。どれも特定の経路を塞ぐだけで、修正の代わりにはなりません。たとえば session.upload_progress.enabled=0 は CVE-2026-115560 のアップロード進捗の経路を塞ぎますが、CVE-2026-129481 には効かないと勧告は書いています。10月の php2shell 対策でこの値をすでに 0 にしていれば、そのまま残します。経緯はCVE-2026-115560 の記事にあります。
CVE-2026-129289 などの条件を自システムで確認するコマンド
ここでは、版が修正版以上かどうかと、CRITICAL の条件になる設定が入っているかを確かめます。PHP がどこで動いているかの洗い出し(コンテナ・別のディレクトリ・別の版)はPHP 脆弱性の記事の手順1〜3で先に済ませてください。
1. 版を11月の修正版と比べる
{ php -v | head -n 1; php-fpm8.3 -v | head -n 1; } | awk 'BEGIN { fix["8.2"] = 36; fix["8.3"] = 37; fix["8.4"] = 28; fix["8.5"] = 13; fix["8.6"] = 0 } match($0, /PHP [0-9]+\.[0-9]+\.[0-9]+/) { split(substr($0, RSTART + 4, RLENGTH - 4), v, "."); s = v[1] "." v[2]; if (s in fix) st = (v[3] + 0 >= fix[s]) ? "11月の修正版以上" : "11月の修正版 " s "." fix[s] " より前"; else if (v[1] * 100 + v[2] > 806) st = "表より新しい系列(告知で確認)"; else st = "EOL(公式の修正版なし)"; print v[1] "." v[2] "." v[3], st, "|", $0 }'
dpkg -l 'php*-fpm' 'php*-cli' 2>/dev/null | awk '/^ii/ { print $2, $3 }'
php-fpm8.3 は自分の系列名に置き換えます(Docker 公式イメージなら php-fpm)。2行目は Debian・Ubuntu のパッケージの版です。RHEL 系は rpm -q php-fpm php-cli で見ます。
2. 条件になる設定が入っているか
nginx -T 2>/dev/null | awk '/^# configuration file / { f = $4 } /fastcgi_keep_conn/ { print f, $0 }'
apachectl -t -D DUMP_INCLUDES 2>/dev/null | awk 'NR > 1 { print $NF }' | xargs -r grep -HniE 'enablereuse|fcgi://'
sudo php-fpm8.3 -tt 2>&1 | grep -E '\[(.+)\]$|catch_workers_output|pm\.status_path|php_(admin_)?value\[(session\.upload_progress\.enabled|session\.serialize_handler|zend\.exception_ignore_args|error_log)\]'
php-fpm8.3 -i | grep -E '^(session\.upload_progress\.enabled|session\.serialize_handler|session\.save_handler|zend\.exception_ignore_args|fatal_error_backtraces|error_log) '
1行目は nginx が実際に読み込んでいる設定(nginx -T が include 先まで展開したもの)から fastcgi_keep_conn を、ファイル名つきで出します。2行目は Apache が実際に読み込んでいるファイルだけを対象に、enablereuse と FastCGI の宛先を出します。3行目は PHP-FPM のプールごとの設定、4行目は PHP-FPM が読む php.ini の値です(RHEL 系の Apache は httpd -t -D DUMP_INCLUDES)。
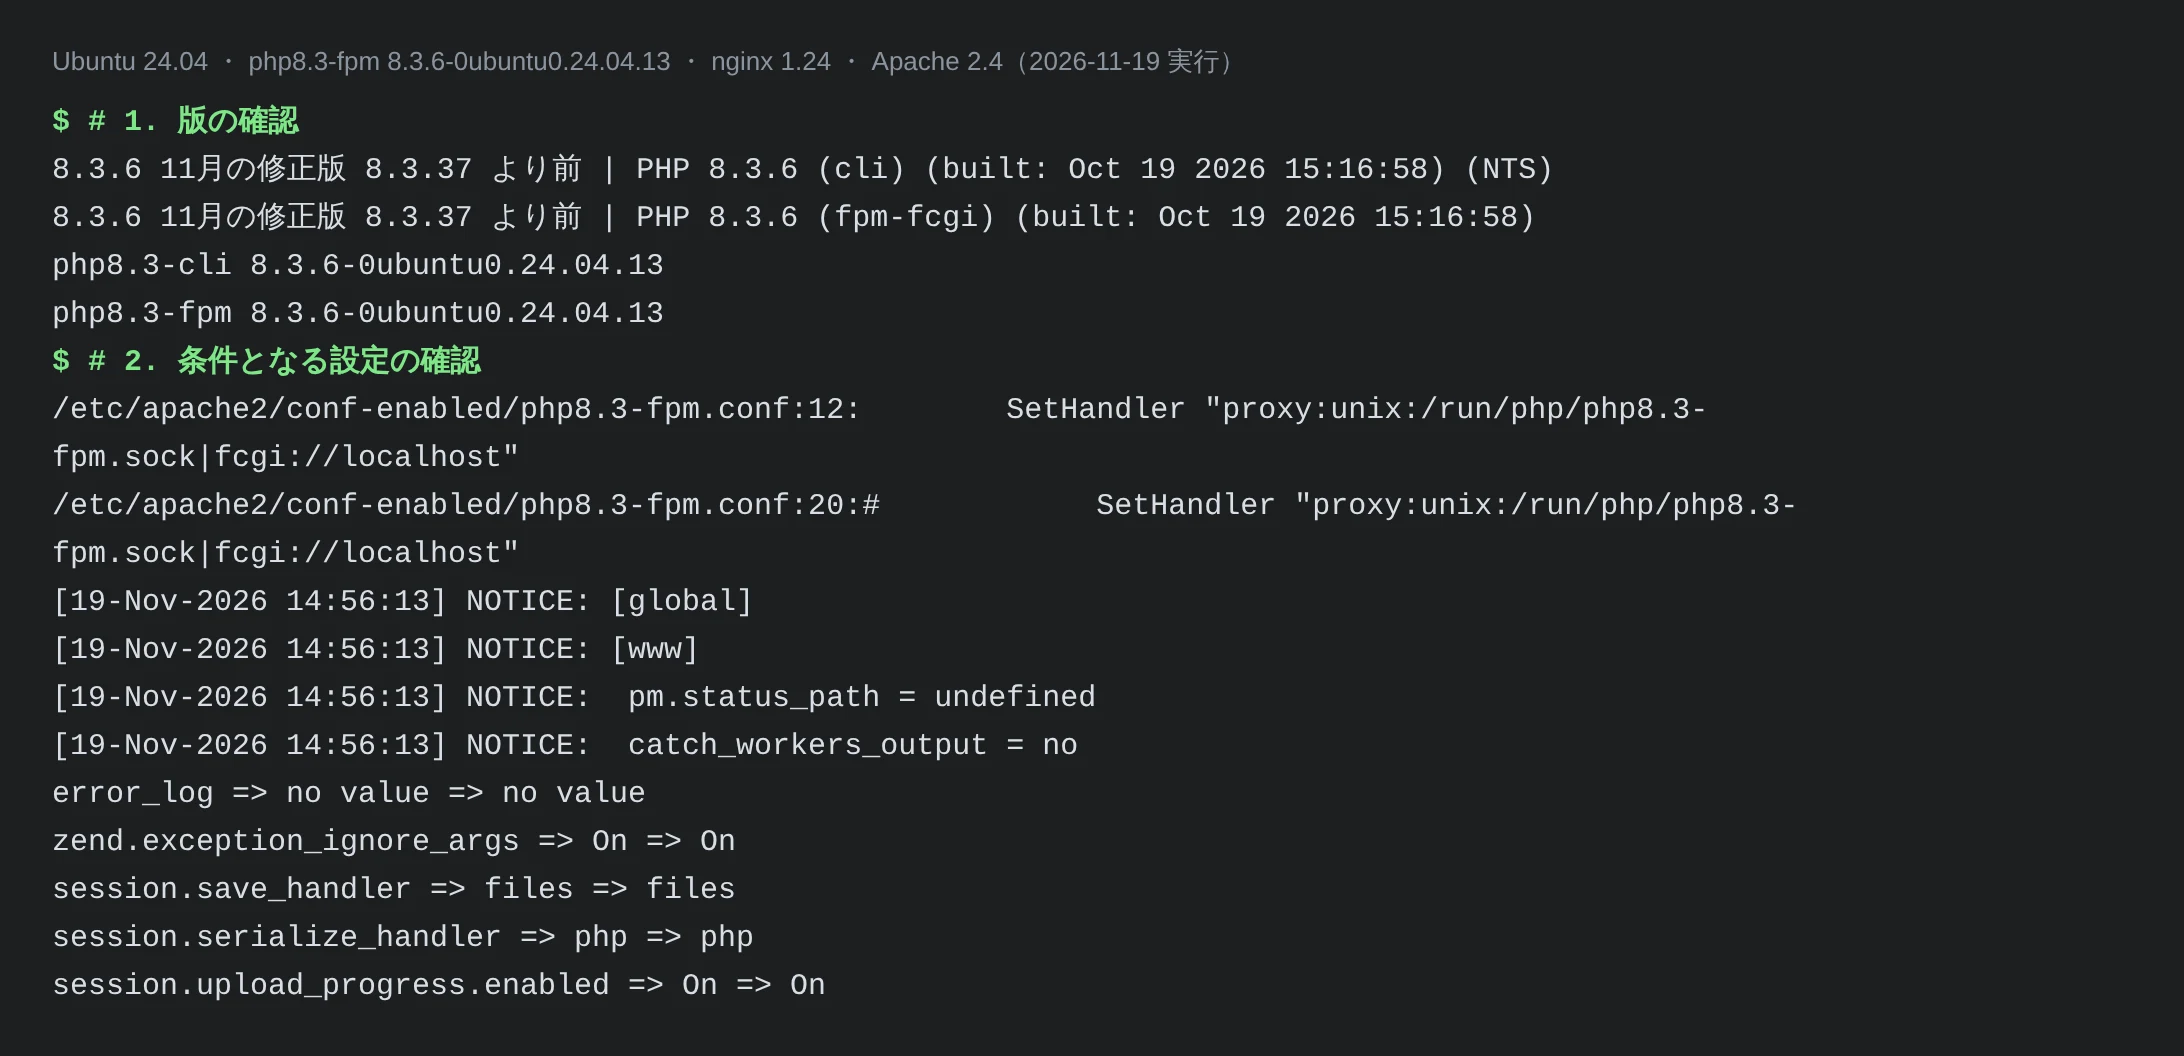
出力は次の表のように読みます。
| 出てきた行 | 関わる CVE | どう読むか |
|---|---|---|
fastcgi_keep_conn on; |
CVE-2026-129289 | 当たる構成。off の行やコメントアウトした行も出るので値を目で確かめる |
enablereuse=on(大文字小文字を問わない) |
CVE-2026-129289 | 当たる構成。fcgi:// の行だけで enablereuse が無ければ、勧告が挙げる設定は無い |
catch_workers_output = yes |
CVE-2026-129291(High) | 当たる構成。Docker 公式の FPM イメージは yes |
pm.status_path に値がある |
CVE-2026-129292(Moderate) | ステータスページが有効 |
zend.exception_ignore_args が Off か空 |
CVE-2026-129474(8.5 のみ) | 8.5 なら当たる設定。プールの php_admin_value で Off にすると -tt は値を空で出す |
error_log にファイルのパス |
CVE-2026-129496 | 起動時の警告が出ていないかを続けて確かめる |
3. リポジトリで管理している Dockerfile とアプリのコード
git fetch --all --prune
git grep -n -i -E "FROM +([^ ]*/)?php:|php://input|ini_set\( *['\"]session\.serialize_handler" $(git for-each-ref --format='%(refname:short)' refs/remotes/origin)
git grep -n -i --untracked --no-exclude-standard -E "FROM +([^ ]*/)?php:|php://input|ini_set\( *['\"]session\.serialize_handler"
2行目はリモートの全ブランチ、3行目は作業ツリー(.gitignore の対象と未追跡のファイルを含む)を見ます。拾うのは、PHP の公式イメージを使う FROM(docker.io/library/php: の書き方も含む)、php://input を開く処理(CVE-2026-129289)、実行時のシリアライザの切り替え(CVE-2026-115560)です。
このコマンドで判定しないこと
掲載の1〜3は、Ubuntu 24.04 の PHP 8.3.6・php8.3-fpm・nginx 1.24・Apache 2.4 と、試験用のリポジトリで、当たる設定を入れた場合と入れない場合の両方を実行して確かめました。そのうえで、次の点は判定しません。
・版が修正版より前と出ても、修正済みのことがある:配布元のパッケージは番号を上げずに直す。最終判断は配布元の告知にある修正済みパッケージの版で行う
・設定の行が出ても、当たるとは限らない:CVE-2026-129289 は php://input を読み切らない処理も要る。php://input を開くこと自体はよくある処理で、3の結果は候補の一覧にすぎない
・何も出なくても、当たらないとは限らない:HAProxy・LSAPI・ロードバランサーなど nginx・Apache 以外の前段、.htaccess の php_value、コンテナの起動オプション、composer.json の依存の中のコードは見ていない。2の4行目は PHP-FPM の php.ini だけで、プールでの上書きは3行目に出る
・CVE-2026-126714・129481・129496 の残りの条件(ガジェットの有無、利用者定義のストリームラッパー、起動時の警告)は、このコマンドでは確かめられない。修正版への更新で対応する
影響範囲:条件の重なりと、侵害が疑われるときの調べ方
急ぐ度合いは、条件がいくつ重なるかで決まります。CVE-2026-129289 の条件が揃うサーバーがいちばん急ぎで、当たらないサーバーも修正版へ上げます。
| 構成 | 当たる CRITICAL | 急ぐ度合い |
|---|---|---|
nginx・Apache が FastCGI の接続を使い回し、アプリが php://input を扱う |
CVE-2026-129289 | 最優先で更新。待てないなら前段の使い回しをやめる |
| PHP 8.5 で php.ini を置いていない(Docker 公式イメージの既定のままなど) | CVE-2026-129474 ほか | 更新。待てないなら zend.exception_ignore_args=1 |
| アップロード進捗が有効で、シリアライザの設定が違うアプリ・プールが同じセッション保存先を使う | CVE-2026-115560 | 更新。待てないなら session.upload_progress.enabled=0 |
error_log をファイルに書き、起動時に警告が出ている |
CVE-2026-129496 | 更新。警告の原因の設定を直す |
| 上のどれにも当たらない | 残りの条件しだい | 通常の更新の手順で、なるべく早く |
| 共用・マネージド環境、PHP を組み込んだ製品 | 事業者の構成による | 事業者・ベンダーの更新時期を確かめる |
勧告は、どの CVE にも実環境での悪用を書いていません(2026-11-19 に参照)。ただし CVE-2026-129289 は1回の要求でコード実行に至ると実証されているので、当たる構成を公開していたサーバーは、更新とあわせて次を確かめます。
・証拠を先に残す:アクセスログ・PHP-FPM のログ・エラーログを、ローテーションで消える前に別の場所へ写す。再起動の前にプロセスの一覧(ps auxf)と待ち受け(ss -ltnp)を記録する
・見る場所:Web の公開ディレクトリとアップロード先に最近できた .php、auto_prepend_file を含む設定の変更、PHP-FPM のワーカーの利用者が持つ cron と外向きの通信
・範囲を決める:ワーカーの利用者で読めた秘密(.env、データベースの接続情報、API キー)は漏れた前提で作り直す。どこまで作り直すかは、そのサーバーが持っていた権限で決める
参照ソース
- PHP: News Archive 2026(11月18日の予告・11月19日の各リリース・10月23日の暫定案内)
- PHP 8 ChangeLog(8.5.13・8.4.28・8.3.37・8.2.36・8.6.0 の修正一覧)
- PHP: Supported Versions
- GHSA-qc49-hpvq-g2w6:PHP-FPM request smuggling through an unread HTTP request body(CVE-2026-129289)
- GHSA-fm2m-fjf5-v3cp:Partially overwritten session files can lead to remote code execution(CVE-2026-126714)
- GHSA-658j-r8rw-q6mx:Session serializer mismatch can lead to remote code execution(CVE-2026-115560)
- GHSA-g3vh-838c-65v7:Use-after-free after interrupted session shutdown(CVE-2026-129481)
- GHSA-8mjj-2r7p-4hg2:Use-after-free in magic method backtraces(CVE-2026-129474)
- GHSA-2fjv-p558-g82m:Use-after-free via repopulation of last_fatal_error_backtrace(CVE-2026-129182)
- GHSA-gr4f-wgx5-jpfv:Timezone cache use-after-free(CVE-2026-129496)
- GHSA-jm4m-qfqx-967m:PHP-FPM epoll use-after-free(CVE-2026-129291)
- GHSA-5j3f-64r7-f564:PHP-CGI out-of-bounds read and write during PATH_INFO correction(CVE-2026-129538)
- php-src のセキュリティ勧告の一覧(ほかの勧告)
- CISA Known Exploited Vulnerabilities Catalog
- docker-library/php versions.json(公式イメージの版)
- Docker Official Image php の説明(php.ini の扱い)
- serversideup/docker-php Discussion #749:Critical PHP security release 2026-11-18(v5.1.5 の告知)