phpAfterShell(CVE-2026-126714)は、PHP がファイル保存のセッションを書き換える途中で止まると、壊れたセッションが次のリクエストで正規の状態として読まれ、コード実行に至りうる脆弱性だ。 発見者のセキュリティ企業 depthfirst が2026年11月19日に詳しく公表し、アップロード進捗を使って外から書き込みを起こす経路を示した。勧告(GHSA-fm2m)は、問題はアップロード進捗に限らないとしている。CVSS は 9.2。10月の php2shell を直した版でも止まらず、修正は11月の定例リリース(8.2.36・8.3.37・8.4.28・8.5.13)と 8.6.0 に入った。修正版では、アップロード進捗の機能が既定でオフになり、それに伴う互換性の変化もある。
HOW PHPAFTERSHELL WORKSCVE-2026-126714。depthfirst が示した、アップロード進捗を使う経路
書きかけで止まったセッションファイルが、次のリクエストで RCE になる
-
multipart を送る
認証は不要。PHP がスクリプトより先に、アップロード進捗をセッションファイルへ書く
-
書き込みの途中で止める
メモリ上限での強制終了や、書き込みと切り詰めの間の終了
-
2つのセッションがつながる
新しい中身の先頭と、古い中身の末尾が1つのファイルに残る
-
次の session_start()
PHP がそれを正規の状態として読み、オブジェクトを復元する
-
内蔵クラスの不具合とつなぐ
PHP 自身のクラスのメモリ破壊と連鎖して RCE(詳細は非公開)
30秒でわかる phpAfterShell
- ・何が起きる:セッションファイルの書き込みを途中で止めると、2つの正しいセッションがつながった、意味の違うセッションが残る。次の
session_start()で任意のオブジェクトが復元される - ・当たる環境:ファイル保存のセッション(既定)を使う修正前の PHP。外から中身を送り込む経路は、アップロード進捗と、利用者の入力をセッションに保存するアプリ
- ・直し方:8.2.36・8.3.37・8.4.28・8.5.13・8.6.0 以上へ。10月の php2shell の修正版では止まらない
- ・更新できないとき:
session.upload_progress.enabled = 0で、アップロード進捗の経路だけ塞げる。アプリが保存する経路は残る - ・互換性:修正版では既定でオフ。php.ini で On と明記したままだと、実行時の
ini_set()によるセッション設定の変更がエラーになる(実測)
まずやること
・Web で動く PHP の版を確かめ、8.2.36・8.3.37・8.4.28・8.5.13・8.6.0 より前なら上げる(10月に上げた環境も対象)
・すぐ上げられないなら、session.upload_progress.enabled = 0 にする。利用者の入力をそのままセッションに保存しているアプリは、保存する量を制限し、更新を急ぐ
・上げる前に、設定ファイルで session.upload_progress.enabled を On と明記していないか探す(下の確認コマンド)
依存する処理系の更新の全体像は サプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説 に、php2shell と PHP の版の確かめ方は PHP 脆弱性 CVE-2026-109618・109619|php2shell の修正版と更新できないときの緩和策 にまとめている。11月の定例リリースの CRITICAL 7件の全体は PHP CVE-2026-129289|CRITICAL 7件が当たる設定と構成、11月の修正版と確認コマンド で扱った。本記事は、そのうちの1件である phpAfterShell の仕組みと、修正で変わったことを掘り下げる。
phpAfterShell の経緯とタイムライン:php2shell の修正のあと
phpAfterShell は、10月の php2shell の修正を調べ直す中で見つかった。 depthfirst によると、php2shell の修正は「アップロード進捗の処理の最中に、オブジェクトが作られないようにする」ものだった。セッションファイルの書き込み方そのものは変わらず残っていた。
| 日付(2026年) | 出来事 |
|---|---|
| 10月21日 | php2shell(CVE-2026-109618・109619)の修正版 8.5.12・8.4.27・8.3.36・8.2.35 を公開 |
| 10月23日 | PHP が、アップロード進捗の別の RCE(CVE-2026-115560)について session.upload_progress.enabled=0 を勧める告知を出す |
| 11月9日・11日 | php-src に修正が入る。アップロード進捗を既定でオフにする変更(GHSA-658j)と、セッションファイルの書き込みの修正(GHSA-fm2m) |
| 11月17日 | depthfirst の版の表の基準日(この時点の php-src のソースで、修正前の版を分類) |
| 11月18〜19日 | 定例リリース 8.5.13・8.4.28・8.3.37・8.2.36 と、8.6.0 の正式版を公開。CVE-2026-126714 は CVSS 9.2 の CRITICAL |
| 11月19日 | depthfirst が「phpAfterShell」の名前で仕組みを公表 |
depthfirst は、コード実行に至る連鎖のうち、PHP 内蔵クラスの不具合と最終的なメモリ配置の詳細は、調整された公開のために伏せているとしている。
phpAfterShell の仕組み:書き込みの途中で止まったセッションファイル
PHP はセッションファイルを、その場で上書きする。書き込みが途中で止まると、新しい中身の先頭と古い中身の末尾が1つのファイルに残り、それが別の意味を持つ正しいセッションとして読める。 以下は depthfirst の説明の要約で、攻撃の手順の再現ではない。
スクリプトより先に、PHP がセッションを書く
PHP は、multipart/form-data のリクエストを解析している間(アプリのスクリプトが1行目を実行する前)に、アップロード進捗の機能でセッションを読み、進捗の情報を足して、ファイルに書き戻す。進捗の機能が有効で、リクエストに PHP_SESSION_UPLOAD_PROGRESS という名前の欄があれば、これが起きる。アップロードを受け付ける画面である必要はなく、Web で動く PHP に multipart のリクエストが届けばよい。
ファイル保存のセッション(session.save_handler = files)では、この書き込みと、あとでアプリが呼ぶ session_start() が、同じ sess_<セッションID> のファイルを読み書きする。
書き込みが途中で止まると、2つのセッションがつながる
セッションファイルは「キー | シリアライズした値」を並べた形で、ファイル全体の長さやチェックサムは持たない。文字列は s:長さ:"…"; のように長さで区切られるので、手前の長さの数字が変わると、同じバイト列が「文字列の中身」から「次のセッションの記録」に変わる。
PHP は新しい中身を pwrite() で書き、ftruncate() で余りを切る。この2つはまとめて1回の操作ではないので、ワーカーが途中で止まると、ファイルはどちらの状態にもならない。depthfirst は、メモリ上限でワーカーが強制終了されるときと、書き込みと切り詰めの間で処理が止まるときの2つの型を示した。
TWO WAYS TO KEEP THE OLD TAIL書き込みと切り詰めの順番で、止める位置が変わる
古い中身の末尾が残る型が、修正前のソースに2つあった
型 A:書き込みの途中で止まる
8.4.27・8.5.12 と、8.2.35・8.3.36 以降の修正前
- 新しい中身が短いときだけ、先に切り詰める
- 長いときは古い中身のまま pwrite() を始める
- 途中で強制終了 → 新しい先頭+古い末尾
型 B:書き終えて、切り詰める前に止まる
8.4.28・8.5.13・8.6.0 の RC の一部
- 先に書いて、後から切り詰める順に変わっていた
- pwrite() と ftruncate() の間で終了
- 新しい中身の全体+古い末尾が残る
次の session_start() で、オブジェクトが復元される
つながったファイルは、次にアプリが session_start() を呼んだときに、正規のセッションとして読まれる。php2shell の修正で制限されたのは、アップロード進捗の処理中のクラスの解決だけだった。あとの session_start() では、普通にクラスが解決されてオブジェクトが作られる。
depthfirst は、この時点で「任意のデシリアライズ」が手に入るとしている。オブジェクトを使わなくても、ログイン中の利用者や権限、CSRF トークンなど、セッションに入れた値をアクセス制御より先に書き換えられる。
コード実行の条件は、勧告と depthfirst で書き方が違う。
| 出典 | コード実行の条件 |
|---|---|
| 勧告(GHSA-fm2m) | 攻撃者がセッションデータに影響できること、書き込みを都合のよい位置で中断できること、適切なデシリアライズの gadget chain を持つアプリであること。認証が要るかは、アプリがセッションの操作をどう公開しているかによる |
| depthfirst | PHP 内蔵クラスのメモリ破壊とつないで実現し、アプリ側で定義した gadget のクラスには頼っていない。連鎖の詳細は伏せている |
勧告は gadget を持つアプリを条件に挙げ、depthfirst は PHP 自身のクラスだけで連鎖できたとしている。後者の連鎖の中身は公開されていないので、編集部は確かめていない。「自分のアプリには gadget が無いから大丈夫」とは決めず、更新を前提にするのが安全だ。
アップロード進捗に限らない:根本はファイル保存のセッションの書き込み
勧告は「The issue is not limited to session upload progress or PHP 8.6.」と明記している。根本原因は、ps_files_write() が新しい中身を既存のファイルに書くとき、毎回は古い中身を消していなかったことだ。ファイルのロックは同時の書き込みを防ぐが、途中で止まった書き込みを元に戻しはしない。勧告が挙げる経路は次のとおり。
| 経路 | 勧告の記載 |
|---|---|
| アップロード進捗 | 外部の利用者が multipart のアップロードで、保存されるセッションの中身に影響できる経路の一つ(depthfirst が示した経路) |
| アプリが保存する文字列 | アプリが、利用者の制御できる大きな文字列をセッションに保存すると、同じ問題が起きうる |
| スレッドを使う PHP のビルド | 別のスレッドがメモリの上限を超えると、書き込みの途中でプロセスが終わることがある |
勧告は、ほかのセッションの保存先の実装は、このファイルの書き込みの欠陥の影響を受けないとしている。
当たる条件と影響する版
当たるのは、ファイル保存のセッション(既定)を使う修正前の PHP だ。 そのうえで、外から書き込みの中身に影響できる経路があるかどうかで、攻撃のしやすさが変わる。
| 条件 | 修正前の既定 | 確かめ方 |
|---|---|---|
session.save_handler = files |
既定 | 根本の条件。配布の php.ini も files。勧告は、ほかの保存先はこの欠陥の影響を受けないとしている |
session.upload_progress.enabled が有効 |
既定でオン | 認証なしで外から中身を送り込める経路。修正版では既定でオフ。php.ini で On と明記していれば残る |
| アプリが利用者の入力をセッションに保存する | アプリによる | 大きな文字列をそのまま保存するアプリは、アップロード進捗が無効でも経路になる |
| 書き込みを途中で止められる | ― | depthfirst はメモリ上限での強制終了と、処理時間の上限を使った |
勧告の影響する版は、8.2.36 より前、8.3.0〜8.3.36、8.4.0〜8.4.27、8.5.0〜8.5.12 で、コード自体は PHP 4.1.0 からある。depthfirst は、修正前の版を、アップロード進捗の経路の振る舞いで3つの群に分けている(php-src の11月17日時点のソースによる)。
| 版 | 群 | 影響 |
|---|---|---|
| 8.2.0〜8.2.34、8.3.0〜8.3.35、8.4.0〜8.4.26、8.5.0〜8.5.11、8.6.0RC1〜RC3 | php2shell の修正前 | 受ける |
| 8.2.35 以降・8.3.36 以降の修正前、8.4.27、8.5.12 | 型 A(先に切り詰める順) | 受ける |
| 8.4.28・8.5.13・8.6.0 の RC の一部 | 型 B(後から切り詰める順) | 受ける |
| 7.4・8.0・8.1 の公式の EOL 緩和ブランチ | アップロード進捗がセッションを開かない | 受けない |
最後の行は、公式の EOL 緩和ブランチでアップロード進捗の経路が閉じているという話で、セッションファイルの書き込み自体は直っていない。アプリが利用者の入力をセッションに保存する経路は、この群でも残りうる。未修正の古い 7.4・8.0・8.1 のビルドは、php2shell 前と同じ経路も残る。depthfirst は、配布元のパッケージが PHP_VERSION を変えずに修正を取り込んでいる場合があるとも注意している。
修正の中身:書く前に必ず切り詰め、upload_progress は既定でオフに
修正は2つ。セッションファイルを書く前に必ず長さ0に切り詰めるようにしたことと、session.upload_progress.enabled の既定値をオフにしたことだ。 編集部は、php-src のタグ 8.2.36・8.3.37・8.4.28・8.5.13・8.6.0 の5つすべてで、両方が入っていることを確かめた。
WHAT THE FIX CHANGED修正は2つ。書き方と、既定値
書く前に必ず切り詰め、アップロード進捗は既定でオフに
修正前(8.5.12・8.6.0RC7 など)
修正版(8.5.13・8.6.0 など)
修正前(8.5.12・8.6.0RC7 など): 新しい中身が短いときだけ切り詰める
修正版(8.5.13・8.6.0 など): 書く前に必ず長さ0に切り詰める。失敗したら書かない
修正前(8.5.12・8.6.0RC7 など): upload_progress.enabled は既定でオン
修正版(8.5.13・8.6.0 など): 既定でオフ。php.ini でオンと書いた環境だけオンのまま
修正前(8.5.12・8.6.0RC7 など): オンでも実行時にセッション設定を変えられる
修正版(8.5.13・8.6.0 など): オンのときは実行時の変更がエラーで止まる
1つ目の修正(GHSA-fm2m のコミット)は、ext/session/mod_files.c の数行の変更で、切り詰めに失敗したら警告を出して書かない。書く前に空にするので、途中で止まっても古い中身の末尾は残らない。10月のあとに入った「書いた後に切り詰める」変更(型 B の原因)は取り消された。
2つ目の修正(GHSA-658j のコミット)は、CVE-2026-115560 の修正として入ったもので、session.upload_progress.enabled の組み込みの既定値を "1" から "0" に変えた。あわせて、アップロード進捗が有効なときは、実行時に ini_set() でセッションの設定を変えられなくした。
実測:古い php.ini のままでも、既定はオフになる
PHP 8.6 のセッションの既定値の変更では、古い php.ini に値が明記されていて新しい既定が効かなかった(PHP 8.6 セッション既定値の変更)。今回は事情が違う。配布の php.ini-production では、8.3 でも 8.5 でもこの行はコメントアウトされている(;session.upload_progress.enabled = On)。編集部は 8.6.0RC7(修正前)と 8.6.0 をソースからビルドし、比べた。
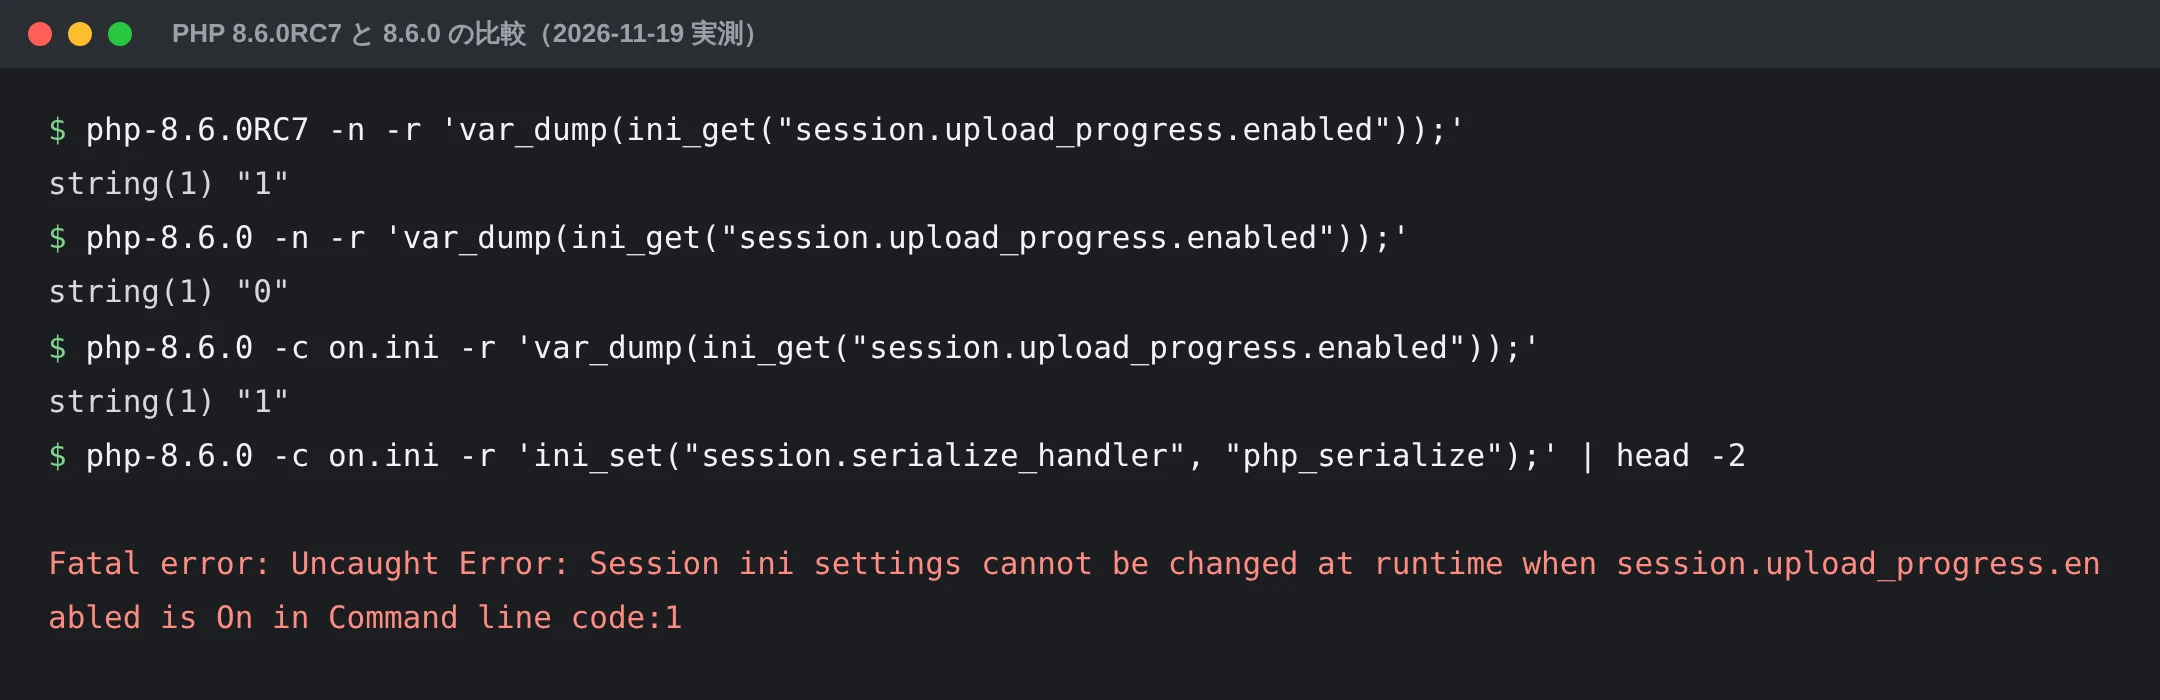
| 条件 | 8.6.0RC7(修正前) | 8.6.0(修正版) |
|---|---|---|
| php.ini なし | オン | オフ |
8.3 の php.ini-production(行はコメントアウト) |
オン | オフ |
php.ini に session.upload_progress.enabled = On と明記 |
オン | オン |
上の「明記」の状態で、実行時に ini_set('session.serialize_handler', …) |
変更できる | Error で止まる |
php.ini なしで、実行時に同じ ini_set() |
変更できる | 変更できる |
つまり、明記していない環境では、修正版に上げるだけでアップロード進捗はオフになる。明記している環境では、アップロード進捗がオンのまま残り、実行時にセッションの設定を変えるコードがエラーで止まる。アップロード進捗の表示を使っていないなら、明記した行を消すか 0 にするのが、両方の点で安全だ。
自システムの確認:アップロード進捗とセッションの保存先
確かめるのは、Web で動く PHP の版と、アップロード進捗とセッションの保存先の実際の値、そして設定ファイルで On と明記した箇所の3つ。 CLI と Web(PHP-FPM や Apache)は読む php.ini が違うことが多いので、Web で動く PHP の値を見る。
# 1) 版と、実際に効いている値(Web と同じ php.ini を読む php で)
php -v | head -1
php -i | grep -E '^session\.(upload_progress\.enabled|save_handler|serialize_handler) '
版が 8.2.36・8.3.37・8.4.28・8.5.13・8.6.0 以上かは、柱の記事の判定コマンドでも確かめられる。session.upload_progress.enabled => On と session.save_handler => files がそろっていて、修正前の版なら、この記事の条件に当たる。PHP-FPM では、php-fpm -i はプールに書いた php_admin_value を反映しない(PHP 8.6 セッション既定値の変更 で実測)。プールごとの値は、そのプールで動く一時的な診断ページで ini_get() を見て、見終わったら消す。
# 2) アップロード進捗を On と明記した設定の候補(php.ini・conf.d・FPM のプール)
grep -rniE '^[[:space:]]*(session\.upload_progress\.enabled|php_(admin_)?(value|flag)\[session\.upload_progress\.enabled\])[[:space:]]*=[[:space:]]*"?(1|on|true|yes)"?[[:space:]]*(;.*)?$' /etc/php/
On・1・true・yes と、FPM のプールの php_admin_flag[...] などの書き方を拾い、行頭が ; のコメント行と Off・0 は拾わない。編集部は4通りで試した。(a)On と明記した php.ini は1行を検出、(b)コメント行だけの php.ini は検出なし、(c)conf.d の =1、行末にコメントのある = On ; …、プールの php_admin_flag[...] = on、"true" の4つはすべて検出、(d)Off・0・コメント行・別の項目(upload_progress.name = "on")は検出なし、という結果だった。出た行は候補で、結果だけでは安全とは言えない。 .htaccess の php_flag など、/etc/php の外の設定は対象にならない。
WHAT STOPS ITどの対策が、どこまで止めるか
10月の php2shell の修正版では止まらない
phpAfterShell
- 018.2.36・8.3.37・8.4.28・8.5.13・8.6.0 へ更新 止まる書き方の修正と、既定でオフの両方が入る
- 02upload_progress.enabled を 0 にする 通るアップロード進捗の経路だけ塞ぐ。アプリが保存する経路は残る
- 0310月の修正版(8.5.12 など)のまま 通るphp2shell の修正のあとに見つかった件。通る
- 047.4・8.0・8.1 の公式の EOL 緩和ブランチ 通るアップロード進捗の経路は閉じるが、書き込みの欠陥は残る
| 対策 | phpAfterShell を止めるか | 向く場面 |
|---|---|---|
| 8.2.36・8.3.37・8.4.28・8.5.13・8.6.0 以上へ更新 | 止まる | どの環境でも。本筋 |
session.upload_progress.enabled = 0 |
アップロード進捗の経路は止まる。アプリが攻撃者の制御するデータを保存する経路は止まらない(勧告) | 更新までの間。進捗の表示を使っていない環境 |
| セッションに保存する信頼できないデータの量を制限 | アプリが保存する経路を狭める(勧告の暫定策) | 利用者の入力をセッションに入れるアプリ |
| 10月の php2shell の修正版のまま | 止まらない | ― |
| 記録をまとめて置き換える保存先(Redis など) | 勧告は、このファイルの書き込みの欠陥の影響を受けないとしている | 保存先を替えている環境。組み込みの files を使うなら更新 |
影響範囲と、パッチの確かめ方
影響範囲は、修正前の PHP で、上の条件がそろう Web アプリだ。 depthfirst はコード実行を Apache のワーカー上で示していて、コードはそのワーカーの権限で動く。実環境での悪用については、11月19日時点の公表では触れられていない。
この件で目立つのは、depthfirst が最後に書いている「パッチの確かめ方」の論点だ。php2shell の修正は、既知の攻撃の経路(アップロード進捗の処理中のオブジェクト)を塞いだが、その下にあったセッションファイルの書き込みの問題は残した。depthfirst は、攻撃の再現(PoC)が動かなくなったことは確認の始まりにすぎず、修正が「その不具合が起きた理由」を取り除いたかまで見るべきだとしている。
運用する側にとっての教訓は、10月に php2shell の修正版へ上げた環境でも、11月の修正版へもう一度上げる必要があるということだ。10月に session.upload_progress.enabled=0 を入れた環境は、アップロード進捗の経路は閉じているが、アプリが利用者の入力をセッションに保存する経路は残るので、やはり更新が要る。同じ 11月の修正版では、アップロード進捗の別の RCE(CVE-2026-115560)も直っている。
参照ソース
・phpAfterShell: From Interrupted Session Writes to Remote Code Execution(depthfirst・2026-11-19) — 仕組み、2つの型、影響する版の表、連鎖の公開範囲
・GHSA-fm2m-fjf5-v3cp: Partially overwritten session files can lead to remote code execution(php/php-src) — CVE-2026-126714 の勧告。根本原因、アップロード進捗以外の経路、コード実行の条件、緩和策が塞ぐ範囲。影響する版は 8.2〜8.5 で、8.6 は一覧にない
・Fix GHSA-fm2m-fjf5-v3cp: RCE via corrupted session file(php-src のコミット) — 書く前に必ず切り詰める修正
・GHSA-658j-r8rw-q6mx(php/php-src) — CVE-2026-115560 の勧告。アップロード進捗を既定でオフにした修正
・PHP 8 ChangeLog(php.net) — 8.2.36・8.3.37・8.4.28・8.5.13・8.6.0 の修正の一覧
・PHP: News Archive 2026(php.net) — 10月23日の upload_progress の告知と、11月の定例リリースの予告