Ghostscript 脆弱性 CVE-2026-125396 は、PostScript と PDF を処理する Ghostscript で、細工した文書が -dSAFER の制限を抜け、任意のコードを実行できる問題だ。開発元は 2026年9月の 10.08.0 で直していた。研究者の pwn.ai はこれを「Upload2Shell」と名づけ、ファイルのアップロードやメールの添付、印刷ジョブがリモートのコマンド実行の経路になることを、11月17日付の技術解説で示した。11月21日(UTC)には X でも公表し、広く注目を集めた。
TIMELINE時系列
修正は9月に出ていた。名前が付いて広まったのは11月
-
2026-09 修正と 10.08.0
09-02 型チェックのコミット(Bug 709684)→ 09-08 リリース
-
2026-10-20 Ubuntu が修正版
24.04 は 10.02.1〜ubuntu7.10(USN-8949-1 は10/21)
-
2026-11-10 CVE-2026-125396
NVD 公開。CVSS 4.0 は 8.5(VulnCheck)
-
2026-11-17 Upload2Shell の技術解説
pwn.ai が実在のアプリでの経路を公開。21日に X でも公表
30秒でわかる Ghostscript 脆弱性 CVE-2026-125396(2026-11-22時点)
- ・何が起きたか:
.putgstringcopyが引数の型を確かめずに特権の.forceputを呼ぶ。細工した PS/PDF で型エラーを起こし、自前のエラー処理から.forceputを取り戻して、解放済みメモリの再利用(UAF)からコードを実行する - ・影響と修正:開発元の 10.08.0 より前が影響。配布元は古い版の番号のまま修正を取り込む(Ubuntu 24.04 は 10.02.1~dfsg1-0ubuntu7.10)
- ・深刻度:CVSS 4.0 は 8.5(VulnCheck・ローカル扱い)。研究者はアップロードやメール経由のリモートの経路を示した。CISA の KEV には未掲載(2026-11-20 版)
- ・実測:Ubuntu 24.04 の既定の ImageMagick は、中身が EPS の
upload.pngを Ghostscript で変換した。policy.xml の1行で止まった
まずやること
- ・自分で直す範囲:サーバーとコンテナの Ghostscript を、10.08.0 か配布元の修正版に上げる。上げたらコンテナイメージを作り直す
- ・すぐ上げられないとき:外から来たファイルを変換する ImageMagick と Pillow に、Ghostscript を呼ばせない設定を入れる(下の「対策」)
- ・配布元に任せる範囲:OS のパッケージやベンダー製の製品は、配布元の告知と変更履歴で取り込みを確かめる。CVE のページの状態だけで判断しない
ライブラリを経由する攻撃の全体像はサプライチェーン攻撃とは|手口・防御ツール比較・npm 12の新機構まで実践解説にまとめている。この記事は Ghostscript の CVE-2026-125396 に絞る。
Ghostscript 脆弱性 CVE-2026-125396 の時系列と深刻度
修正は9月に出ていて、11月に CVE と名前が付いて広まった。 時系列は次のとおりだ(日時は各記録の表示どおり)。
| 日付 | 出来事 | 出典 |
|---|---|---|
| 2026-09-02 | 開発元が .putgstringcopy に型チェックを足すコミット(1484854e・Bug 709684)。報告者は Paulos Yibelo |
ghostpdl のコミット |
| 2026-09-08 | Ghostscript 10.08.0 のタグ。修正を含む最初のリリース。5月の 10.07.1 には入っていない | ghostpdl のタグ |
| 2026-10-20 | Ubuntu 24.04 向けの 10.02.1~dfsg1-0ubuntu7.10。変更履歴は「CVE 番号なし」(LP #2171528)として取り込み | パッケージの変更履歴 |
| 2026-10-21 | Ubuntu が USN-8949-1 を公開 | Ubuntu |
| 2026-11-10 | NVD が CVE-2026-125396 を公開(CNA は VulnCheck) | NVD |
| 2026-11-17 | pwn.ai が技術解説「How We Hacked the Pipes — Upload2Shell」を公開 | pwn.ai |
| 2026-11-21 | pwn.ai が X でも「Upload2Shell」を公表し、注目が広がる | X: @pwn_ai |
Upload2Shell の公表(X: @pwn_ai)
深刻度は見る人で印象が分かれる。CVE を付けた VulnCheck の CVSS 4.0 は 8.5(High)で、攻撃元は「ローカル」、利用者の操作は「受け身で必要」とされている。一方、pwn.ai の公表は、ファイルのアップロード、メールの添付、印刷ジョブが Debian 13・Google・WordPress・Roundcube などでリモートのコマンド実行の経路になったとしている。点数はローカル扱いだが、外から来たファイルを変換するサーバーではリモートの話になる。
完全な攻撃コードは公開されていない。CISA の悪用が確認された脆弱性の一覧(KEV)にも、2026-11-20 版の時点で載っていない。NVD の分析の状態は「Awaiting Analysis(分析待ち)」だ。
何が起きたか:-dSAFER を抜けて、アップロードした文書がコマンドになる
Ghostscript は文書を安全に描くために -dSAFER という制限の中で動くが、その制限を内側から外せる穴があった。 文書を開くだけの処理が、変換を担うアカウントの権限でのコマンド実行に変わる。
HOW A FILE BECOMES A SHELL攻撃の流れ
Ghostscript に届くアップロードなら、変換するアカウントの権限でコマンドが動く
-
アップロード・添付・印刷
名前が .png でも中身で判定される
-
変換の部品
ImageMagick・Pillow・印刷サーバーなど
-
Ghostscript(-dSAFER)
型エラーから .forceput を取り戻す
-
save/restore で UAF
解放済みのメモリを使い回す
-
任意のコマンド
変換するアカウントの権限で動く
NVD の説明と修正コミットから、仕組みは次のように読める。
・gs_fonts.ps の .putgstringcopy は、特権の操作 .forceput を呼ぶ。引数の型を確かめていなかった
・細工した文書が型の違う引数を渡して型エラーを起こし、自前のエラー処理の中で .forceput を取り戻す
・save/restore をまたいで解放済みのメモリを使い回し(UAF)、任意のコードの実行に至る
開発元のバグの題名は「Type 1 font-loader .forceput save/restore UAF yields native read/write and controlled dispatch/RCE under -dSAFER」だ。修正コミットは、引数が辞書・名前・文字列の型であることを確かめてから処理するように変えた。コミットの説明は、.forceput の使用をなくすか最小限にする作業を進めているが、30年分の前提を崩すのは簡単ではない、と書いている。その後、開発版では .putgstringcopy を C で書き直し、.forceput への依存を外すコミット(9月10日)も入った。
Ghostscript は、多くのサーバーで見えないところで動いている。ImageMagick は PS・EPS・PDF などを読むとき Ghostscript を呼び出し(delegate)、Pillow も EPS の画素を読むときに Ghostscript を使う。どちらもファイル名ではなく中身で形式を判定するので、名前が .png のアップロードでも中身が EPS なら Ghostscript に届く。手元の Ubuntu 24.04 で、中身が EPS の upload.png を作って確かめると、ImageMagick も Pillow も Ghostscript を実行した。
対策:Ghostscript を更新し、経路ごとに Ghostscript を呼ばせない
根本の対策は Ghostscript の更新だ。すぐ上げられないなら、ImageMagick と Pillow の設定で Ghostscript を呼ばせないようにする。 ただし設定での対策は経路ごとにしか効かない。
WHERE EACH FIX STOPS IT対策が止める位置
根本はGhostscript の更新。設定の対策は経路ごとにしか効かない
対策
- 本体Ghostscript を更新 全経路で止まる10.08.0 か配布元の修正版
- IMpolicy.xml の delegate gs を呼ばないImageMagick 経由
- PyPillow の formats 開かないEPS を開く前に判定
- 直gs を直接呼ぶアプリ 設定では止まらない印刷・PDF 変換など
| 対策 | 効く経路 | 効かない経路 |
|---|---|---|
| Ghostscript を 10.08.0 か配布元の修正版に更新 | すべて | ― |
| ImageMagick の policy.xml で delegate を止める | ImageMagick・Imagick(PHP)経由の変換 | Pillow、印刷サーバー、gs を直接呼ぶアプリ |
Pillow の Image.open(..., formats=[...]) |
Pillow 経由の読み込み | ImageMagick、印刷サーバー、gs を直接呼ぶアプリ |
| アプリ側の更新(WordPress 7.0.4 と 4.7 以降の旧系列の修正版・Roundcube 1.6.20/1.7.5) | そのアプリが Ghostscript に渡す経路 | 同じサーバーのほかの経路 |
ImageMagick の外部プログラムの呼び出しを止めるには、policy.xml(Ubuntu・Debian なら /etc/ImageMagick-6/policy.xml など)の <policymap> の中に次の1行を足す。この1行は、Ghostscript だけでなく、ImageMagick が呼ぶほかの外部プログラムもすべて止める。HEIC や動画など、外部プログラムに頼る形式を扱っているなら、変換できなくなる形式が無いかを先に確かめる。
<policy domain="delegate" rights="none" pattern="*"/>
外部プログラムをすべて止めると困る場合は、止める対象を絞る方法もある。手元の Ubuntu 24.04(ImageMagick 6.9.12)では、次のどちらでも、中身が EPS の upload.png の変換は止まり、PPM から PNG への普通の変換は通った。
・<policy domain="delegate" rights="none" pattern="gs"/>:Ghostscript の呼び出しだけを止める
・<policy domain="coder" rights="none" pattern="{PS,PS2,PS3,EPS,EPSI,EPSF,PDF,XPS}"/>:Ghostscript に渡る形式の読み書きを止める
絞った規則は、ImageMagick の版や delegate の定義によって効き方が変わりうる。入れたら、自分の環境で convert -list policy と、中身が EPS のファイルの変換が止まるかを確かめたい。
Pillow では、Image.open に受け付ける形式だけを formats で渡す。たとえば PNG と JPEG だけを受け付けるなら Image.open(path, formats=["PNG", "JPEG"]) とする。EPS は開く前の判定で外れ、Ghostscript は呼ばれない。ただし効くのは、formats を渡した呼び出しだけだ。アプリの別の場所やライブラリの中で Image.open(path) を呼んでいれば、そこからは EPS が開ける。外から来たファイルを読むすべての箇所で同じ制限をかける(共通の関数にまとめて、そこだけを通す)必要がある。
効き目を Ubuntu 24.04(ImageMagick 6.9.12・Pillow 12.3)で比べた結果が次の画面だ。左は既定の設定、右は上の2つの緩和策を入れた状態で、どちらも中身が EPS の upload.png を処理している。
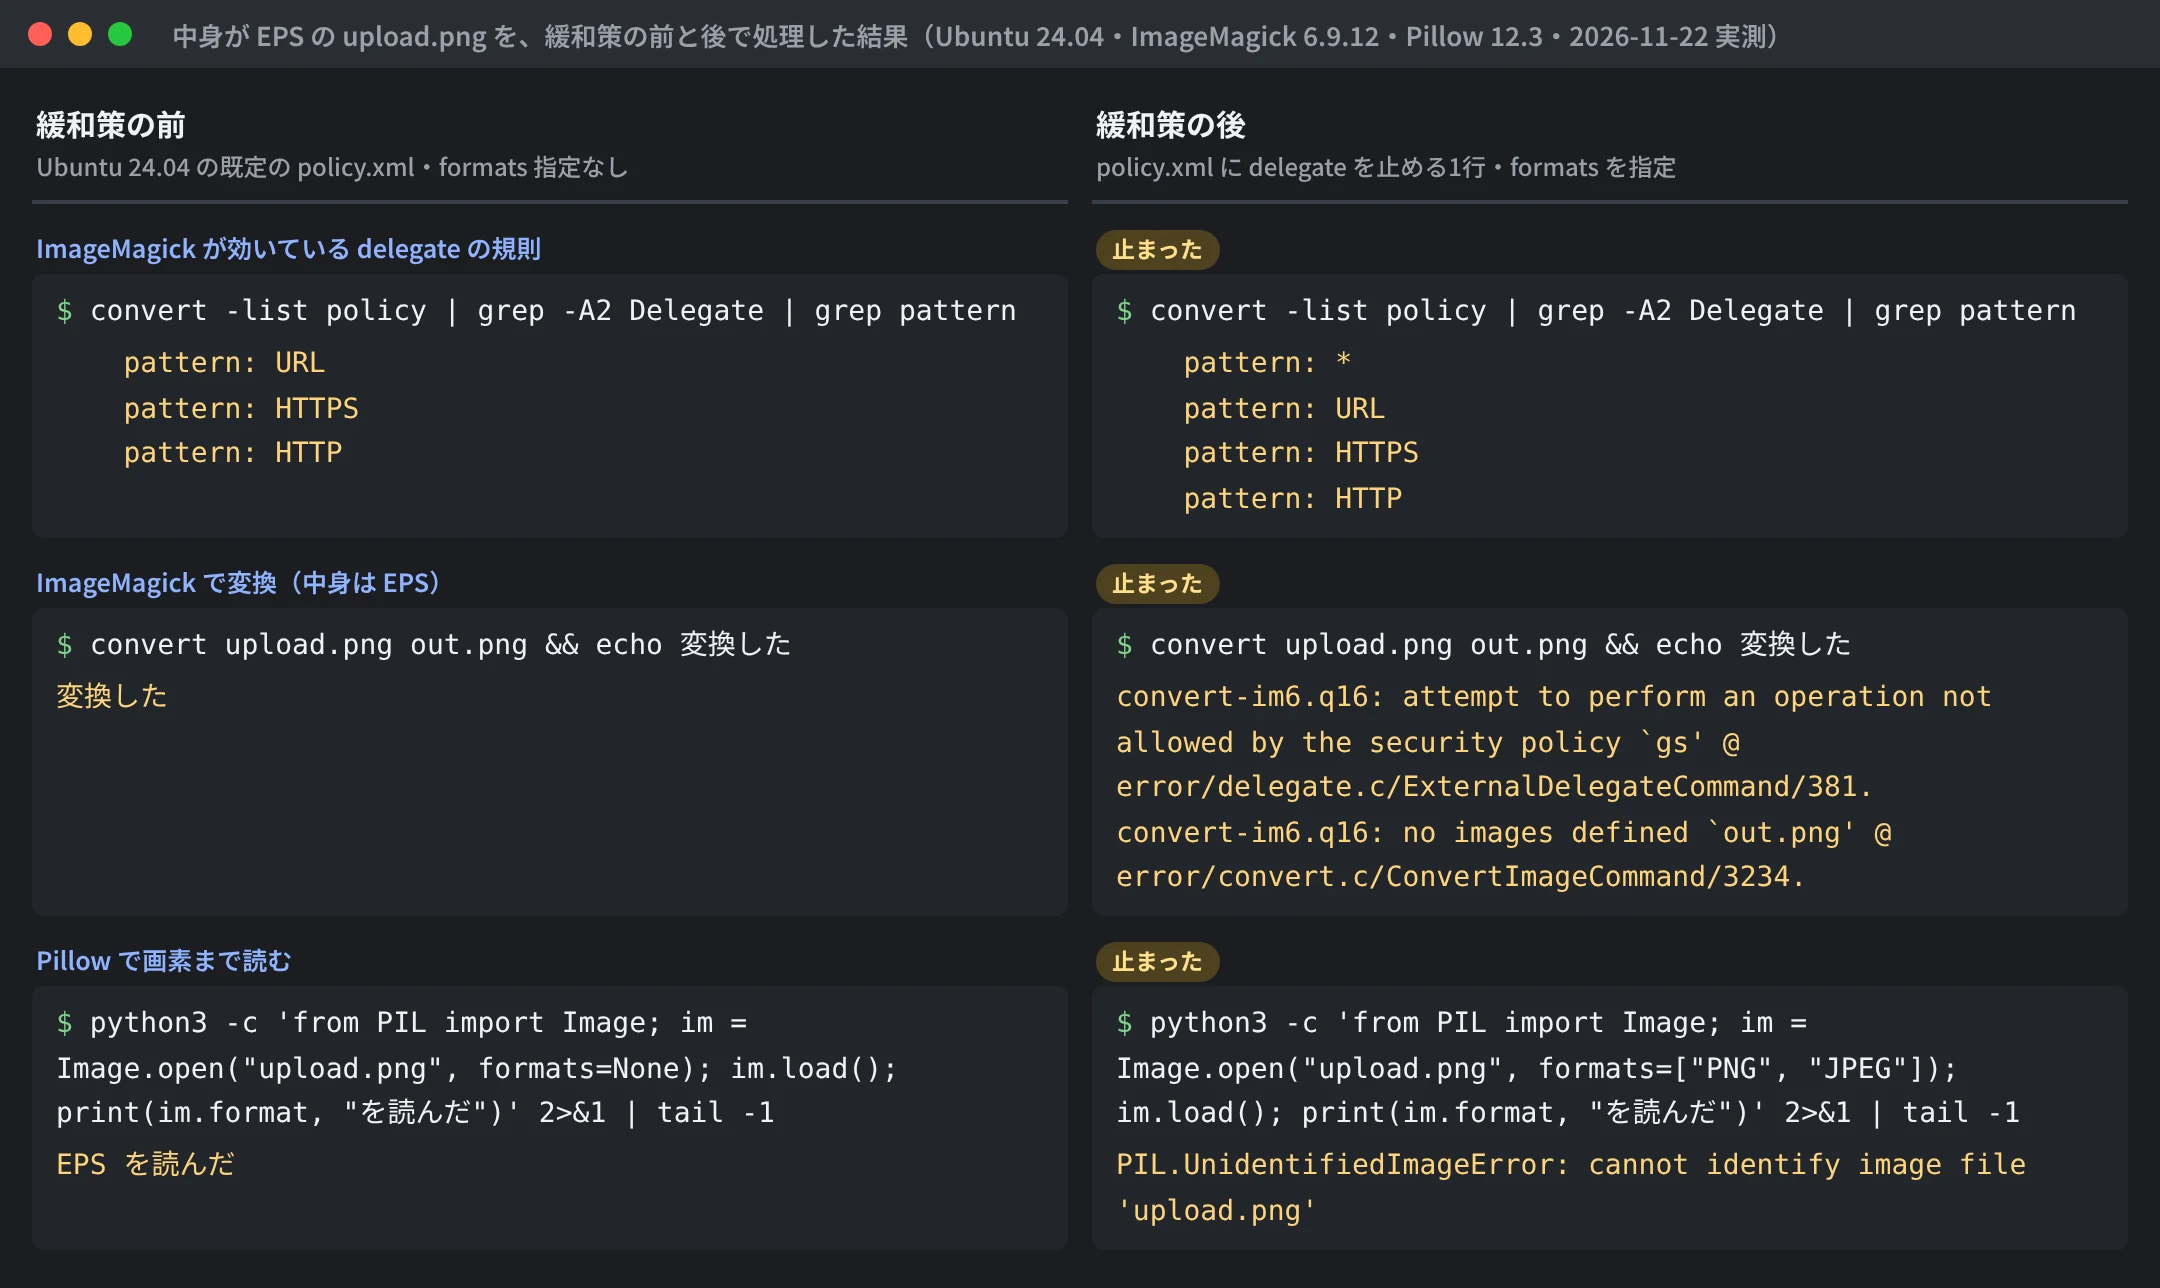
Ubuntu 24.04 の既定の policy.xml は、PS・EPS・PDF を止めていなかった。自分のサーバーでも convert -list policy(ImageMagick 7 なら magick -list policy)で、いま効いている規則を確かめたい。
アプリ側にも、Ghostscript に届く経路の修正が出ている。WordPress は CVE-2026-65640 として、Imagick と Ghostscript を使うサーバーで、upload_files の権限を持つ投稿者以上が悪意ある PostScript をアップロードするとリモートでコードを実行できる問題を、7.0.4 で直した。修正は 4.7 までのすべての旧系列にもバックポートされている(NVD・2026-08-17 公開)。7.0 系以外を使っているなら、自分の系列の最新の修正版に上げる。Roundcube は CVE-2026-114727 として、連絡先の写真のアップロードで SVG と EPS を受け付けて ImageMagick に渡していた問題を、1.6.20 と 1.7.5 で直した(NVD・2026-10-22 公開)。ただし、どちらもそのアプリの経路をふさぐもので、Ghostscript 自体の穴は残る。
自システム確認コマンド:版の番号ではなく、修正が入っているかを見る
gs --version だけで判断しない。配布元は古い版の番号のまま修正を取り込むので、番号が 10.08.0 より小さくても直っていることがある。 手元の Ubuntu 24.04 の Ghostscript は「10.02.1」と表示されたが、修正は入っていた。
CHECK YOUR SYSTEMS自システム確認
版の番号だけで判断しない。確かめる3点
-
1.Ghostscript がどこにあるか
ホスト・コンテナ・アプリの同梱を別々に探す
-
2.修正が入っているか
初期化ファイルの型チェックと、パッケージの変更履歴
-
3.外から来たファイルが届くか
アップロードの変換・メールのプレビュー・共有の印刷
まず、Ghostscript の本体と共有ライブラリがどこにあるかを探し、初期化ファイル gs_fonts.ps に修正の型チェック(Check operand types)があるかを見る。コンテナの中の Ghostscript は、ホストとは別にそれぞれのコンテナで実行する。
find / -path /proc -prune -o \( -name gs -type f -o -name 'libgs.so*' \) -print 2>/dev/null
gs --version
find / -path /proc -prune -o -path '*Resource/Init/gs_fonts.ps' -print 2>/dev/null | while read -r f; do
  if grep -q 'Check operand types' "$f"; then echo "修正あり: $f"; else echo "修正の目印なし: $f"; fi
done
手元では、Ubuntu 24.04 のファイルが「修正あり」、比べるために置いた開発元 10.07.0 のファイルが「修正の目印なし」と出た。このチェックは、修正の目印を探す補助の方法で、修正済みかどうかの確定判定ではない。結果を読むときは次の点に気をつけたい。
・「修正あり」でも、それだけで CVE-2026-125396 の修正が入ったとは言い切れない。配布元が別の書き方で取り込めば目印の文字列は変わりうる。最終的には、配布元のパッケージの版と変更履歴、修正コミット 1484854e の取り込みで確かめる
・「修正の目印なし」は、10.08.0 より前で修正を取り込んでいない可能性が高い。ただし 10.08.0 より後の版は、この処理を C で書き直しているので目印の文字列が無い。版の番号と合わせて読む
・開発元のソースから組み立てた Ghostscript は、初期化ファイルを本体に埋め込むことが多く、gs_fonts.ps が見つからない。その場合は版の番号が 10.08.0 以上かで判断する
・外から来たファイルが Ghostscript に届くかは、この結果だけでは分からない。届く経路があるかは下の「影響範囲」で別に確かめる
Debian・Ubuntu ではパッケージの変更履歴、RPM 系では rpm -q --changelog ghostscript で取り込みを確かめられる。Ubuntu は「CVE 番号なし」として取り込んだので、CVE 番号ではなく .putgstringcopy で探す。
zcat /usr/share/doc/libgs*/changelog.Debian.gz 2>/dev/null | grep -n -E 'putgstringcopy|CVE-2026-125396' | head -3
Ubuntu 24.04 では .putgstringcopy (LP: #2171528) の行が出た。気をつけたいのは、Ubuntu の CVE-2026-125396 のページが、2026-11-22 の時点で 24.04 を「Needs evaluation(要評価)」としていたことだ。パッケージには修正が入っているのに、CVE のページからは分からない。CVE のページの状態だけで「未修正」と判断しないほうがよい。
Ghostscript 脆弱性の影響範囲:外から来たファイルを処理するサーバー
当たるのは、外から来たファイルを Ghostscript で処理しているサーバーだ。 外部からの入力が無い環境では、リモートから攻撃される経路は限られる。ただし、社内の利用者のアップロード、乗っ取られたアカウント、ほかのシステムから連携されてくるファイルも、自分では作っていない入力だ。これらが Ghostscript に届かないかも確かめたい。pwn.ai の公表と各アプリの CVE から、経路と確かめる場所を立場ごとに並べる。
| 立場・環境 | Ghostscript に届く経路 | まずやること |
|---|---|---|
| 画像・PDF のアップロードを受けるサービス | ImageMagick・Imagick・Pillow によるサムネイルや変換 | Ghostscript を更新。すぐ無理なら policy.xml と formats |
| WordPress を運用している | 投稿者以上のアップロード(Imagick と Ghostscript がある場合) | WordPress 7.0.4 以降と、サーバーの Ghostscript の更新 |
| Roundcube を運用している | 連絡先の写真のアップロード(ImageMagick に渡す) | Roundcube 1.6.20/1.7.5 以降と、Ghostscript の更新 |
| 印刷サーバー(CUPS など)を共有している | 外から受けた印刷ジョブの変換 | Ghostscript の更新と、共有キューに認証をかけるかの確認 |
| プレビュー生成や PDF/A 変換のワーカー | 裏で動くジョブが、受け取った文書を Ghostscript に渡す | ジョブの実行環境の Ghostscript を更新。ワーカーのイメージも作り直す |
| libgs を組み込んだアプリ | gs コマンドではなく、共有ライブラリ libgs をプロセスの中で呼ぶ |
gs が無くても libgs.so があれば対象。ライブラリを提供するパッケージを更新し、アプリを再起動する |
| コンテナで変換処理を動かしている | イメージに同梱された Ghostscript | イメージを作り直す。ホストの更新では直らない |
| 社内の端末だけで PDF を開く | 人が細工した文書を開いたとき | OS の更新。設定の緩和策より更新を優先 |
CSIRT や運用の担当なら、アプリの脆弱性一覧だけでなく、どの処理が Ghostscript を呼んでいるかの洗い出しが要る。PDF の変換、サムネイルの生成、メールの添付のプレビュー、印刷サーバーと、Ghostscript は依存関係の奥にいることが多い。
画像処理のライブラリが Ghostscript を呼ぶ経路は、10月の Pillow 脆弱性 CVE-2026-112900|Ghostscript引数注入の条件と13.0.0への更新・緩和策でも問題になった。ImageMagick にファイルを渡す側の問題は Rails Active Storageの緊急脆弱性|画像添付でファイル書き込み・読み取り、修正は8.0.5.2/8.1.4.1が近い。
参照ソース
・NVD: CVE-2026-125396
・ghostpdl コミット 1484854e(PS interpreter - validate operands to .putgstringcopy)
・Ubuntu USN-8949-1: Ghostscript vulnerabilities
・Ubuntu: CVE-2026-125396
・NVD: CVE-2026-65640(WordPress)
・WordPress 7.0.4 Security Release
・NVD: CVE-2026-114727(Roundcube)
・CISA Known Exploited Vulnerabilities Catalog
・pwn.ai: How We Hacked the Pipes — Upload2Shell(2026-11-17)
・Upload2Shell の公表(X: @pwn_ai)